



Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

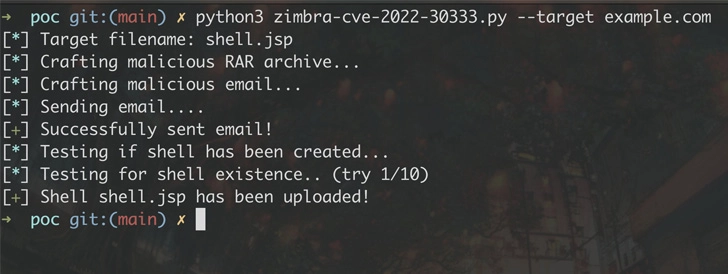
В утилите UnRAR от RARlab нашли уязвимость, которая позволяет удалённому атакующему выполнить код в системе. Проблема обхода пути (path traversal) затрагивает Unix-версии UnRAR, а для эксплуатации нужен специально созданный вредоносный RAR-архив.

Специалисты отслеживают брешь под идентификатором CVE-2022-30333. Разработчики получили информацию о ней 4 мая 2022 года, а с релизом версии 6.12 RarLab устранила проблему. К слову, другие версии софта (для Windows и Android, например) не содержат CVE-2022-30333.

«Условный атакующий может создать файлы за пределами директории, в которую распаковывается содержимое архива. В случае успешной эксплуатации открывается возможность для выполнения произвольных команд в системе», — объясняет Симон Скэннелл из SonarSource.

Любой софт, использующий непропатченную версию UnRAR, уязвим перед этим вектором атаки. Это касается и аналога Microsoft Exchange — Zimbra Collaboration Suite (ZCS), в случае с которым уязвимость может привести к удалённому выполнению кода. Другими словами, атакующий получает полный доступ к почтовому серверу.


В сущности, этот вектор атаки опирается на использование символической ссылки (симлинка) при создании RAR-архива, которая содержит смесь слешей и обратных слешей, например — ..\..\..\tmp/shell. При таком использовании злоумышленнику удаётся обойти проверки и извлечь файлы за пределы директории назначения.

«Единственное условие для успешной атаки — факт установленного UnRAR на сервере», — подытоживает Скэннелл.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru