



7-zip теперь поддерживает защитную функцию Windows — Mark-of-the-Web

7-zip теперь поддерживает защитную функцию Windows — Mark-of-the-Web

7-zip теперь поддерживает защитную функцию Windows — Mark-of-the-Web

Исследователи давно об этом просили, поэтому разработчик бесплатного файлового архиватора 7-zip наконец добавил поддержку защитной функции Windows, известной как “Mark-of-the-Web“. Теперь пользователи смогут рассчитывать на лучшую защиту от загрузки вредоносных файлов.

Принцип работы Mark-of-the-Web (MoTW) прост: Windows помечает скачиваемые из Сети файлы с помощью альтернативного потока данных “Zone.Id“. Задача таких «меток» — донести до Windows и приложений, что файл загрузили из интернета или передали с другого компьютера, поэтому его открытие может представлять опасность для пользователя.

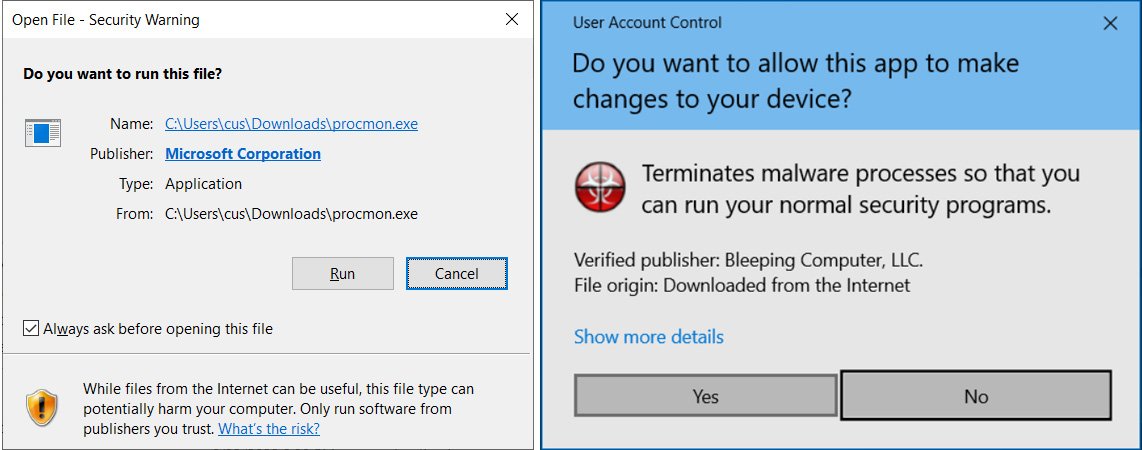
Если вы попытаетесь запустить скачанный файл, Windows проверит наличие MoTW. Обнаружив этот идентификатор, операционная система выведет вам предупреждение о возможных рисках.


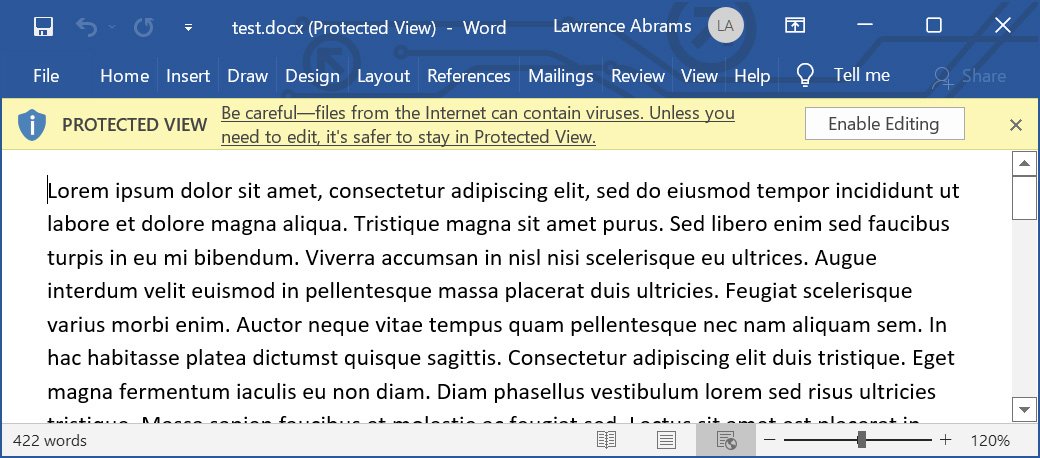
Софт Microsoft Office также будет проверять наличие Mark-of-the-Web, а в случае обнаружения запустит файл в специальном защищённом режиме, что подразумевает только чтение и отключённые макросы.


Поскольку 7-zip является одним из популярнейших файловых архиваторов, поддержка Mark-of-the-Web очевидно напрашивалась. Разработчик софта Игорь Павлов дал пользователям то, чего они давно хотели: теперь вы можете активировать настройку 7-zip 22.00 (TXT), позволяющую перенести MoTW-потоки с загруженных архивов на извлекаемые файлы.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru