



7-zip теперь поддерживает защитную функцию Windows — Mark-of-the-Web

7-zip теперь поддерживает защитную функцию Windows — Mark-of-the-Web

7-zip теперь поддерживает защитную функцию Windows — Mark-of-the-Web

Исследователи давно об этом просили, поэтому разработчик бесплатного файлового архиватора 7-zip наконец добавил поддержку защитной функции Windows, известной как “Mark-of-the-Web“. Теперь пользователи смогут рассчитывать на лучшую защиту от загрузки вредоносных файлов.

Принцип работы Mark-of-the-Web (MoTW) прост: Windows помечает скачиваемые из Сети файлы с помощью альтернативного потока данных “Zone.Id“. Задача таких «меток» — донести до Windows и приложений, что файл загрузили из интернета или передали с другого компьютера, поэтому его открытие может представлять опасность для пользователя.

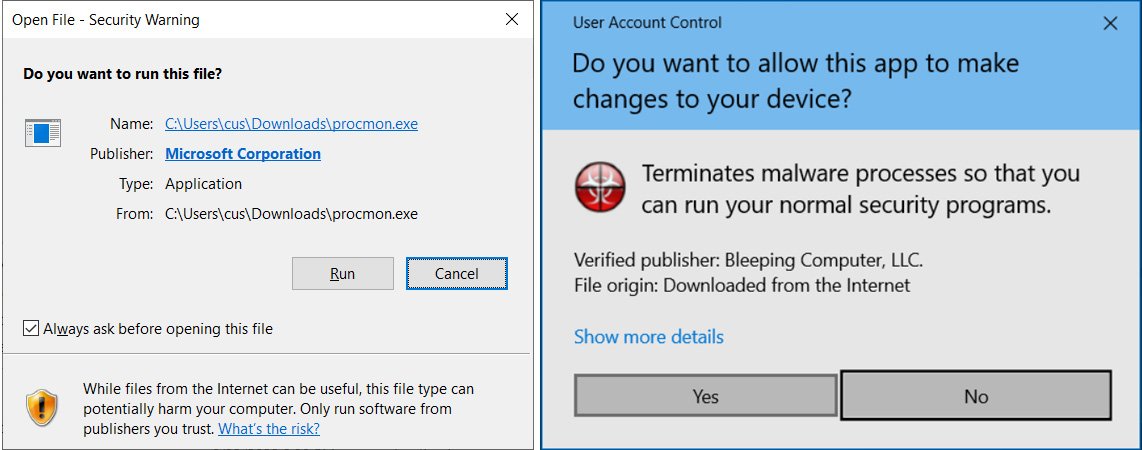
Если вы попытаетесь запустить скачанный файл, Windows проверит наличие MoTW. Обнаружив этот идентификатор, операционная система выведет вам предупреждение о возможных рисках.


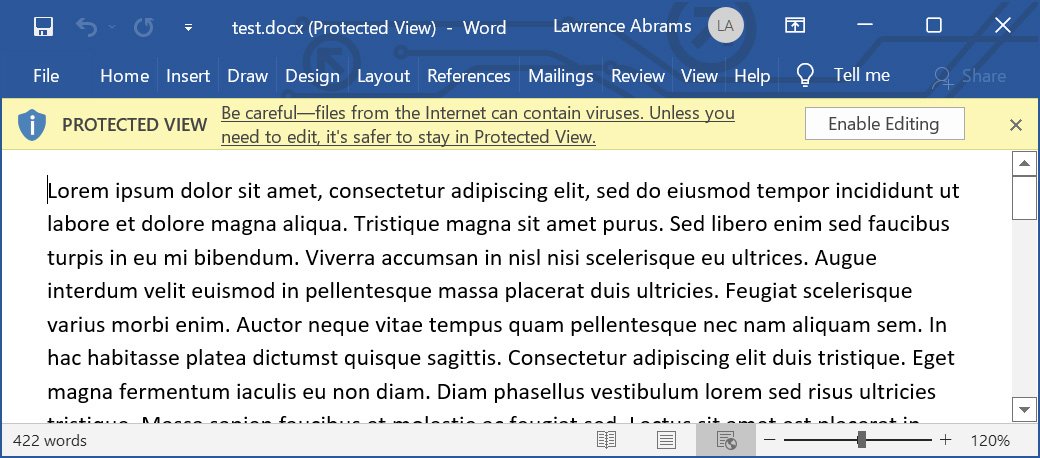
Софт Microsoft Office также будет проверять наличие Mark-of-the-Web, а в случае обнаружения запустит файл в специальном защищённом режиме, что подразумевает только чтение и отключённые макросы.


Поскольку 7-zip является одним из популярнейших файловых архиваторов, поддержка Mark-of-the-Web очевидно напрашивалась. Разработчик софта Игорь Павлов дал пользователям то, чего они давно хотели: теперь вы можете активировать настройку 7-zip 22.00 (TXT), позволяющую перенести MoTW-потоки с загруженных архивов на извлекаемые файлы.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru