



Угнать за 130 секунд: NFC-ключи от Теслы можно перехватить

Угнать за 130 секунд: NFC-ключи от Теслы можно перехватить

Угнать за 130 секунд: NFC-ключи от Теслы можно перехватить

NFC-карта — один из трех способов открыть «Теслу». После этого у водителя есть две минуты и 10 секунд, чтобы поехать. Выяснилось, что не только у него.

На закрытой парковке у дома журналистки Anti-Malware.ru стоит пару “тесл”. Яркие лаконичные электрокары от Илона Маска выглядят стильно, современно и надежно. Машины слушаются мобильного приложения, брелока или NFC-карты, а от вандалов «Теслу» должен уберечь охранник стоянки.

Но “не всё так однозначно”. Энтузиасты нашли лазейку, позволяющую перехватить управление автокаром.

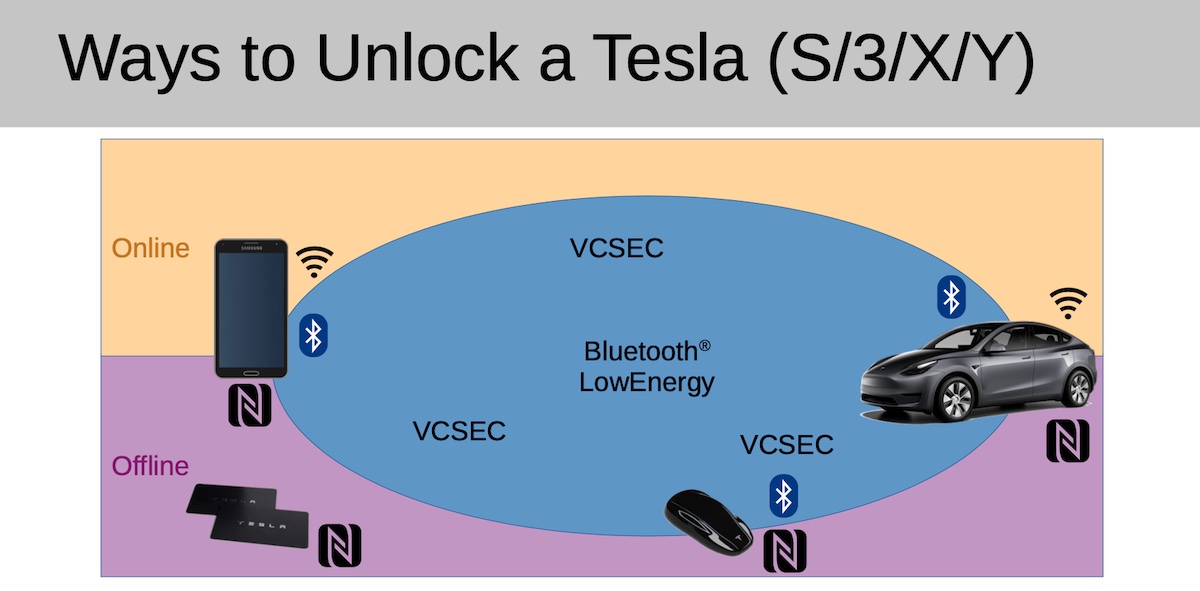
Уязвимость обнаружилась в связке мобильного приложения и NFC-ключей. Раньше, чтобы «Тесла» поехала, карта должна была находиться строго на центральной панели. Последние обновления упростили процесс: теперь начать движение можно сразу — главное, успеть сделать это в первые 130 секунд после разблокировки.

Как выяснилось, первыми минутами могут воспользоваться угонщики. В этот короткий период Тесла может принять новые ключи, без аутентификации и уведомлений на дисплее автомобиля.

«Аутентификация в первые 130 секунд носит слишком общий характер», — объясняет журналистам Мартин Херфурт, исследователь безопасности из Австрии.


Таймер был задуман для удобства: больше не нужно класть NFC-ключи на панель, просто сел и поехал.

Проблема в том, что в эти же 130 секунд Тесла охотно “общается” с любым Bluetooth-устройством поблизости и даже готова принять новый ключ, не сообщив об этом владельцу.

Для проверки гипотезы Херфурт разработал простую программу Teslakee, написанную тем же языком программирования VCSec, что и официальное приложение Tesla.

Эксперимент удался: Тесла с удовольствием приняла новую связку ключей, а владелец ничего не заметил. Исследователь взламывал Tesla Models 3 and Y. Он не тестировал новые модели S и X, но предполагает, что там тот же баг с NFC-ключами.

Херфурт написал об уязвимости автомобильному гиганту, но ответа не получил.

Проблема с NFC-ключами Теслы не в самой технологии, подчеркивает эксперт. Недостаток лишь в том, что 130 секунд — это “окно” двойного назначения: можно и поехать, и новые ключи подтянуть.

Пока официальные представители молчат, энтузиасты советуют всегда использовать PIN2Drive, не оставлять в машине NFC-ключи и чаще проверять “связки” в приложении.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru