



Продажи Kaspersky в России выросли на 28% в 2021 году

Продажи Kaspersky в России выросли на 28% в 2021 году

Продажи Kaspersky в России выросли на 28% в 2021 году

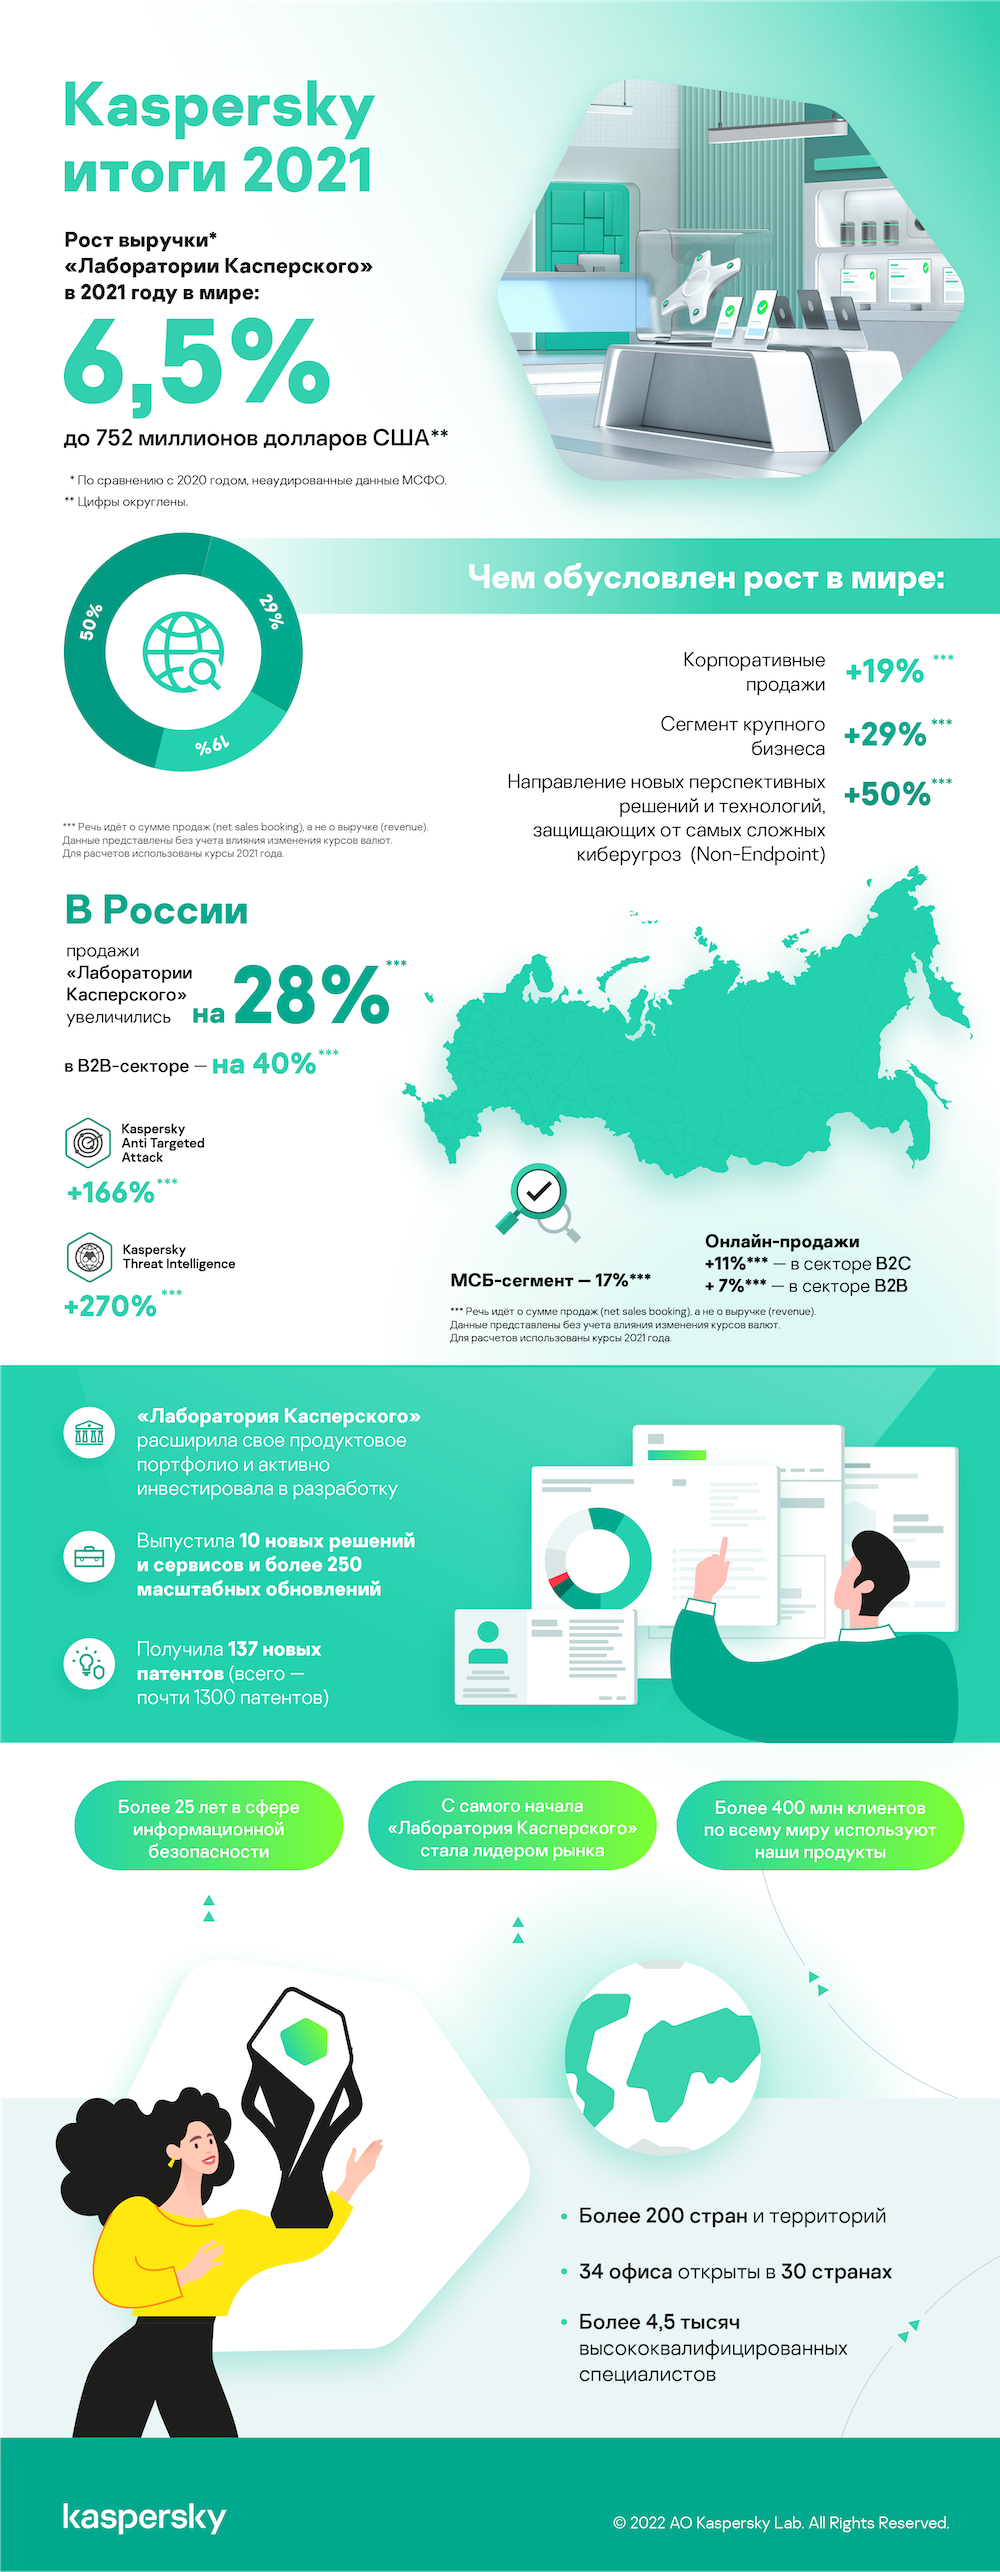
Антивирусный гигант «Лаборатория Касперского» отчитался по статистике продаж за 2021 год. По словам представителей компании, Kaspersky увеличила глобальную неаудированную выручку по МСФО на 6,5% — до 752 миллионов долларов США.

В России продажи «Лаборатории Касперского» увеличились на 28% (net sales booking), в B2B-секторе — на 40% (net sales booking). Существенно увеличился спрос на платформу Kaspersky Anti Targeted Attack (+166% (net sales booking)) и сервисы Kaspersky Threat Intelligence (+270% (net sales booking)). Значительный рост был достигнут в продажах решений для МСБ-сегмента — 17% (net sales booking). Что касается онлайн-продаж, то в секторе B2B они увеличились на 11% (net sales booking), а в секторе B2C — на 7% (net sales booking).

«В прошлом году компания добилась отличных результатов в России. Мы продолжаем лидировать в ключевых секторах бизнеса: на рынке востребованы как традиционные защитные решения для конечных устройств, так и неантивирусные технологии. Основной прирост пришёлся на защиту от сложных целевых атак, специализированные решения для промышленного сегмента, сервисы информационной безопасности».

«Также мы видим большой интерес к инновационным продуктам, например к системе Kaspersky Antidrone, и отмечаем востребованность комплексного подхода к кибербезопасности российских компаний, что проявляется в растущем спросе на нашу новую линейку для бизнеса Kaspersky Symphony», — добавляет Михаил Прибочий, управляющий директор «Лаборатории Касперского» в России и странах СНГ.

«В 2021 году результаты продаж корпоративных решений оказались лучшими за всю историю компании, мы запустили много новых продуктов. Была проделана большая работа, в том числе разработана новая стратегия бизнеса, которая позволяет компании стать более устойчивой, сильной и готовой к ежедневным вызовам», — рассказывает Андрей Ефремов, директор по развитию бизнеса «Лаборатории Касперского».

«Мы стремимся защищать всех своих клиентов — и компании, и домашних пользователей — от всех возможных векторов атак. В связи с этим наш приоритет — создать экосистему безопасности. В B2B такая экосистема позволит ответить на потребности самых разных заказчиков — от микробизнеса до поставщиков управляемых услуг, национальных центров мониторинга событий, крупных корпораций и госучреждений. Мы также продолжаем совершать новые шаги в рамках нашей Глобальной инициативы по информационной открытости, чтобы подтвердить свою репутацию независимого и ответственного игрока на рынке ИБ».

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru