



Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Исследователи в области кибербезопасности рассказали о Linux-вредоносе, который, согласно их описанию, «практически невозможно детектировать». Получивший имя Symbiote зловред способен маскироваться в запущенных процессах и сетевом трафике жертвы.

За киберугрозой наблюдали специалисты компаний BlackBerry и Intezer, которые полагают, что авторы вредоноса начали работать над ним в ноябре 2021 года. При этом злоумышленники используют свою разработку для атак на финансовый сектор Латинской Америки.

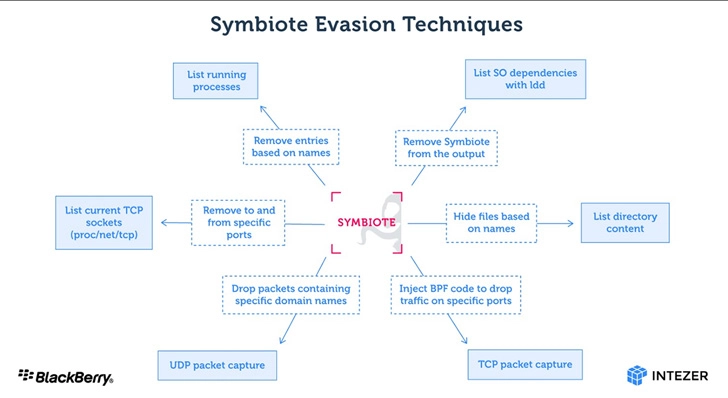
«Основная цель Symbiote — украсть учётные данные и установить доступ к атакованной машине через бэкдор. От других Linux-вредоносов Symbiote отличается инфицированием запущенных процессов, поскольку большинство подобных зловредов использует отдельный исполняемый файл», — пишут в отчёте эксперты.

Бэкдор достигает своих целей с помощью «родной» функции Linux — LD_PRELOAD, ранее её использовали такие вредоносный программы, как Pro-Ocean и Facefish.


Помимо сокрытия своего в файловой системе, Symbiote также может прятать свой трафик, используя функцию Berkeley Packet Filter (eBPF). «Симбиот» внедряется в процесс софта-инспектора и задействует BPF для фильтрации результатов.

Следующим шагом Symbiote запускает функциональность руткита, чтобы ещё больше затруднить обнаружение в системе. Украденные учётные данные вредонос хранит в зашифрованном виде в файлах, замаскированных под C-заголовки.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru