



Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

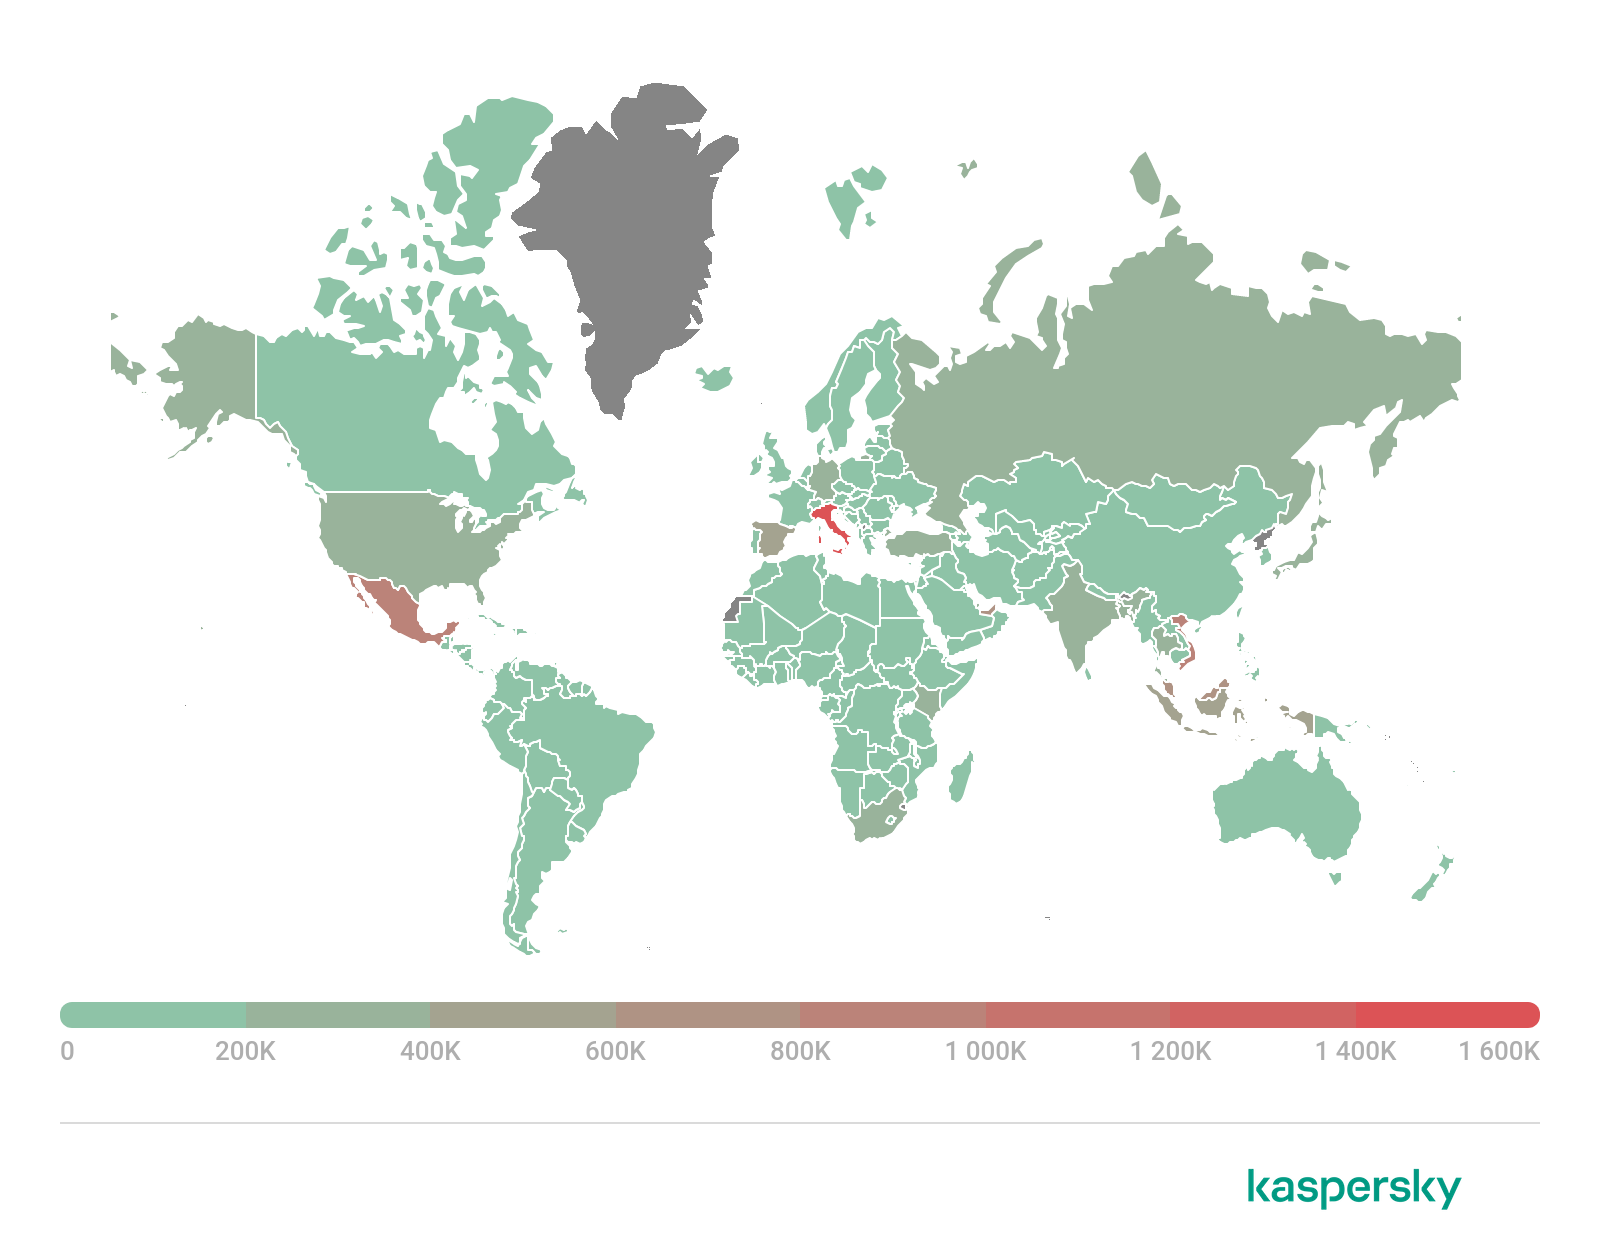
По данным аналитиков из антивирусной компании «Лаборатория Касперского», в марте 2022 года было зафиксировано рекордное число вредоносных вложений в письмах. Компоненты продуктов Kaspersky для защиты электронной почты сработали более 19 миллионов раз.

Наиболее распространёнными форматами зловредных «аттачей» стали исполняемые файлы и офисные документы. Количество последних, кстати, в марте превысило 5,5 миллионов. К сожалению, Россия попала в топ-10 стран, где такие письма рассылаются чаще всего.

Расчёт киберпреступников на формат документов вполне понятен: при большом потоке писем пользователь может потерять бдительность и открыть файл от сомнительного отправителя. Именно электронной почтой пользуются в подавляющем большинстве случаев для пересылки договоров, счетов, соглашений, технический заданий и тому подобного, поэтому получатель с меньшей долей вероятности будет анализировать каждый файл.

В «Лаборатории Касперского» отмечают два основных типа вредоносных документов: первый пытается использовать уязвимости офисного софта, а второй — вредоносные макросы в документах.

Работающие с макросами файлы загружают на компьютер вредоносные программы, яркий пример тому — троян Emotet. Эти векторы фигурируют и в целевых кибератаках подготовленных APT-группировок.

Помимо России, география электронных писем с вредоносными вложениями охватывает Италию, Вьетнам и Мексику — это страны с самым крупным объёмом злонамеренных вложений.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru