



Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

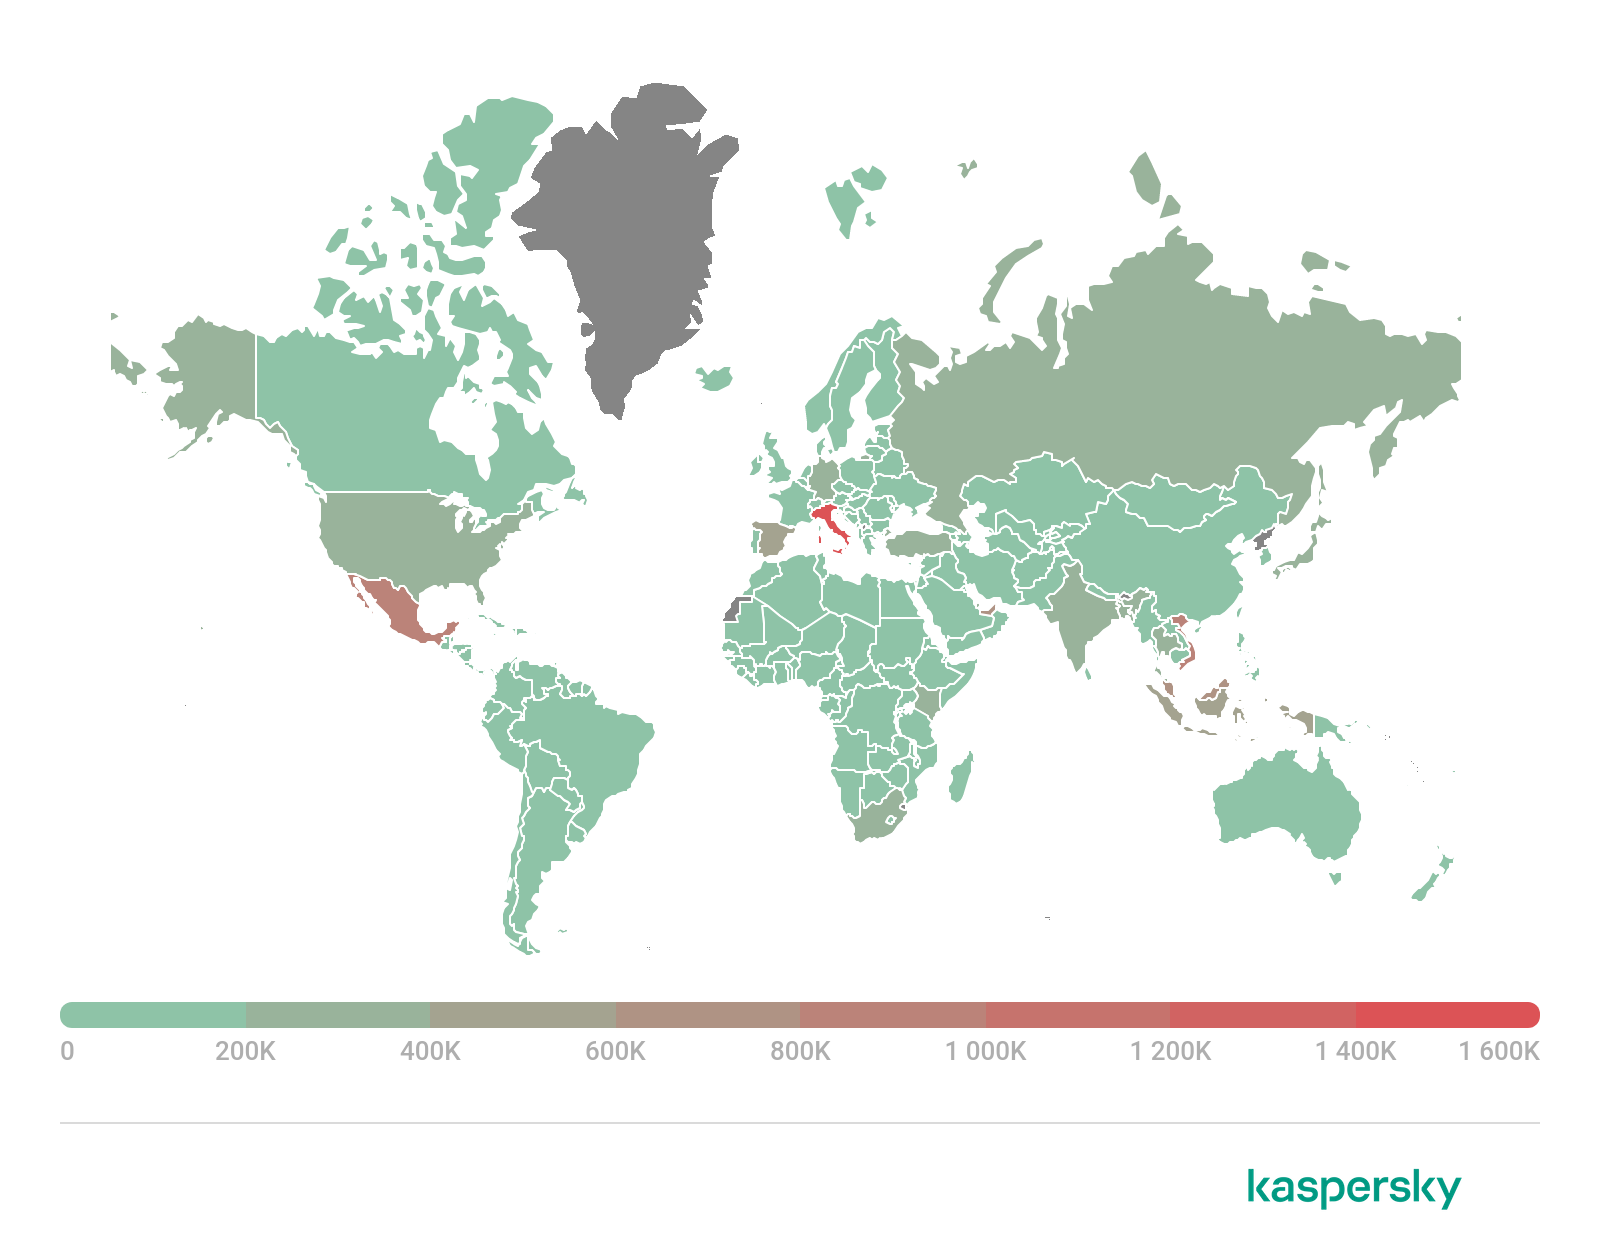
По данным аналитиков из антивирусной компании «Лаборатория Касперского», в марте 2022 года было зафиксировано рекордное число вредоносных вложений в письмах. Компоненты продуктов Kaspersky для защиты электронной почты сработали более 19 миллионов раз.

Наиболее распространёнными форматами зловредных «аттачей» стали исполняемые файлы и офисные документы. Количество последних, кстати, в марте превысило 5,5 миллионов. К сожалению, Россия попала в топ-10 стран, где такие письма рассылаются чаще всего.

Расчёт киберпреступников на формат документов вполне понятен: при большом потоке писем пользователь может потерять бдительность и открыть файл от сомнительного отправителя. Именно электронной почтой пользуются в подавляющем большинстве случаев для пересылки договоров, счетов, соглашений, технический заданий и тому подобного, поэтому получатель с меньшей долей вероятности будет анализировать каждый файл.

В «Лаборатории Касперского» отмечают два основных типа вредоносных документов: первый пытается использовать уязвимости офисного софта, а второй — вредоносные макросы в документах.

Работающие с макросами файлы загружают на компьютер вредоносные программы, яркий пример тому — троян Emotet. Эти векторы фигурируют и в целевых кибератаках подготовленных APT-группировок.

Помимо России, география электронных писем с вредоносными вложениями охватывает Италию, Вьетнам и Мексику — это страны с самым крупным объёмом злонамеренных вложений.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru