



Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

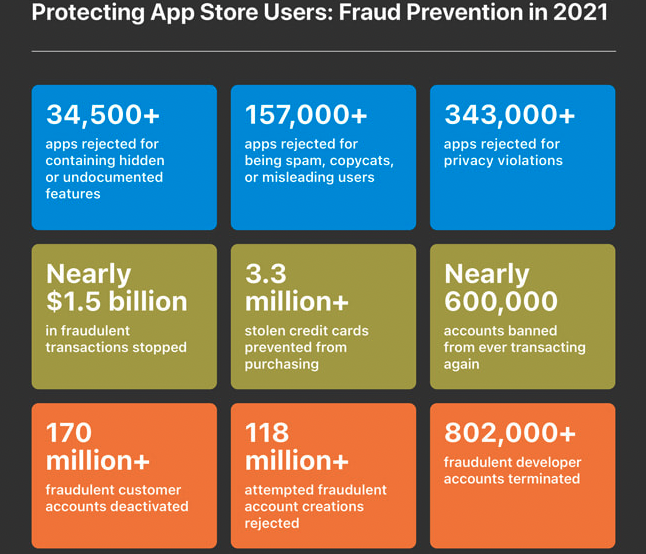
По словам представителей Apple, корпорация заблокировала более 343 тысяч iOS-приложений, которые пытались пробраться в App Store, за нарушение правил конфиденциальности. Ещё 157 тысяч приложений были заблокированы за введение пользователей в заблуждение и агрессивный спам.

Такая статистика стала результатом работы специальной команды экспертов App Review, которые изучают софт до того, как «дать ему зелёный свет» в официальный магазин. Эта же команда отвергла более 34 500 программ, поскольку те использовали недокументированную или скрытую функциональность.

Кроме того, Apple удалила 155 тысяч приложений за сомнительные практики: софт добавлял новые функции уже после попадания в App Store. На протяжении всего 2021 года команда App Review заблокировала в общей сложности более 1,6 млн потенциально опасных или уязвимых программ.


«Apple тщательно следит за безопасностью официального магазина приложений App Store. Ключевым моментом поддержания этой безопасности является работа против мошенников, пытающихся протащить свой софт на площадку», — пишет корпорация из Купертино в отчёте.

Помимо этого, Apple пресекла потенциально вредоносные транзакции на сумму в 1,5 миллиарда долларов, заблокировала более 3,3 миллионов украденных карт и забанила около 600 тыс. мошеннических аккаунтов.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru