



Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

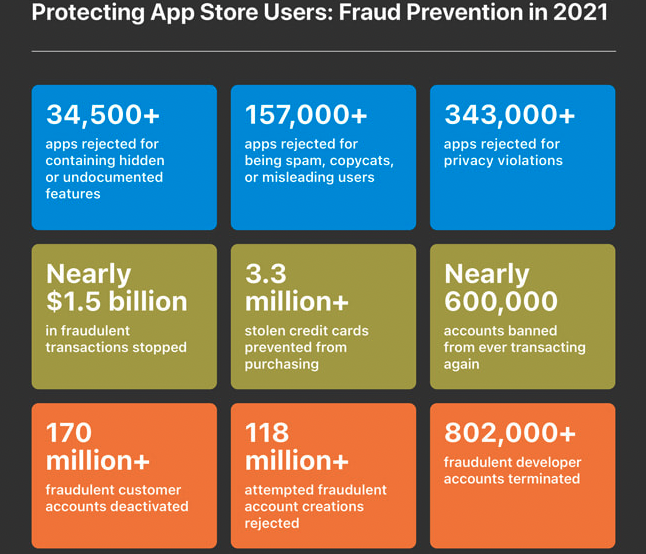
По словам представителей Apple, корпорация заблокировала более 343 тысяч iOS-приложений, которые пытались пробраться в App Store, за нарушение правил конфиденциальности. Ещё 157 тысяч приложений были заблокированы за введение пользователей в заблуждение и агрессивный спам.

Такая статистика стала результатом работы специальной команды экспертов App Review, которые изучают софт до того, как «дать ему зелёный свет» в официальный магазин. Эта же команда отвергла более 34 500 программ, поскольку те использовали недокументированную или скрытую функциональность.

Кроме того, Apple удалила 155 тысяч приложений за сомнительные практики: софт добавлял новые функции уже после попадания в App Store. На протяжении всего 2021 года команда App Review заблокировала в общей сложности более 1,6 млн потенциально опасных или уязвимых программ.


«Apple тщательно следит за безопасностью официального магазина приложений App Store. Ключевым моментом поддержания этой безопасности является работа против мошенников, пытающихся протащить свой софт на площадку», — пишет корпорация из Купертино в отчёте.

Помимо этого, Apple пресекла потенциально вредоносные транзакции на сумму в 1,5 миллиарда долларов, заблокировала более 3,3 миллионов украденных карт и забанила около 600 тыс. мошеннических аккаунтов.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru