



Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

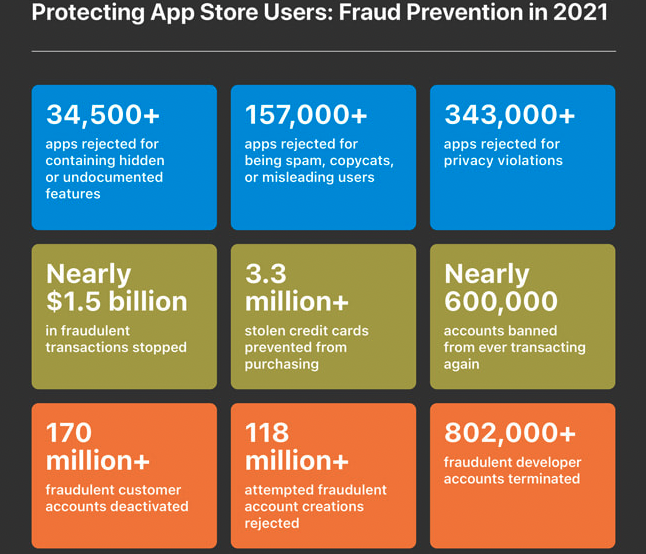
По словам представителей Apple, корпорация заблокировала более 343 тысяч iOS-приложений, которые пытались пробраться в App Store, за нарушение правил конфиденциальности. Ещё 157 тысяч приложений были заблокированы за введение пользователей в заблуждение и агрессивный спам.

Такая статистика стала результатом работы специальной команды экспертов App Review, которые изучают софт до того, как «дать ему зелёный свет» в официальный магазин. Эта же команда отвергла более 34 500 программ, поскольку те использовали недокументированную или скрытую функциональность.

Кроме того, Apple удалила 155 тысяч приложений за сомнительные практики: софт добавлял новые функции уже после попадания в App Store. На протяжении всего 2021 года команда App Review заблокировала в общей сложности более 1,6 млн потенциально опасных или уязвимых программ.


«Apple тщательно следит за безопасностью официального магазина приложений App Store. Ключевым моментом поддержания этой безопасности является работа против мошенников, пытающихся протащить свой софт на площадку», — пишет корпорация из Купертино в отчёте.

Помимо этого, Apple пресекла потенциально вредоносные транзакции на сумму в 1,5 миллиарда долларов, заблокировала более 3,3 миллионов украденных карт и забанила около 600 тыс. мошеннических аккаунтов.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru