



WhatsApp-аккаунт можно перехватить с помощью переадресации звонков

WhatsApp-аккаунт можно перехватить с помощью переадресации звонков

WhatsApp-аккаунт можно перехватить с помощью переадресации звонков

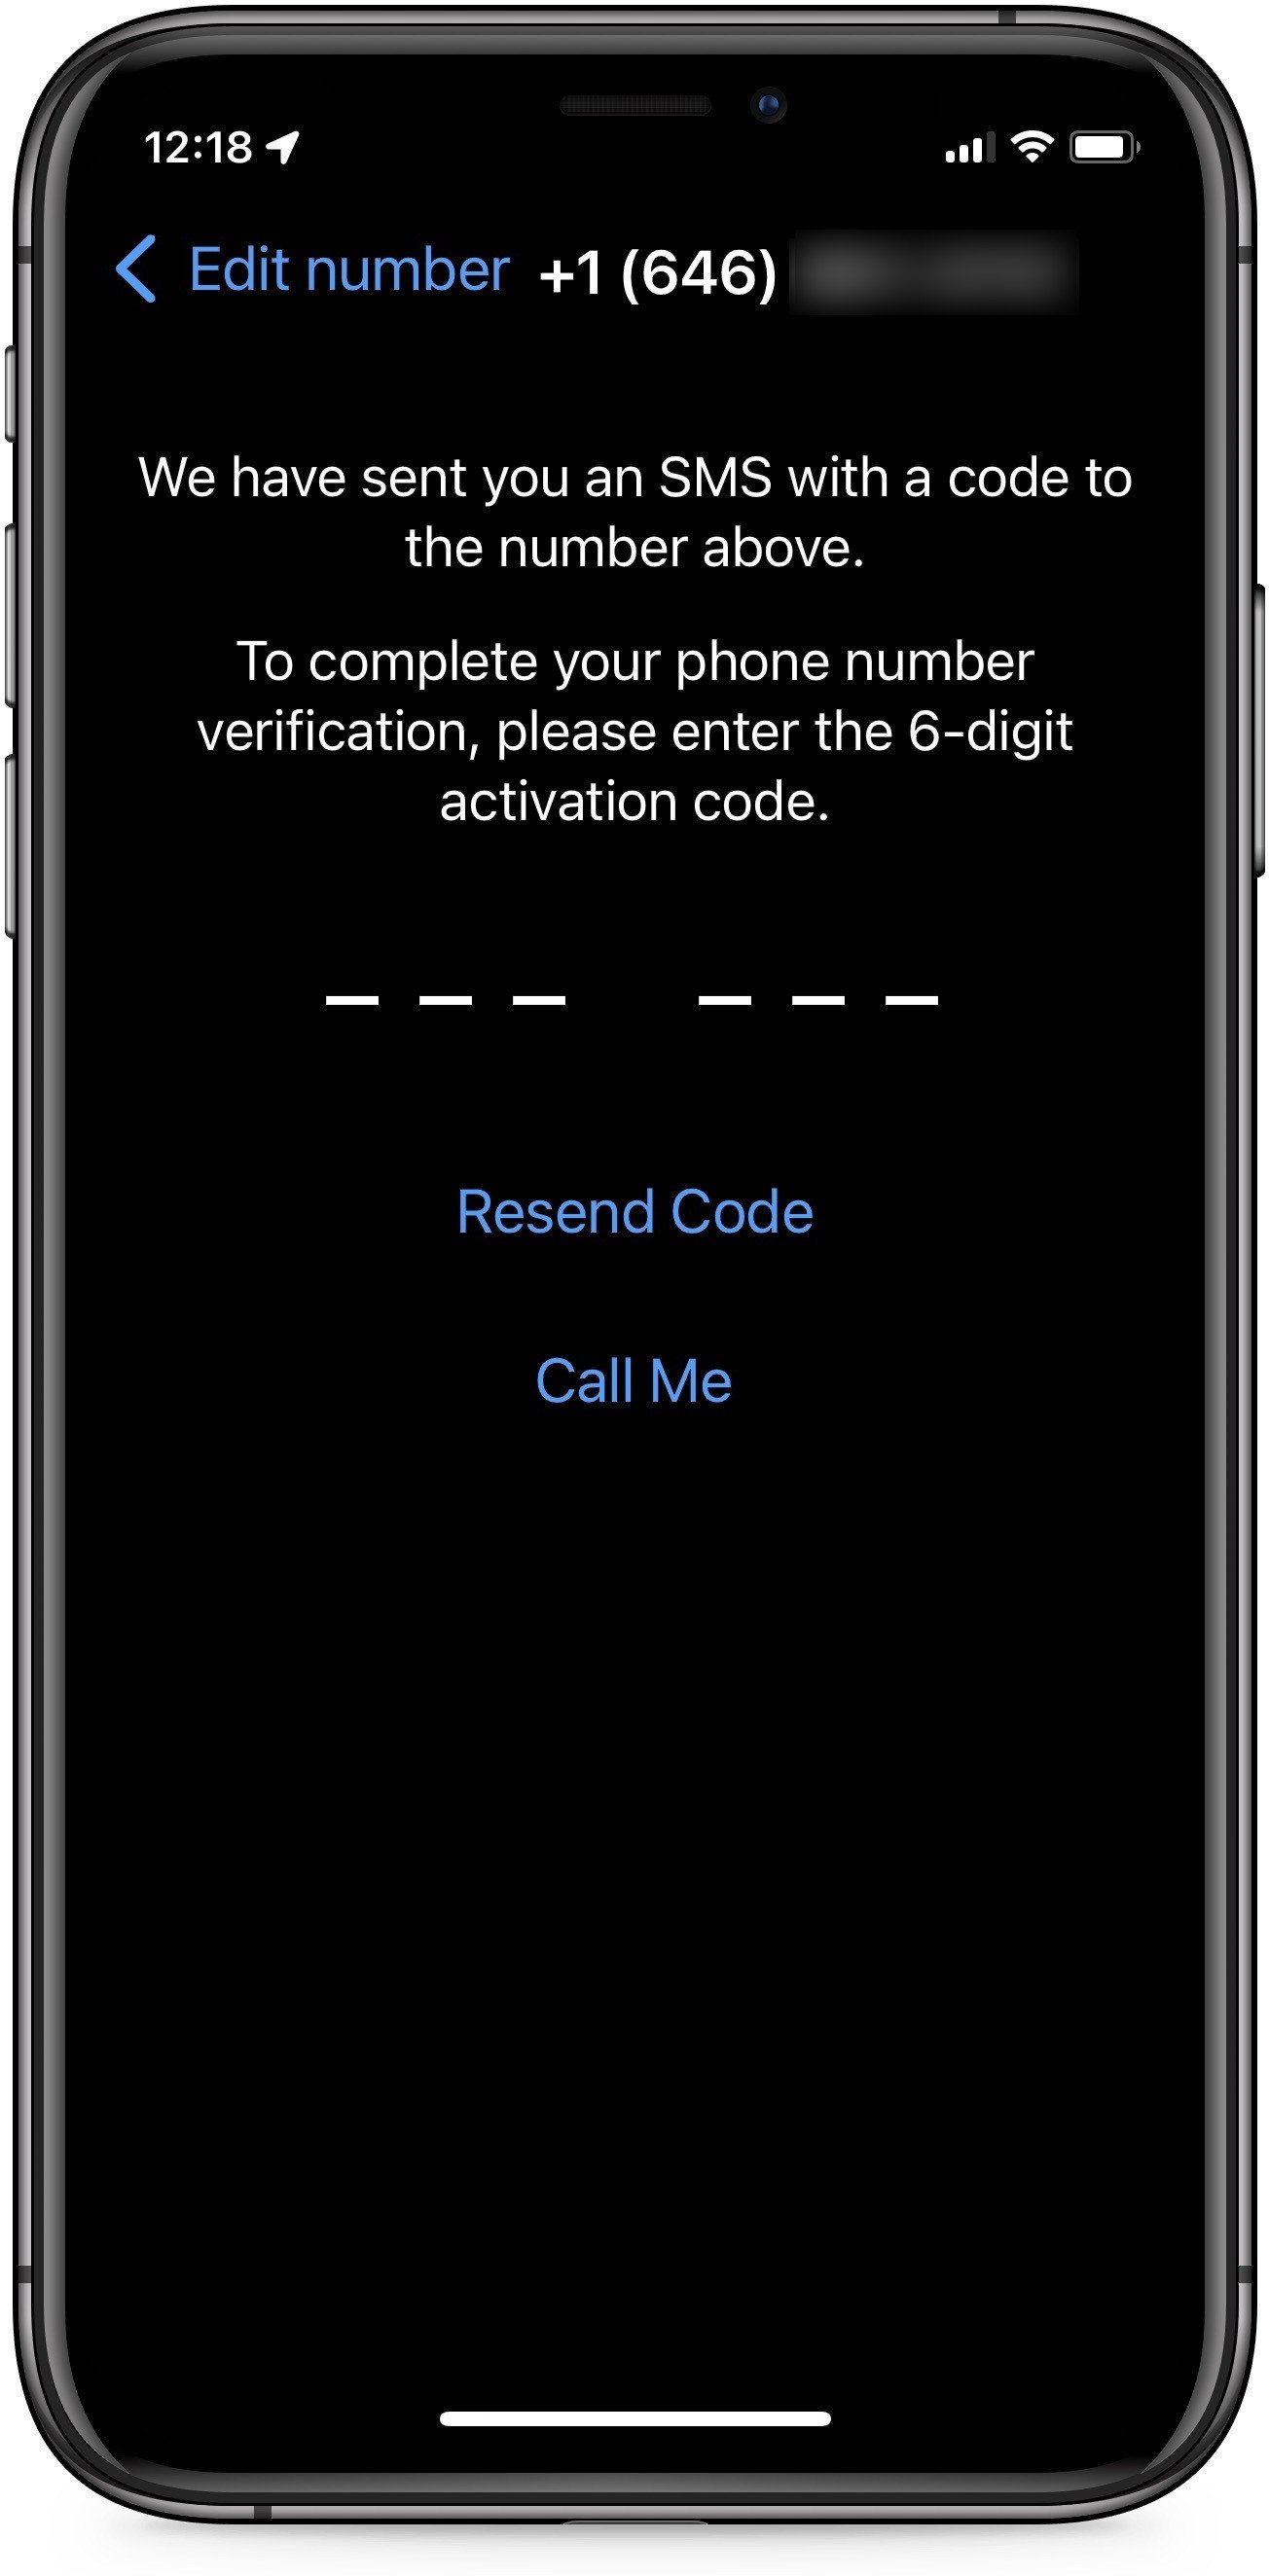
Эксперты в области кибербезопасности рассказали об интересном методе, который позволяет получить контроль над аккаунтами пользователей WhatsApp, а также добраться до их личных сообщений и списков контактов. Трюк рассчитан на переадресацию вызовов и отправку одноразового пароля посредством звонка.

Как известно, операторы связи позволяют переадресовывать вызовы на другие телефонные номера, а мессенджер WhatsApp допускает отправку кодов верификации через вызов.

Основатель и гендиректор компании CloudSEK Рахул Саси предупреждает, что с помощью этих двух составляющих злоумышленники могут получать контроль над WhatsApp-аккаунтами пользователей.

Исследователи из BleepingComputer подтвердили, что метод рабочий, однако воспользоваться им смогут только подготовленные хакеры. В целом процесс взлома занимает несколько минут, однако стоит учитывать, что атакующему необходимо знать номер жертвы и применить социальную инженерию.

Прежде всего, по словам Саси, злоумышленник должен убедить жертву позвонить на телефонный номер, который содержит MMI-код (Man Machine Interface). Такие коды, начинающиеся со «звёздочки» и заканчивающиеся «решёткой», операторы связи используют для включения переадресации вызовов.

«Сначала вы получаете звонок от атакующего, который убеждает вас позвонить на номер, начинающийся с **67*10 или *405*10. В течение буквально нескольких минут вы выйдете из учётки WhatsApp, а злоумышленник получит полный контроль над ней», — объясняет специалист.


Суть в том, что атакующий входит в аккаунт с помощью доставки кода верификации посредством звонка от службы WhatsApp. Единственное серьёзное препятствие в этой схеме можно легко обойти, владея методами социальной инженерии.

Защититься от этого вектора проще некуда — достаточно активировать двухфакторную аутентификацию (2FA) в WhatsApp.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru