



Microsoft нашла критические баги в предустановленных Android-приложениях

Microsoft нашла критические баги в предустановленных Android-приложениях

Microsoft нашла критические баги в предустановленных Android-приложениях

Специалисты Microsoft нашли четыре опасные уязвимости во фреймворке, который используется в предустановленных приложениях для Android. В общей сумме такие приложения можно найти на миллионах мобильных устройств, поэтому баги могут стать массовой проблемой.

Хорошая новость заключается в том, что израильский разработчик MCE Systems уже устранил выявленные проблемы в безопасности. Если же ими воспользуется условный атакующий, он сможет получить высокие права в системе и в теории добраться до конфиденциальной информации.

«Как известно, ряд предустановленных в системе Android приложений нельзя полностью удалить без root-доступа. Таким образом, часть уязвимого софта пользователь может лишь отключить», — пишет команда исследователей из Microsoft 365 Defender.

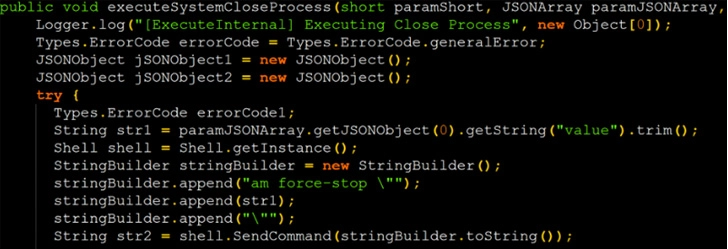
Бреши получили следующие идентификаторы: CVE-2021-42598, CVE-2021-42599, CVE-2021-42600 и CVE-2021-42601. По шкале CVSS их опасность оценивается от 7,0 до 8,9 балла. Код демонстрационного эксплойта (proof-of-concept, PoC), показывающий инъекцию команды, выглядит так:


Microsoft решила не раскрывать полный список затронутых приложений, однако известно, что у проблемного фреймворка есть масса возможностей в системе: доступ к аудио, камере, питанию, геолокации, хранилищу и т. п.

Среди крупных софтовых проектов, использующих этот фреймворк, исследователи отметили такие:

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru