



Microsoft нашла критические баги в предустановленных Android-приложениях

Microsoft нашла критические баги в предустановленных Android-приложениях

Microsoft нашла критические баги в предустановленных Android-приложениях

Специалисты Microsoft нашли четыре опасные уязвимости во фреймворке, который используется в предустановленных приложениях для Android. В общей сумме такие приложения можно найти на миллионах мобильных устройств, поэтому баги могут стать массовой проблемой.

Хорошая новость заключается в том, что израильский разработчик MCE Systems уже устранил выявленные проблемы в безопасности. Если же ими воспользуется условный атакующий, он сможет получить высокие права в системе и в теории добраться до конфиденциальной информации.

«Как известно, ряд предустановленных в системе Android приложений нельзя полностью удалить без root-доступа. Таким образом, часть уязвимого софта пользователь может лишь отключить», — пишет команда исследователей из Microsoft 365 Defender.

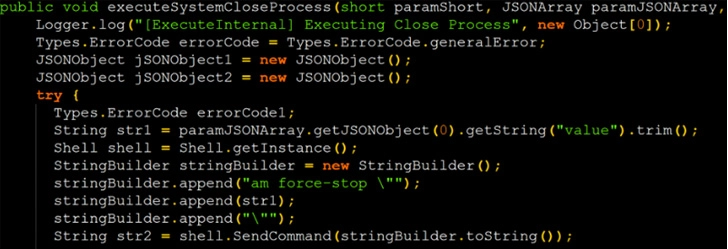
Бреши получили следующие идентификаторы: CVE-2021-42598, CVE-2021-42599, CVE-2021-42600 и CVE-2021-42601. По шкале CVSS их опасность оценивается от 7,0 до 8,9 балла. Код демонстрационного эксплойта (proof-of-concept, PoC), показывающий инъекцию команды, выглядит так:


Microsoft решила не раскрывать полный список затронутых приложений, однако известно, что у проблемного фреймворка есть масса возможностей в системе: доступ к аудио, камере, питанию, геолокации, хранилищу и т. п.

Среди крупных софтовых проектов, использующих этот фреймворк, исследователи отметили такие:

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru