



NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA выпустила обновления драйверов для целого ряда видеокарт, чтобы устранить десять уязвимостей. Четыре выявленные бреши получили высокую степень риска, ещё шесть — среднюю. В случае эксплуатации злоумышленники могут вызвать DoS, добраться до важной информации, повысить права и выполнить код.

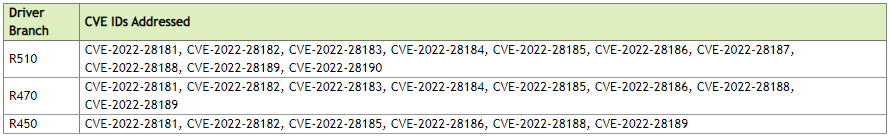
В результате апдейты получили программные продукты Tesla, RTX/Quadro, NVS, Studio и GeForce, а также, соответственно, драйверы линеек R450, R470 и R510.


Интересно, что NVIDIA в этот раз не обделила патчами даже серии видеокарт GTX 600 и GTX 700, поддержка которых закончилась в октябре 2021 года. Ранее корпорация обещала выпускать критически важные обновления для этих линеек вплоть до сентября 2024 года.

Четыре наиболее опасные уязвимости, устранённые с этим набором патчей, получили следующие идентификаторы:

  • CVE-2022-28181 (8,5 балла по CVSS v3) — возможность записи за пределами границ на уровне ядра. Может привести к выполнению кода, DoS, повышению привилегий, раскрытию информации и повреждению данных.
  • CVE-2022-28182 (8,5 балла по CVSS v3) — баг в драйвере DirectX11 уровня пользователя, позволяющий злоумышленнику без аутентификации вызвать DoS, повысить права и раскрыть информацию.
  • CVE-2022-28183 (7,7 балла по CVSS v3) — может привести к чтению за пределами границ, DoS и раскрытию информации.
  • CVE-2022-28184 (7,1 балла по CVSS v3) — брешь в nvlddmkm.sys, также позволяющая вызвать DoS и привести к раскрытию информации.

Подробнее о пропатченных уязвимостях можно почитать в официальном бюллетене NVIDIA.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru