



NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA выпустила обновления драйверов для целого ряда видеокарт, чтобы устранить десять уязвимостей. Четыре выявленные бреши получили высокую степень риска, ещё шесть — среднюю. В случае эксплуатации злоумышленники могут вызвать DoS, добраться до важной информации, повысить права и выполнить код.

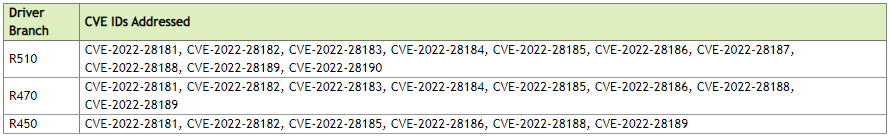
В результате апдейты получили программные продукты Tesla, RTX/Quadro, NVS, Studio и GeForce, а также, соответственно, драйверы линеек R450, R470 и R510.


Интересно, что NVIDIA в этот раз не обделила патчами даже серии видеокарт GTX 600 и GTX 700, поддержка которых закончилась в октябре 2021 года. Ранее корпорация обещала выпускать критически важные обновления для этих линеек вплоть до сентября 2024 года.

Четыре наиболее опасные уязвимости, устранённые с этим набором патчей, получили следующие идентификаторы:

  • CVE-2022-28181 (8,5 балла по CVSS v3) — возможность записи за пределами границ на уровне ядра. Может привести к выполнению кода, DoS, повышению привилегий, раскрытию информации и повреждению данных.
  • CVE-2022-28182 (8,5 балла по CVSS v3) — баг в драйвере DirectX11 уровня пользователя, позволяющий злоумышленнику без аутентификации вызвать DoS, повысить права и раскрыть информацию.
  • CVE-2022-28183 (7,7 балла по CVSS v3) — может привести к чтению за пределами границ, DoS и раскрытию информации.
  • CVE-2022-28184 (7,1 балла по CVSS v3) — брешь в nvlddmkm.sys, также позволяющая вызвать DoS и привести к раскрытию информации.

Подробнее о пропатченных уязвимостях можно почитать в официальном бюллетене NVIDIA.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru