



NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA устранила четыре опасные уязвимости в драйверах для видеокарт

NVIDIA выпустила обновления драйверов для целого ряда видеокарт, чтобы устранить десять уязвимостей. Четыре выявленные бреши получили высокую степень риска, ещё шесть — среднюю. В случае эксплуатации злоумышленники могут вызвать DoS, добраться до важной информации, повысить права и выполнить код.

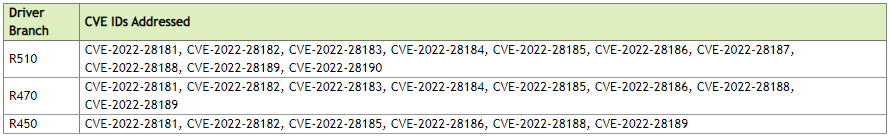
В результате апдейты получили программные продукты Tesla, RTX/Quadro, NVS, Studio и GeForce, а также, соответственно, драйверы линеек R450, R470 и R510.


Интересно, что NVIDIA в этот раз не обделила патчами даже серии видеокарт GTX 600 и GTX 700, поддержка которых закончилась в октябре 2021 года. Ранее корпорация обещала выпускать критически важные обновления для этих линеек вплоть до сентября 2024 года.

Четыре наиболее опасные уязвимости, устранённые с этим набором патчей, получили следующие идентификаторы:

  • CVE-2022-28181 (8,5 балла по CVSS v3) — возможность записи за пределами границ на уровне ядра. Может привести к выполнению кода, DoS, повышению привилегий, раскрытию информации и повреждению данных.
  • CVE-2022-28182 (8,5 балла по CVSS v3) — баг в драйвере DirectX11 уровня пользователя, позволяющий злоумышленнику без аутентификации вызвать DoS, повысить права и раскрыть информацию.
  • CVE-2022-28183 (7,7 балла по CVSS v3) — может привести к чтению за пределами границ, DoS и раскрытию информации.
  • CVE-2022-28184 (7,1 балла по CVSS v3) — брешь в nvlddmkm.sys, также позволяющая вызвать DoS и привести к раскрытию информации.

Подробнее о пропатченных уязвимостях можно почитать в официальном бюллетене NVIDIA.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru