



Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

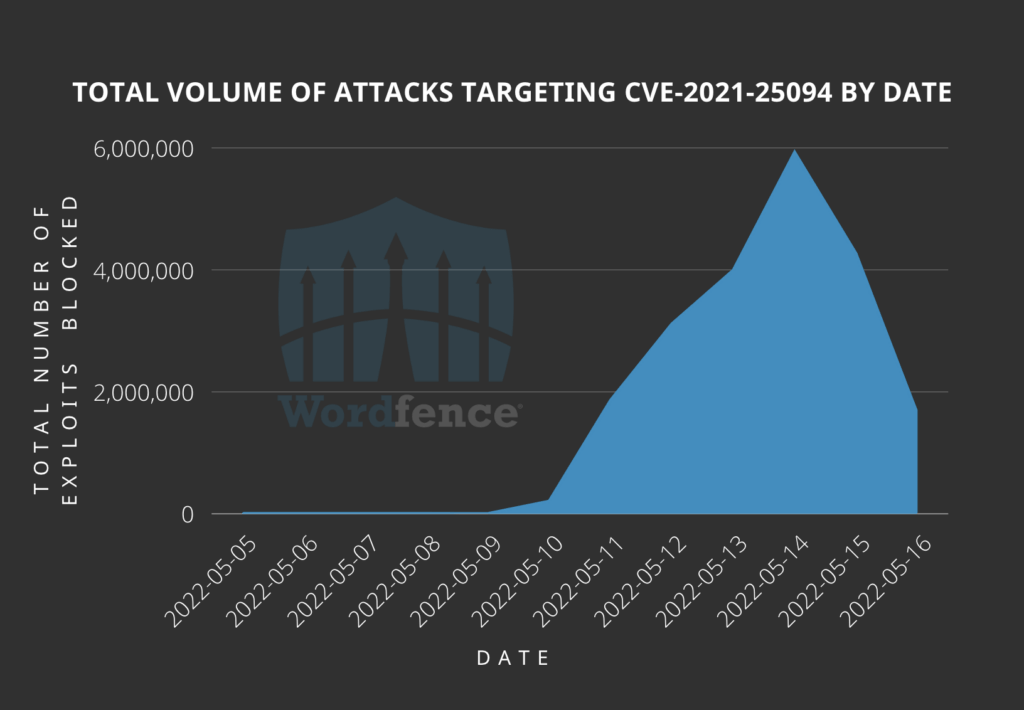
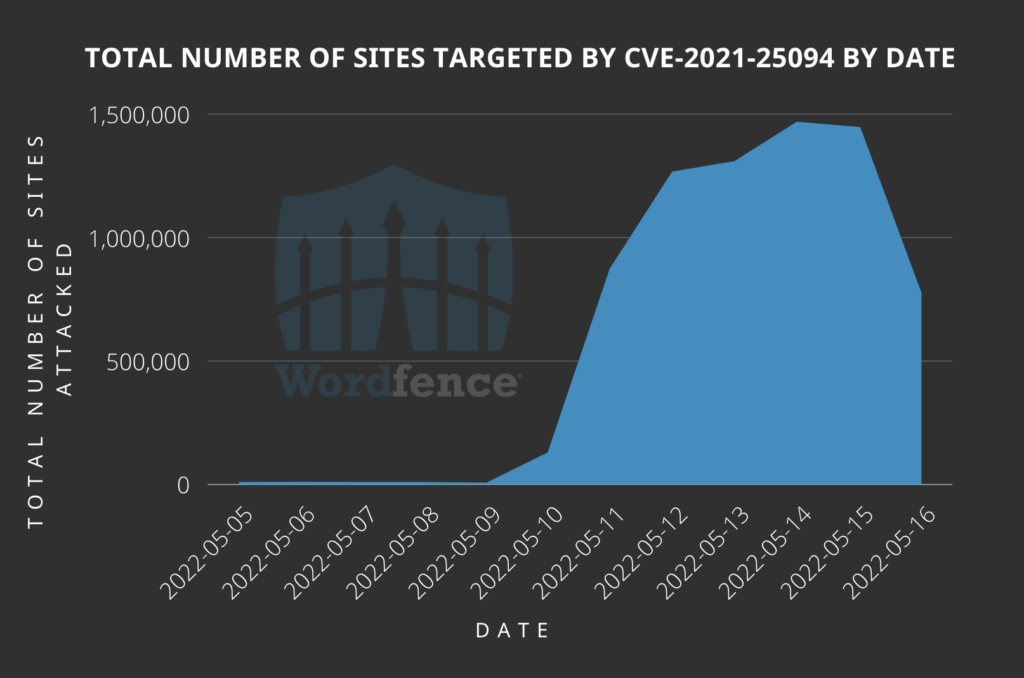
Компания Wordfence, специалист обеспечению безопасности WordPress, предупреждает о текущих атаках на сайты: злоумышленники пытаются использовать уязвимость в плагине Tatsu Builder для внедрения вредоносного дроппера. В пиковый день, 14 мая, эксперты зафиксировали по своей клиентской базе 5,9 млн атак и 1,4 млн сайтов-мишеней.

Уязвимость, о которой идет речь (CVE-2021-25094, 8,1 балла CVSS), позволяет без авторизации удаленно выполнить любой код на хост-сервере. Полноценный патч вышел в начале апреля (в составе сборки 3.3.13), PoC-код уже опубликован.

Определить количество потенциальных жертв эксплойта можно лишь приблизительно: плагин, предназначенный для создания веб-страниц, — проприетарный продукт, не представленный в репозитории WordPress.org. По оценке автора опасной находки, Tatsu Builder используют около 100 тыс. сайтов, по данным Wordfence, — от 20 тыс. до 50 тыс., и четверть из них уязвимы.

Активность, связанная с CVE-2021-25094, резко усилилась 10 мая, за несколько дней достигла пика, а затем пошла на спад.


Число атакованных сайтов тоже стало расти, а потом заметно снизилось. В большинстве случаев, согласно Wordfence, злоумышленники пытались отыскать уязвимый плагин.


Атаки проводились в основном с двух десятков IP-адресов; наибольшую активность проявляли три из них (каждый проверил на прочность более 1 млн сайтов):

  • 148.251.183[.]254
  • 176.9.117[.]218
  • 217.160.145[.]62

Наиболее часто злоумышленники пытались через эксплойт загрузить на сервер вредоносный дроппер — создать свою папку в директории wp-content/uploads/typehub/custom/ и поместить в нее скрытый файл .sp3ctra_XO.php.

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru