



Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

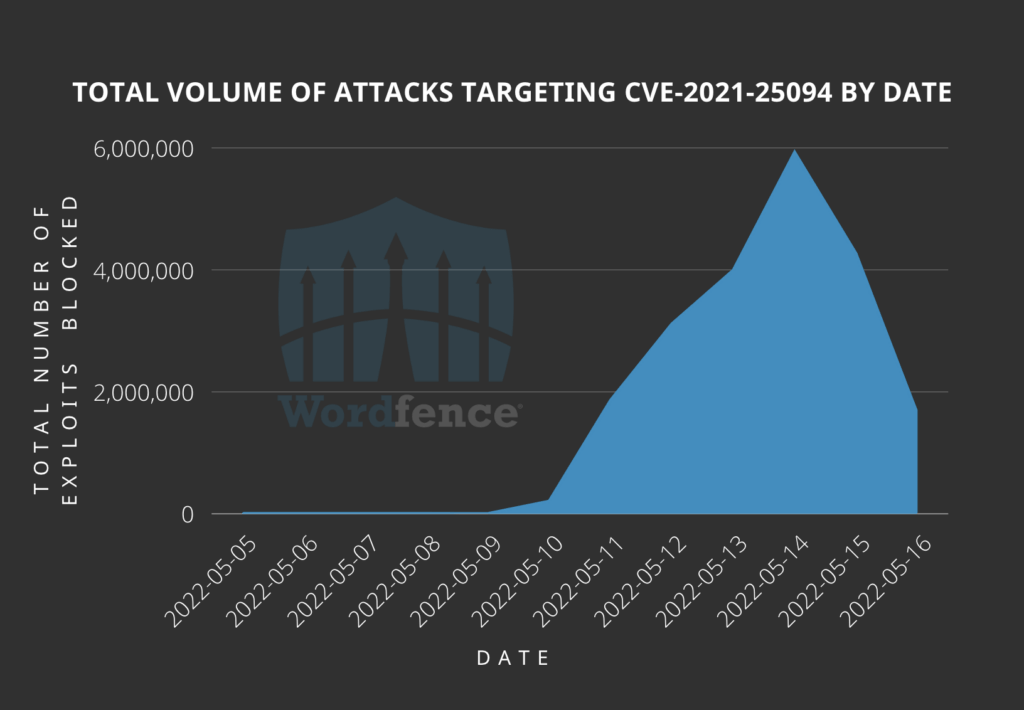
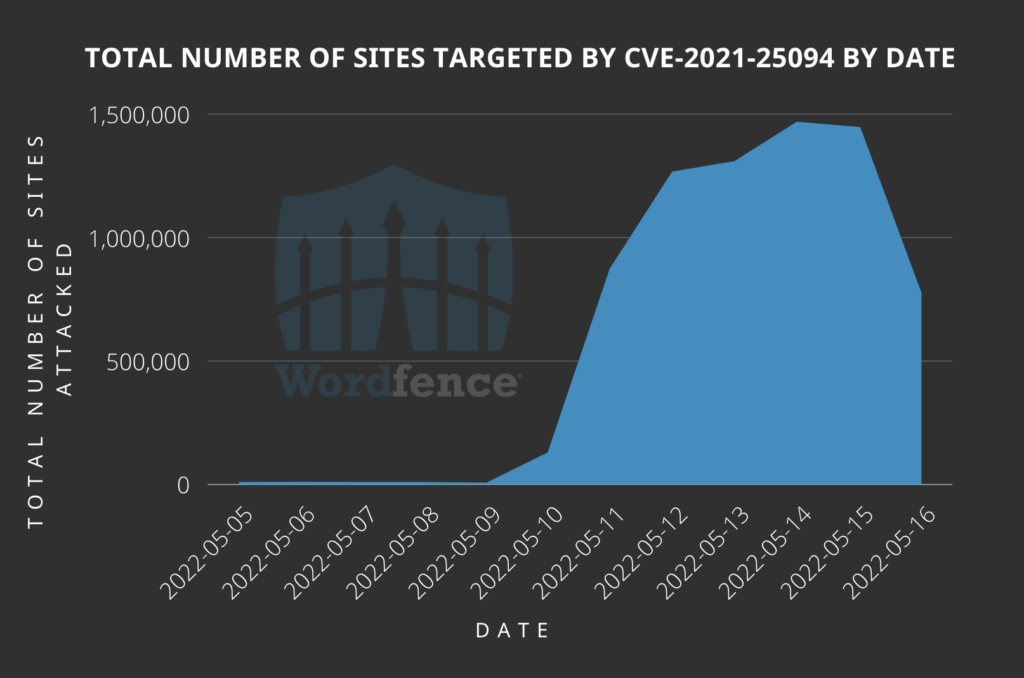
Компания Wordfence, специалист обеспечению безопасности WordPress, предупреждает о текущих атаках на сайты: злоумышленники пытаются использовать уязвимость в плагине Tatsu Builder для внедрения вредоносного дроппера. В пиковый день, 14 мая, эксперты зафиксировали по своей клиентской базе 5,9 млн атак и 1,4 млн сайтов-мишеней.

Уязвимость, о которой идет речь (CVE-2021-25094, 8,1 балла CVSS), позволяет без авторизации удаленно выполнить любой код на хост-сервере. Полноценный патч вышел в начале апреля (в составе сборки 3.3.13), PoC-код уже опубликован.

Определить количество потенциальных жертв эксплойта можно лишь приблизительно: плагин, предназначенный для создания веб-страниц, — проприетарный продукт, не представленный в репозитории WordPress.org. По оценке автора опасной находки, Tatsu Builder используют около 100 тыс. сайтов, по данным Wordfence, — от 20 тыс. до 50 тыс., и четверть из них уязвимы.

Активность, связанная с CVE-2021-25094, резко усилилась 10 мая, за несколько дней достигла пика, а затем пошла на спад.


Число атакованных сайтов тоже стало расти, а потом заметно снизилось. В большинстве случаев, согласно Wordfence, злоумышленники пытались отыскать уязвимый плагин.


Атаки проводились в основном с двух десятков IP-адресов; наибольшую активность проявляли три из них (каждый проверил на прочность более 1 млн сайтов):

  • 148.251.183[.]254
  • 176.9.117[.]218
  • 217.160.145[.]62

Наиболее часто злоумышленники пытались через эксплойт загрузить на сервер вредоносный дроппер — создать свою папку в директории wp-content/uploads/typehub/custom/ и поместить в нее скрытый файл .sp3ctra_XO.php.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru