



Эксперты нашли способ запустить вредонос на выключенном iPhone

Эксперты нашли способ запустить вредонос на выключенном iPhone

Эксперты нашли способ запустить вредонос на выключенном iPhone

Исследователи проанализировали функцию «Найти iPhone» (Find My iPhone) на iOS и нашли новый вектор атаки, позволяющий взаимодействовать с прошивкой и загружать вредоносные программы в Bluetooth-чип. Атака сработает даже в том случае, если iPhone выключен.

Продемонстрированный экспертами метод опирается на принцип работы чипов, отвечающих за беспроводную передачу данных (Bluetooth, NFC, UWB): они продолжают функционировать даже в том случае, если устройство на iOS выключено.

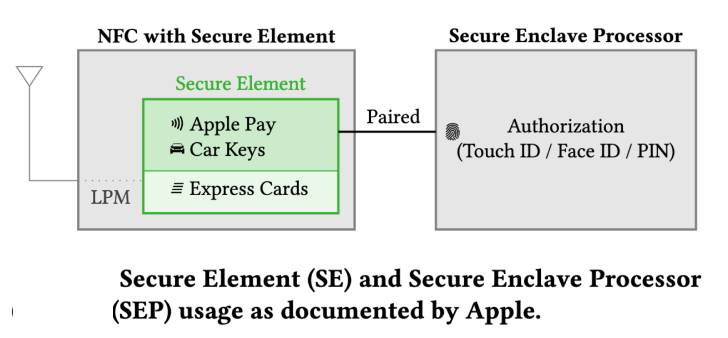
Такой принцип реализован именно для корректной работы функций вроде «Найти iPhone». При этом у всех трёх проанализированных чипов есть прямой доступ к безопасному элементу (SE), объясняют эксперты Secure Mobile Networking Lab в отчёте (PDF).

«Bluetooth- и UWB-чипы подключены к Secure Element (SE) в чипе NFC. А там, между прочим, хранятся секреты, которые должны быть доступны в режиме низкого энергопотребления (LPM). Поскольку поддержка LPM реализована на аппаратном уровне, её нельзя изменить софтовыми компонентами».

«В результате на современных iPhone подобные чипы будут функционировать даже после того, как пользователь выключит смартфон. Такое поведение создаёт дополнительные риски».


Подробнее о найденном векторе атаки исследователи планируют рассказать на мероприятии ACM Conference on Security and Privacy in Wireless and Mobile Networks (WiSec 2022), которое пройдёт на этой неделе. Но уже сейчас известен принцип: специалисты нашли способ изменить поток LPM-приложения и внедрить вредонос.

Команда исследователей считает, что Apple разрабатывала завязанные на LPM функции, не учитывая риски, а держа в уме исключительно наращивание функциональности.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru