



ФСБ может получить удаленный доступ к базам таксистов

ФСБ может получить удаленный доступ к базам таксистов

ФСБ может получить удаленный доступ к базам таксистов

Новая версия закона обязывает таксомоторные службы передавать ФСБ данные о поездках. Документ “Об организации перевозок пассажиров и багажа легковым такси” опубликован на официальном сайте Госдумы. Федеральная служба безопасности также может получить информацию о геолокации автомобиля.

На 130 страницах законопроекта описываются изменения в процедурах оформления, проверки и выдачи разрешений службам такси и агрегаторам. Все документы можно подать на Госуслугах или через МФЦ.

В новой версии закона должны появиться два региональных реестра: в первый внесут данные перевозчиков, во второй — сведения о самих машинах.

В обязанностях агрегаторов прописаны требования полгода хранить сведения журналов заказов. А статья 14 в “Основаниях для осуществления деятельности службы заказа легкового такси” содержит такой пункт:

“Служба заказа легкового такси обязана предоставить органам федеральной службы безопасности автоматизированный удаленный доступ к информационным системам и базам данных, используемым для получения, хранения, обработки и передачи заказов легкового такси”.

Еще от агрегаторов требуют открывать филиалы в регионах и контролировать количество машин. В автомобилях появятся датчики внимания, а сами регионы вправе устанавливать требования по экологическому классу таксомотора. Службы такси смогут заключать договоры с самозанятыми, но водителя с тремя неоплаченными штрафа должны будут отстранить от работы. Таксиста также могут уволить, если выяснится, что он не знает местности.

В пояснительной записке к законопроекту необходимость изменений объясняют растущей популярность заказов такси через приложения агрегаторов — 80% всех заказов. “Практически все небольшие участники рынка являются партнерами "Яндекс.Такси", некоторые обеспечивают подключение водителей также к Gett, Uber, "Максим", "Ситимобил", — говорится в документе.

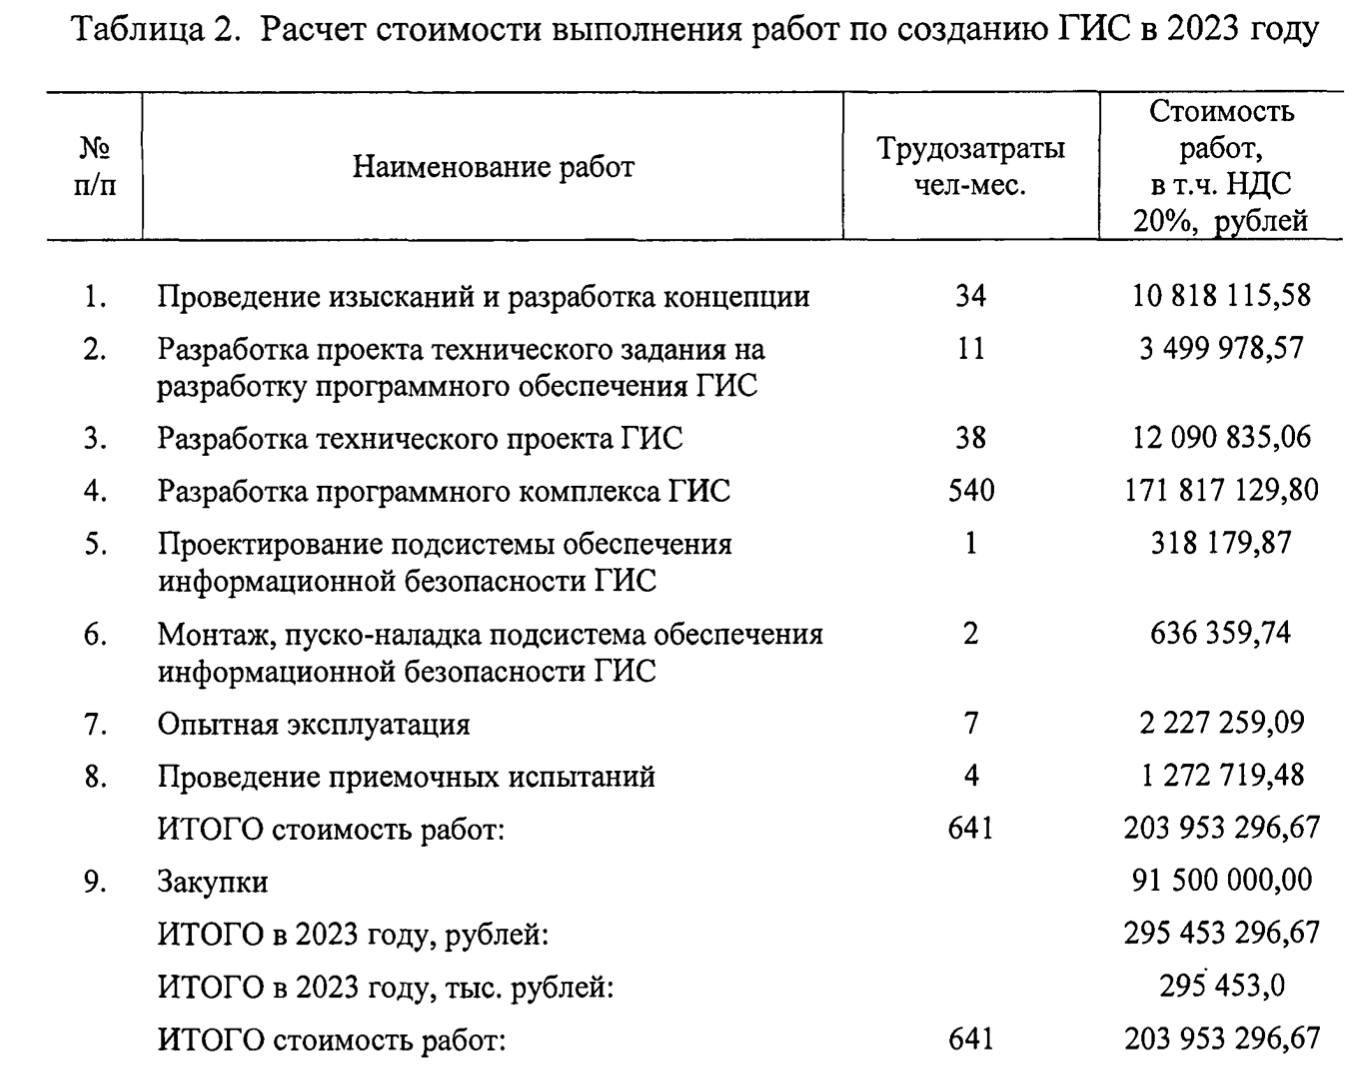
На разработку единой базы данных перевозчиков законодателям в 2023 году нужно 204 млн рублей.


Если документ примут в трех чтениях без изменений, его одобрит Совет Федерации и подпишет президент, закон вступит в силу в сентябре 2023 года.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru