


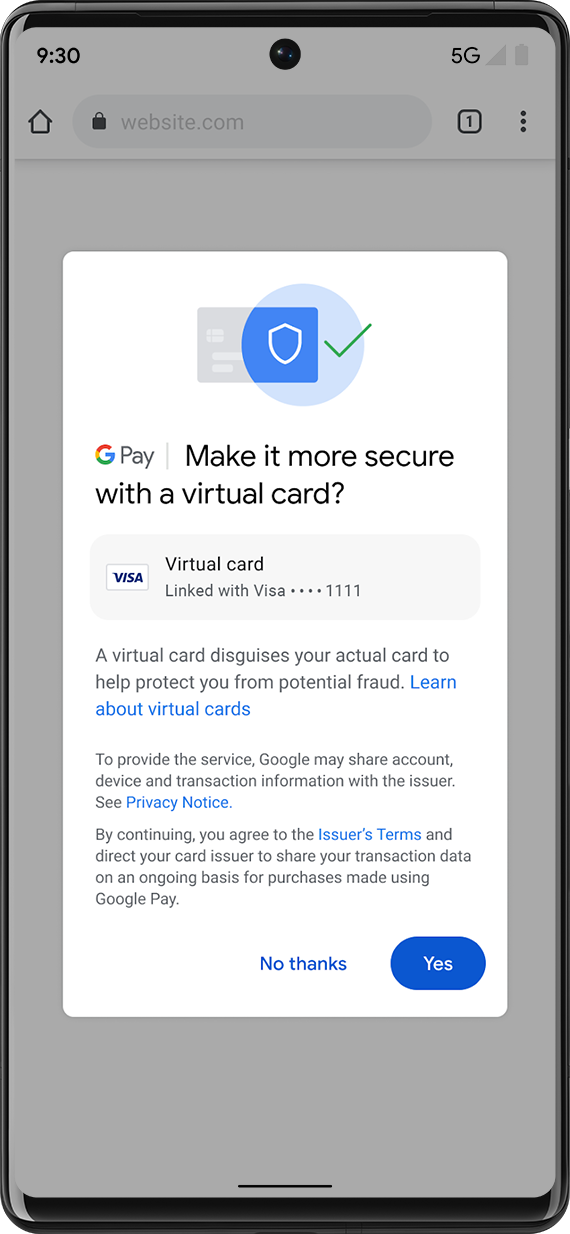

Google Chrome сможет подставлять номер виртуальной карты при оплате

Google Chrome сможет подставлять номер виртуальной карты при оплате

Google Chrome сможет подставлять номер виртуальной карты при оплате

Google готовит в Chrome интересный функционал с точки зрения безопасности и конфиденциальности платёжных данных пользователей. Браузер позволит использовать номер виртуальной банковской карты при оплате товаров в онлайн-магазинах, а сведения реальной карты остаются в полной безопасности.

Проблема с вводом платёжных данных на сайтах торговых онлайн-площадок всем хорошо известна. Если такой ресурс, хранящий данные карт, взломают киберпреступники, все сведения попадут им в руки.

Здесь могут помочь так называемые виртуальные карты, номера которых можно подставить при оплате покупок онлайн. Однако далеко не все кредитные организации на сегодняшний день предоставляют такую возможность.

По словам Google, такие виртуальные карты будут выпускаться в США уже этим летом. Сейчас корпорация вместе с эмитентами кредитных карт и платёжными системами вроде Visa и American Express работает над реализацией новой функциональности.

Сначала нововведение появится в десктопной и Android-версии Chrome, чуть позже разработчики добавят возможность подставлять номера виртуальных карт и для пользователей iOS.


Арнольд Гольдберг, отвечающий за проект Payments в Google, обещает пользователям быструю и беспроблемную оплату с помощью номера виртуальной карты. Браузер сам будет заполнять формы, включая номер CVV, а управлять виртуальным картами и просматривать детали транзакций можно будет по адресу pay.google.com.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru