



Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

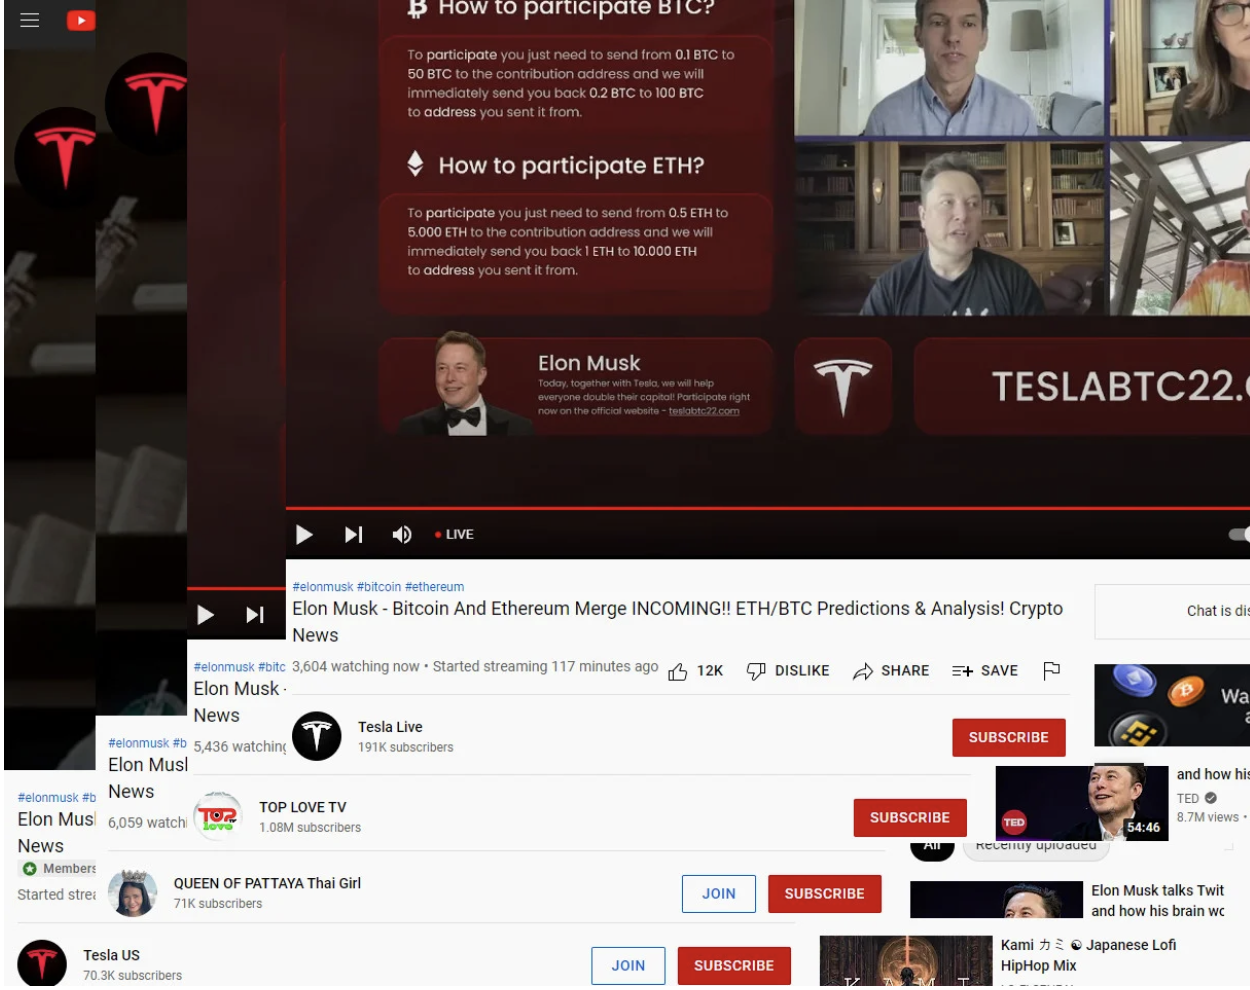
Цыганский трюк “удвой свои сбережения” жив и прекрасно себя чувствует. Специалисты антивируса McAfee обратили внимание на видеоролики, в которых Илон Маск агитирует перевести криптовалюту на чужой кошелек.

Для манипуляции преступники используют конференцию инвестиционного холдинга Ark Invest «The ₿ Word» годичной давности. На стриме Илон Макс, Джек Дорси и Кэти Вуд рассуждают о рынке криптовалюты. На этот крючок хакеры и сажают доверчивых вкладчиков.

Ссылки на мошеннические сайты вмонтированы заставками в исходное видео конференции.

В McAfee нашли три десятка подобных сайтов. Только за 5 мая киберпреступники “увели” 280 тыс. долларов. Общая сумма переводов к моменту публикации превышает 1,3 миллиона.

Для убедительности хакеры используют домены с подходящим набором триггерных слов и комбинаций: Tesla, Elon Musk, Ark Invest. 

На YouTube больше десятка сомнительных каналов, опирающихся на популярный стрим миллиардеров о криптовалюте, на них от ста тысяч до миллиона подписчиков. Скорее всего, просмотры были накручены или угнаны вместе с каналом.


YouTube каждый день удаляет подобный контент, но хакеры снова множат скимминговые каналы и сайты. Схема жизнеспособна еще и потому, что сами владельцы криптокошельков слишком доверчивы и готовы на любые авантюры в поисках новых решений увеличить капитал.

Сам Ark Invest открестился от причастности к махинациям еще 3 недели назад, закрепив предупреждение о хакерах на официальном YouTube-канале фонда:

“Ark Invest осведомлены о мошенниках и заявляют, что YouTube-каналы, маскирующиеся под фонд, не имеют к нему никакого отношения. Ark никогда не использовали YouTube или другие соцсети для вымогательства, в том числе в криптовалюте”.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru