



Microsoft тестирует интегрированный в браузер Edge бесплатный VPN-сервис

Microsoft тестирует интегрированный в браузер Edge бесплатный VPN-сервис

Microsoft тестирует интегрированный в браузер Edge бесплатный VPN-сервис

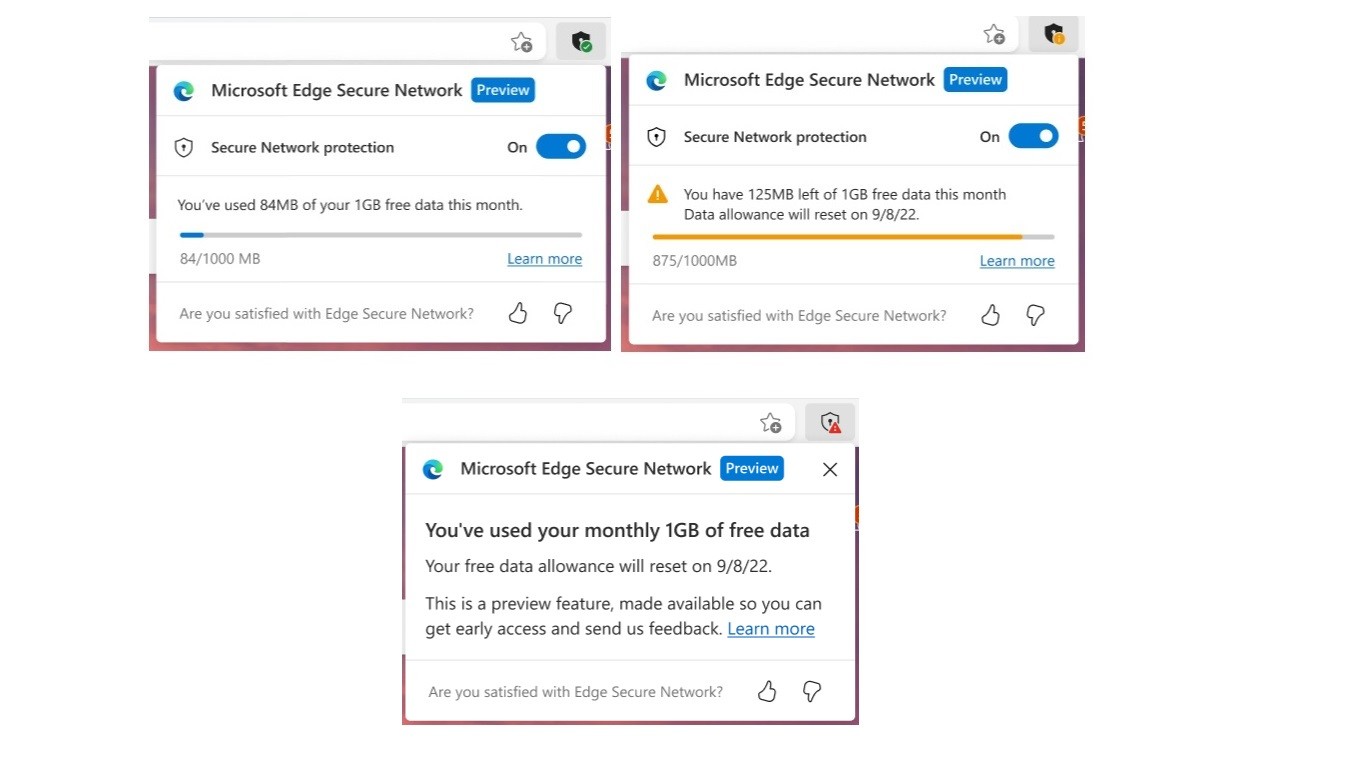
«Родной» для Windows браузер Microsoft Edge в скором времени получит собственный VPN-сервис Microsoft Edge Secure Network, который по функциональности не будет уступать коммерческим решениям и при этом будет глубоко интегрирован в интернет-обозреватель.

Microsoft Edge Secure Network, согласно описанию от корпорации, будет работать на базе Cloudflare. При этом разработчики подчёркивают, что все данные диагностики и другие конфиденциальные сведения пользователей будут безвозвратно удаляться каждые 25 часов.

Среди ключевых функциональных возможностей Microsoft Edge Secure Network Service отмечаются следующие:

  • Шифрование соединения. Пожалуй, самая необходимая «фича», позволяющая защитить ваши данные от злоумышленников. Специальный туннель, через который Microsoft Edge Secure Network Service будет отправлять информацию, не даст хакерам получить доступ к пользовательским данным даже в том случае, если используется публичная сеть Wi-Fi.
  • Защита от онлайн-отслеживания. С помощью шифрования трафика прямо на Microsoft Edge разработчики планируют защитить пользователей от сбора сведений о посещённых веб-сайтах, который ведут интернет-провайдеры.
  • Защита данных геолокации пользователя. Как всем давно известно, рекламодатели любят использовать информацию о местонахождении пользователя, чтобы подсовывать ему релевантную рекламу. Microsoft Edge Secure Network выделяет виртуальный IP-адрес, затрудняющий вычисление реальной геолокации.
  • Бесплатный. Microsoft даёт пользователям 1 гигабайт бесплатных данных на каждый месяц, однако для этого надо войти в аккаунт Microsoft в браузере Edge.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru