



Microsoft тестирует интегрированный в браузер Edge бесплатный VPN-сервис

Microsoft тестирует интегрированный в браузер Edge бесплатный VPN-сервис

Microsoft тестирует интегрированный в браузер Edge бесплатный VPN-сервис

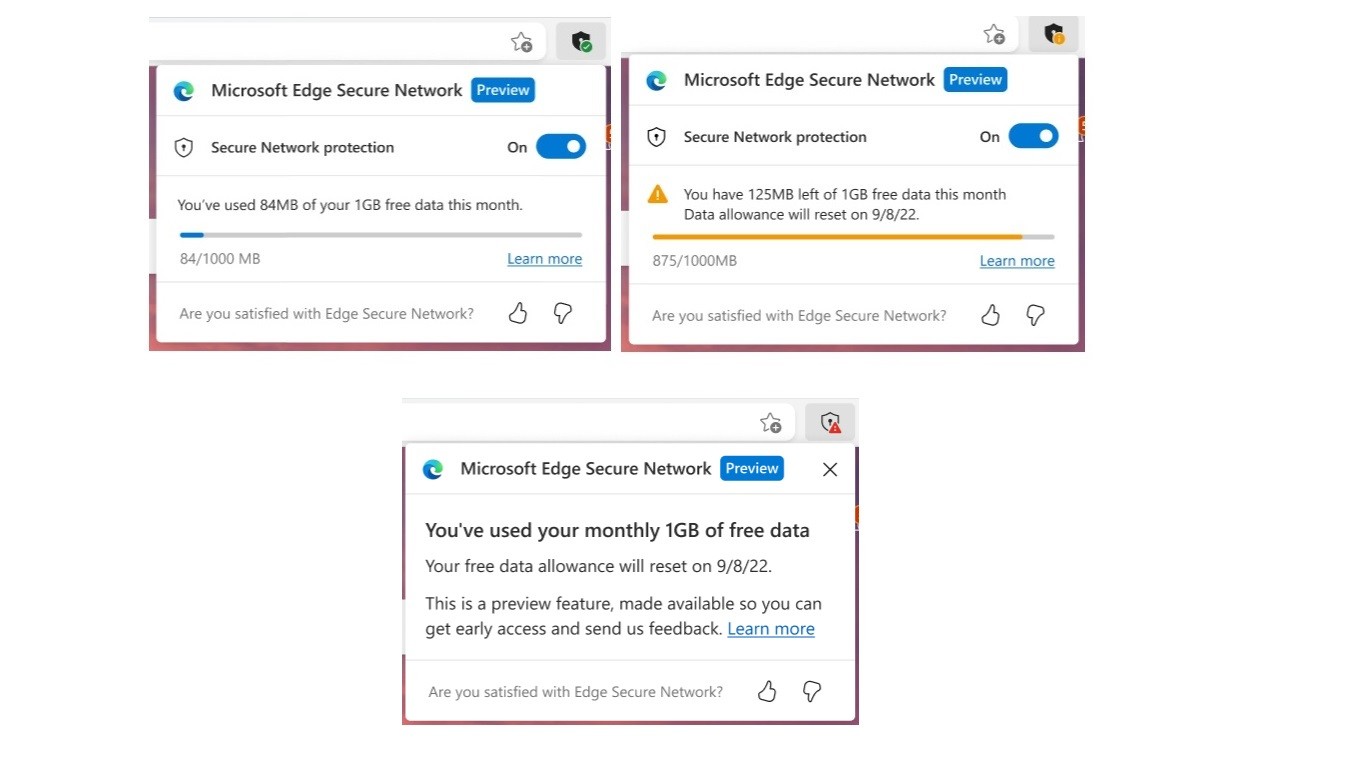
«Родной» для Windows браузер Microsoft Edge в скором времени получит собственный VPN-сервис Microsoft Edge Secure Network, который по функциональности не будет уступать коммерческим решениям и при этом будет глубоко интегрирован в интернет-обозреватель.

Microsoft Edge Secure Network, согласно описанию от корпорации, будет работать на базе Cloudflare. При этом разработчики подчёркивают, что все данные диагностики и другие конфиденциальные сведения пользователей будут безвозвратно удаляться каждые 25 часов.

Среди ключевых функциональных возможностей Microsoft Edge Secure Network Service отмечаются следующие:

  • Шифрование соединения. Пожалуй, самая необходимая «фича», позволяющая защитить ваши данные от злоумышленников. Специальный туннель, через который Microsoft Edge Secure Network Service будет отправлять информацию, не даст хакерам получить доступ к пользовательским данным даже в том случае, если используется публичная сеть Wi-Fi.
  • Защита от онлайн-отслеживания. С помощью шифрования трафика прямо на Microsoft Edge разработчики планируют защитить пользователей от сбора сведений о посещённых веб-сайтах, который ведут интернет-провайдеры.
  • Защита данных геолокации пользователя. Как всем давно известно, рекламодатели любят использовать информацию о местонахождении пользователя, чтобы подсовывать ему релевантную рекламу. Microsoft Edge Secure Network выделяет виртуальный IP-адрес, затрудняющий вычисление реальной геолокации.
  • Бесплатный. Microsoft даёт пользователям 1 гигабайт бесплатных данных на каждый месяц, однако для этого надо войти в аккаунт Microsoft в браузере Edge.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru