



Google расширяет список личных данных, которые можно удалить из поисковика

Google расширяет список личных данных, которые можно удалить из поисковика

Google расширяет список личных данных, которые можно удалить из поисковика

Компания Google дополнила перечень типов конфиденциальной информации, которые готова убрать из выдачи. Если раньше речь шла о личных фотографиях и несовершеннолетних, теперь можно потребовать удалить адрес проживания, номера телефонов и попавшие в сеть пароли.

В обновленном списке также значатся:

  • вся контактная информация
  • номера счетов и кредиток
  • фото и сканы паспортов
  • официальные документы и медицинские карты

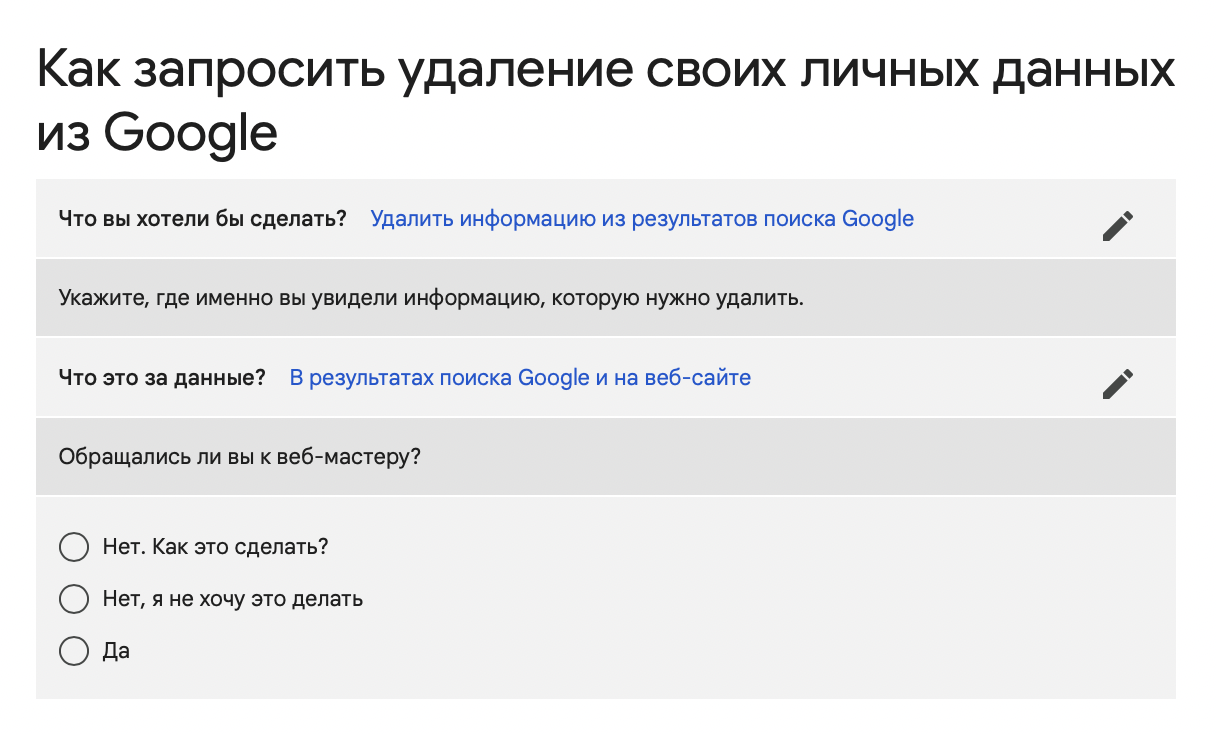
Чтобы удалить такую информацию со страниц Google, нужно отправить запрос, указав нужные URL-страниц. Компания рассмотрит заявление, и если на сайте есть персональные данные, явные и скрытые угрозы для пользователя, контент из выдачи скроют. Исключение — информация, представляющая собой публичный интерес или опубликованная официальными источниками. То есть выдачу новостей и государственных документов скрыть не получится.


Google также обещает скрывать по требованию из выдачи сайты, на которых торгуют базами данных.

Есть еще один нюанс, о котором важно помнить: сокрытие ссылки из поисковика не означает удаление самого контента. Если на портал зайдут с другого ресурса или напрямую, Google уже не поможет.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru