



Google расширяет список личных данных, которые можно удалить из поисковика

Google расширяет список личных данных, которые можно удалить из поисковика

Google расширяет список личных данных, которые можно удалить из поисковика

Компания Google дополнила перечень типов конфиденциальной информации, которые готова убрать из выдачи. Если раньше речь шла о личных фотографиях и несовершеннолетних, теперь можно потребовать удалить адрес проживания, номера телефонов и попавшие в сеть пароли.

В обновленном списке также значатся:

  • вся контактная информация
  • номера счетов и кредиток
  • фото и сканы паспортов
  • официальные документы и медицинские карты

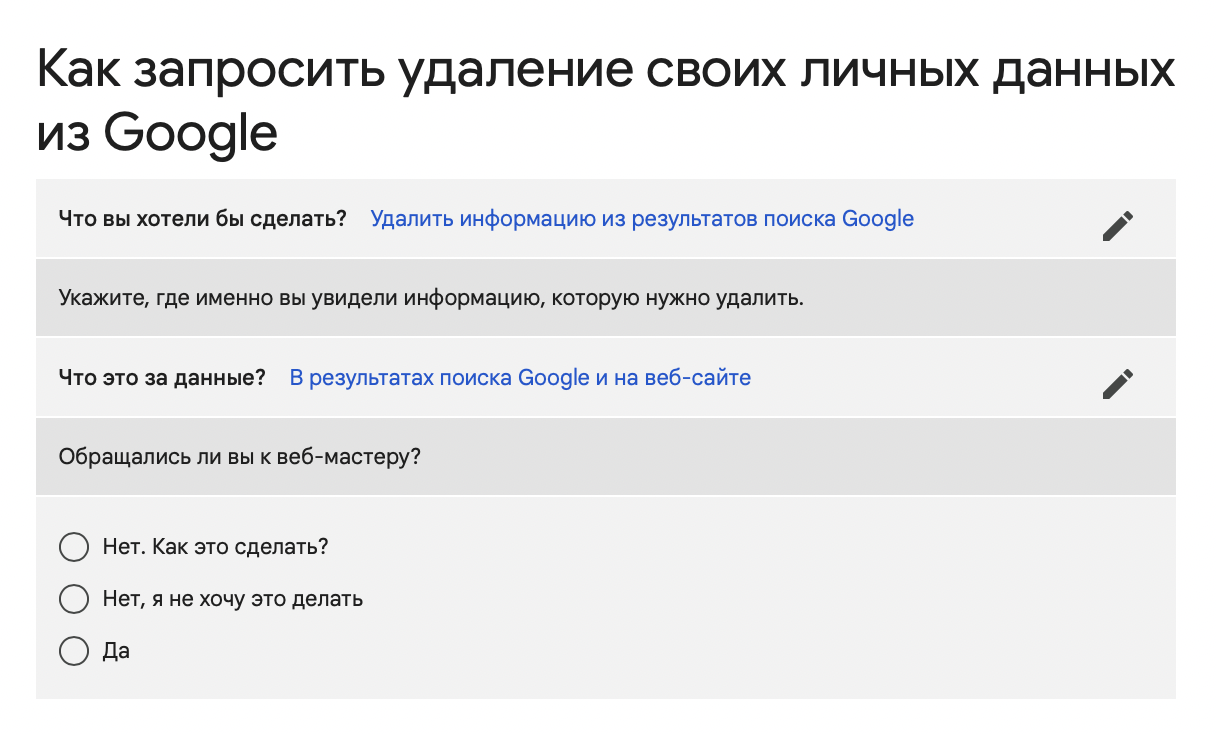
Чтобы удалить такую информацию со страниц Google, нужно отправить запрос, указав нужные URL-страниц. Компания рассмотрит заявление, и если на сайте есть персональные данные, явные и скрытые угрозы для пользователя, контент из выдачи скроют. Исключение — информация, представляющая собой публичный интерес или опубликованная официальными источниками. То есть выдачу новостей и государственных документов скрыть не получится.


Google также обещает скрывать по требованию из выдачи сайты, на которых торгуют базами данных.

Есть еще один нюанс, о котором важно помнить: сокрытие ссылки из поисковика не означает удаление самого контента. Если на портал зайдут с другого ресурса или напрямую, Google уже не поможет.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru