



Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

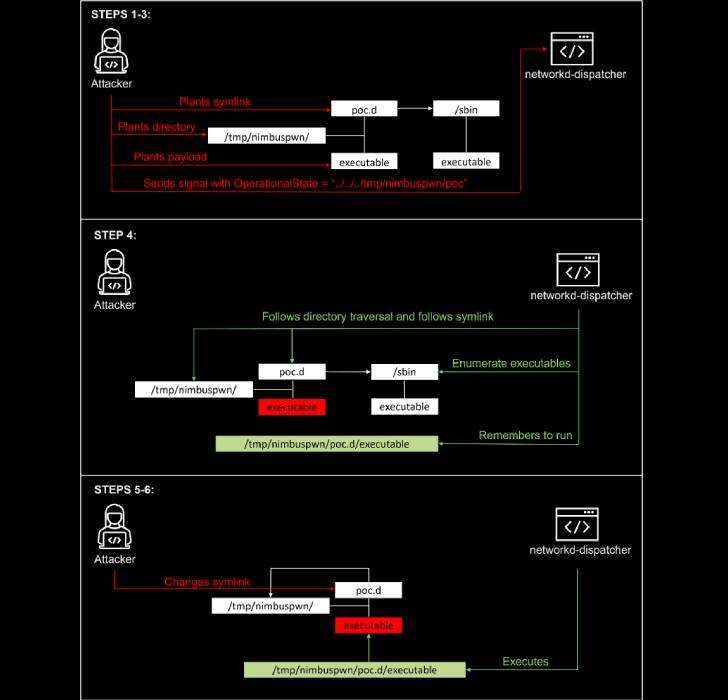
Microsoft на этой неделе выявила две уязвимости в операционной системе Linux, позволяющие условному атакующему повысить права. Проблемы в безопасности, которые можно эксплуатировать в связке, объединили под общим именем «Nimbuspwn».

Согласно описанию специалистов из Microsoft, злоумышленники могут использовать обнаруженные бреши для установки бэкдоров с правами root, а также осуществлять другие вредоносные действия через возможность выполнения кода.

Как отмечается в отчёте Microsoft 365 Defender Research, уязвимости получили идентификаторы CVE-2022-29799 и CVE-2022-29800. Киберпреступники могут также использовать их в атаках программ-вымогателей.

Корень проблемы кроется в компоненте systemd под названием networkd-dispatcher, который предназначен для отправки уведомлений об изменении сетевого статуса.


В частности, баги описываются как возможность обхода директории (directory traversal — CVE-2022-29799) и состояние гонки (CVE-2022-29800). В случае успешной эксплуатации злоумышленник может получить контроль над службой D-Bus и установить бэкдор на скомпрометированную конечную точку.

Пользователям networkd-dispatcher настоятельно рекомендуют обновить свои установки до последних версий, чтобы избавиться от рисков эксплуатации дыры.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru