



Приложение Google Сообщения расходовало заряд Android-смартфонов из-за бага

Приложение Google Сообщения расходовало заряд Android-смартфонов из-за бага

Приложение Google Сообщения расходовало заряд Android-смартфонов из-за бага

Новый баг, выявленный в Google Сообщениях (Messages), приводил к быстрому снижению уровня заряда аккумулятора мобильного устройства, поскольку оставлял камеру активной в фоновом режиме. Google Messages является «родным» мессенджером операционной системы Android.

Как известно, в Google Сообщениях есть возможность быстро сделать снимок и сразу прикрепить его к отправляемому сообщению. При этом приложение позволяет как снять фото максимально оперативно с помощью уменьшенного окна камеры, так и раскрыть его для большей детализированности.

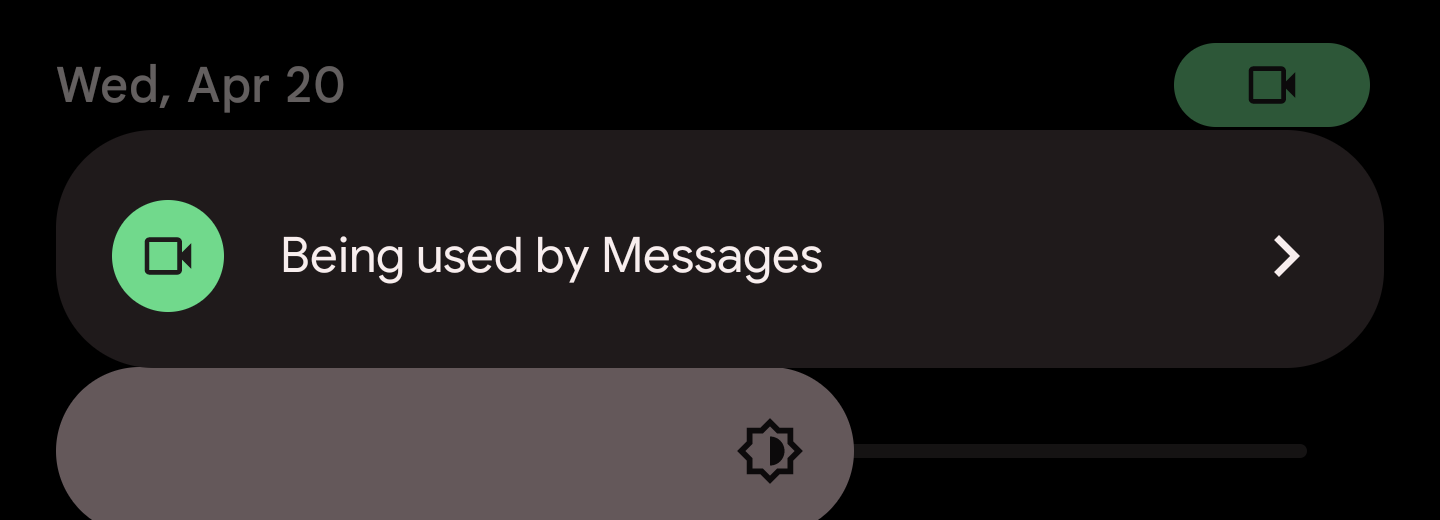
В недавних обновлениях приложения Google Сообщения закрался баг, оставляющий камеру работающей в фоновом режиме. Как сообщили пользователи Reddit, такое поведение приводило к существенному снижению уровня заряда аккумулятора, а также к нагреванию смартфонов.

Выявить баг, по словам издания 9to5Google, получилось благодаря специальным индикаторам использования микрофона и батареи, которые внедрили в Android 12. Остановить ненужный расход аккумулятора можно было одним способом — выгрузить родной мессенджер из памяти. Есть один метод — запретить Google Сообщениям доступ к камере, но это скажется на функциональности.


В беседе с The Verge Google подтвердила наличие проблемы и сообщила, что фикс уже рассылается пользователям смартфонов.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru