



Спамеры рассылают вредоносные письма от имени МГУ и других университетов

Спамеры рассылают вредоносные письма от имени МГУ и других университетов

Спамеры рассылают вредоносные письма от имени МГУ и других университетов

«Лаборатория Касперского» предупреждает о вредоносных рассылках, использующих названия известных ВУЗов. С начала года защитные решения ИБ-компании в среднем блокируют несколько десятков таких спам-писем в сутки, однако 13 апреля произошел мощный всплеск — в этот день было обнаружено около 2 тыс. поддельных сообщений в рамках текущей вредоносной кампании.

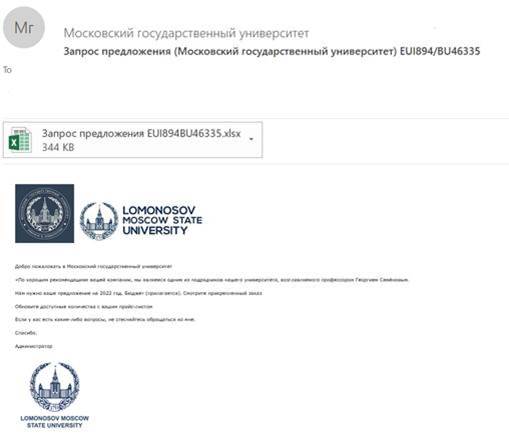
Рассылая свои приманки на адреса корпоративной почты, злоумышленники снабжают их логотипами уважаемых учебных заведений. Так, в Kaspersky зафиксировали нелегальное использование таких имен, как МГУ им. М. В. Ломоносова, Бухарестский университет, Рейнско-Вестфальский технический университет в Ахене, Университет Аристотеля в Салониках, Анкарский университет, Автономный университет штата Нуэво-Леон (Мексика), Католический университет Боливии.

Фальшивки оформлены как деловое предложение, с которым получателю предлагается ознакомиться, открыв прикрепленный архив или офисный документ с макросом. Иногда имя вложения намекает, что там содержится смета по проекту, описание заказа или прайс-лист.


На самом деле в этом файле скрывается вредонос, использующий уязвимость в устаревших версиях программ из набора Microsoft Office. С его помощью злоумышленники смогут загружать на машину жертвы дополнительные файлы, выкачивать конфиденциальные данные (пароли, документы), запускать выполнение команд для развития атаки.

«Для убедительности злоумышленники используют логотипы университетов и ссылаются на какого-либо известного сотрудника вуза, — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в «Лаборатории Касперского», — Однако при внимательном прочтении обнаруживается, что, во-первых, адрес, с которого пришло сообщение, часто не имеет отношения к университету. Во-вторых, несвязность текста наводит на мысль, что это автоматический перевод с другого языка — то, чего, скорее всего, не допустит представитель вуза. Более того, в рассылке часто используется классический прием спамеров — исполняемый файл с двойным расширением вроде .pdf.exe».

Рекомендации по профилактике заражений в этом случае просты:

  • не доверять письмам с незнакомых адресов, особенно когда речь идет о персональных данных или денежных переводах, а также при наличии подозрительных аттачей;
  • повышать уровень цифровой грамотности, в организациях — за счет тренингов, сфокусированных на социальной инженерии;
  • использовать надежные средства защиты электронной почты.
Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru