



Спамеры рассылают вредоносные письма от имени МГУ и других университетов

Спамеры рассылают вредоносные письма от имени МГУ и других университетов

Спамеры рассылают вредоносные письма от имени МГУ и других университетов

«Лаборатория Касперского» предупреждает о вредоносных рассылках, использующих названия известных ВУЗов. С начала года защитные решения ИБ-компании в среднем блокируют несколько десятков таких спам-писем в сутки, однако 13 апреля произошел мощный всплеск — в этот день было обнаружено около 2 тыс. поддельных сообщений в рамках текущей вредоносной кампании.

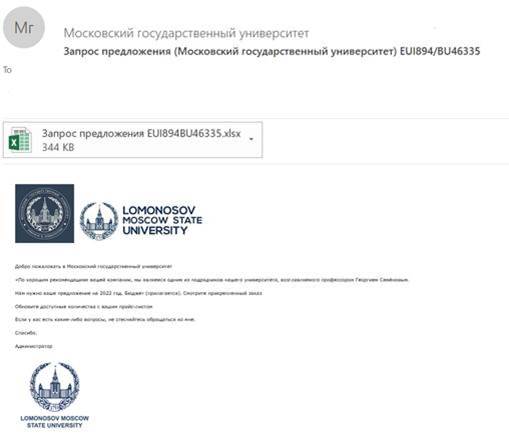
Рассылая свои приманки на адреса корпоративной почты, злоумышленники снабжают их логотипами уважаемых учебных заведений. Так, в Kaspersky зафиксировали нелегальное использование таких имен, как МГУ им. М. В. Ломоносова, Бухарестский университет, Рейнско-Вестфальский технический университет в Ахене, Университет Аристотеля в Салониках, Анкарский университет, Автономный университет штата Нуэво-Леон (Мексика), Католический университет Боливии.

Фальшивки оформлены как деловое предложение, с которым получателю предлагается ознакомиться, открыв прикрепленный архив или офисный документ с макросом. Иногда имя вложения намекает, что там содержится смета по проекту, описание заказа или прайс-лист.


На самом деле в этом файле скрывается вредонос, использующий уязвимость в устаревших версиях программ из набора Microsoft Office. С его помощью злоумышленники смогут загружать на машину жертвы дополнительные файлы, выкачивать конфиденциальные данные (пароли, документы), запускать выполнение команд для развития атаки.

«Для убедительности злоумышленники используют логотипы университетов и ссылаются на какого-либо известного сотрудника вуза, — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в «Лаборатории Касперского», — Однако при внимательном прочтении обнаруживается, что, во-первых, адрес, с которого пришло сообщение, часто не имеет отношения к университету. Во-вторых, несвязность текста наводит на мысль, что это автоматический перевод с другого языка — то, чего, скорее всего, не допустит представитель вуза. Более того, в рассылке часто используется классический прием спамеров — исполняемый файл с двойным расширением вроде .pdf.exe».

Рекомендации по профилактике заражений в этом случае просты:

  • не доверять письмам с незнакомых адресов, особенно когда речь идет о персональных данных или денежных переводах, а также при наличии подозрительных аттачей;
  • повышать уровень цифровой грамотности, в организациях — за счет тренингов, сфокусированных на социальной инженерии;
  • использовать надежные средства защиты электронной почты.
Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru