



НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

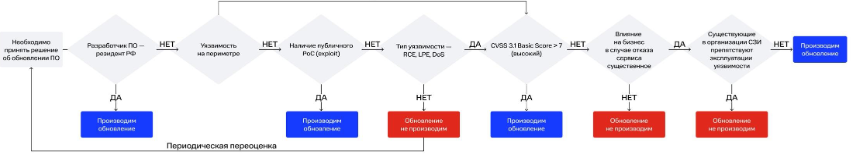
Национальный координационный центр по компьютерным инцидентам (НКЦКИ) разработал алгоритм, призванный упростить процесс принятия решения о необходимости установки апдейтов для программ иностранного производства. В конце марта российская CERT советовала в таких случаях отключить автообновление из-за возможной угрозы безопасности информационным ресурсам РФ.

Прежняя мера, по словам НКЦКИ (PDF), была краткосрочной и вынужденной: были зафиксированы случаи внедрения в зарубежный софт недокументированных возможностей (НДВ) либо механизмов блокировки работы. Поскольку в долгосрочной перспективе отказ от обновления может привести к накоплению уязвимостей, угроза потери важных данных или приостановки критичных бизнес-процессов может оказаться выше рисков, связанных с внедрением нежелательного контента.

Чтобы облегчить ИБ-службам принятие решений в столь непростой ситуации, НКЦКИ создал алгоритм, учитывающий все возможные критерии оценки. Его не рекомендуется применять для обновления софта, используемого в АСУ ТП; его также нельзя использовать в тех случаях, когда речь идет о программах для мобильных устройств.


При работе с алгоритмом необходимо учитывать следующее:

  • это лишь рекомендация, за ее применение отвечает исполнитель;
  • алгоритм не предусматривает граничные случаи, поэтому его следует использовать с учетом контекста;
  • перед обновлением софт надлежит проверить в тестовой среде или по контрольной выборке;
  • в тех случаях, когда можно предотвратить эксплойт средствами защиты, обновление лучше не производить;
  • если есть возможность проверить наличие НДВ в апдейтах, решение следует принимать по результатам собственного анализа, а не по алгоритму НКЦКИ.
Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru