



Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

В архиваторе с открытым исходным кодом 7-Zip найдена уязвимость, которую при атаке на Windows можно использовать для выполнения произвольных команд с привилегиями SYSTEM. Выпуск патча пока не планируется, автор находки предложил альтернативные меры защиты.

Согласно описанию на GitHub, уязвимость нулевого дня CVE-2022-29072 возникла из-за сочетания двух проблем — ошибки переполнения буфера и неправильной настройки прав библиотеки 7z.dll. Возможность для их использования открывается при перемещении файла .7z в область c подсказкой, отображаемой при открытии меню Help>Contents.

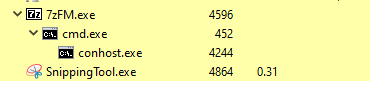
Если в такой файл вставить команду, она запустится в ходе выполнения 7zFM.exe как дочерний процесс и будет выполнена в режиме администратора.


Уязвимость проявляется только на платформе Windows, поэтому кураторы проекта 7-Zip склонны винить в ее появлении Microsoft HTML Helper (hh.exe). Автор находки, со своей стороны, уверен, что латать нужно сам архиватор, так как hh.exe лишь косвенно участвует в эксплойте — запускает выполнение внедренной команды.

Созданный исследователем PoC-код успешно работает на всех сборках 7-Zip версии 21.07. Пока не вышел патч (если он вообще появится), пользователям рекомендуется удалить файл 7-zip.chm, чтобы предотвратить эксплойт. В качестве альтернативы можно ограничить разрешения для 7-zip, оставив только чтение и запуск.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru