



Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Ещё один банковский троян для мобильных устройств на Android привлёк внимание экспертов необычными функциональными возможностями. Получивший имя Fakecalls вредонос перехватывает звонки жертвы в техподдержку и соединяет её напрямую с операторами зловреда.

Авторы трояна маскируют его под одно из банковских приложений, отображая официальный логотип и телефонный номер, по которому можно связаться с технической поддержкой клиентов.

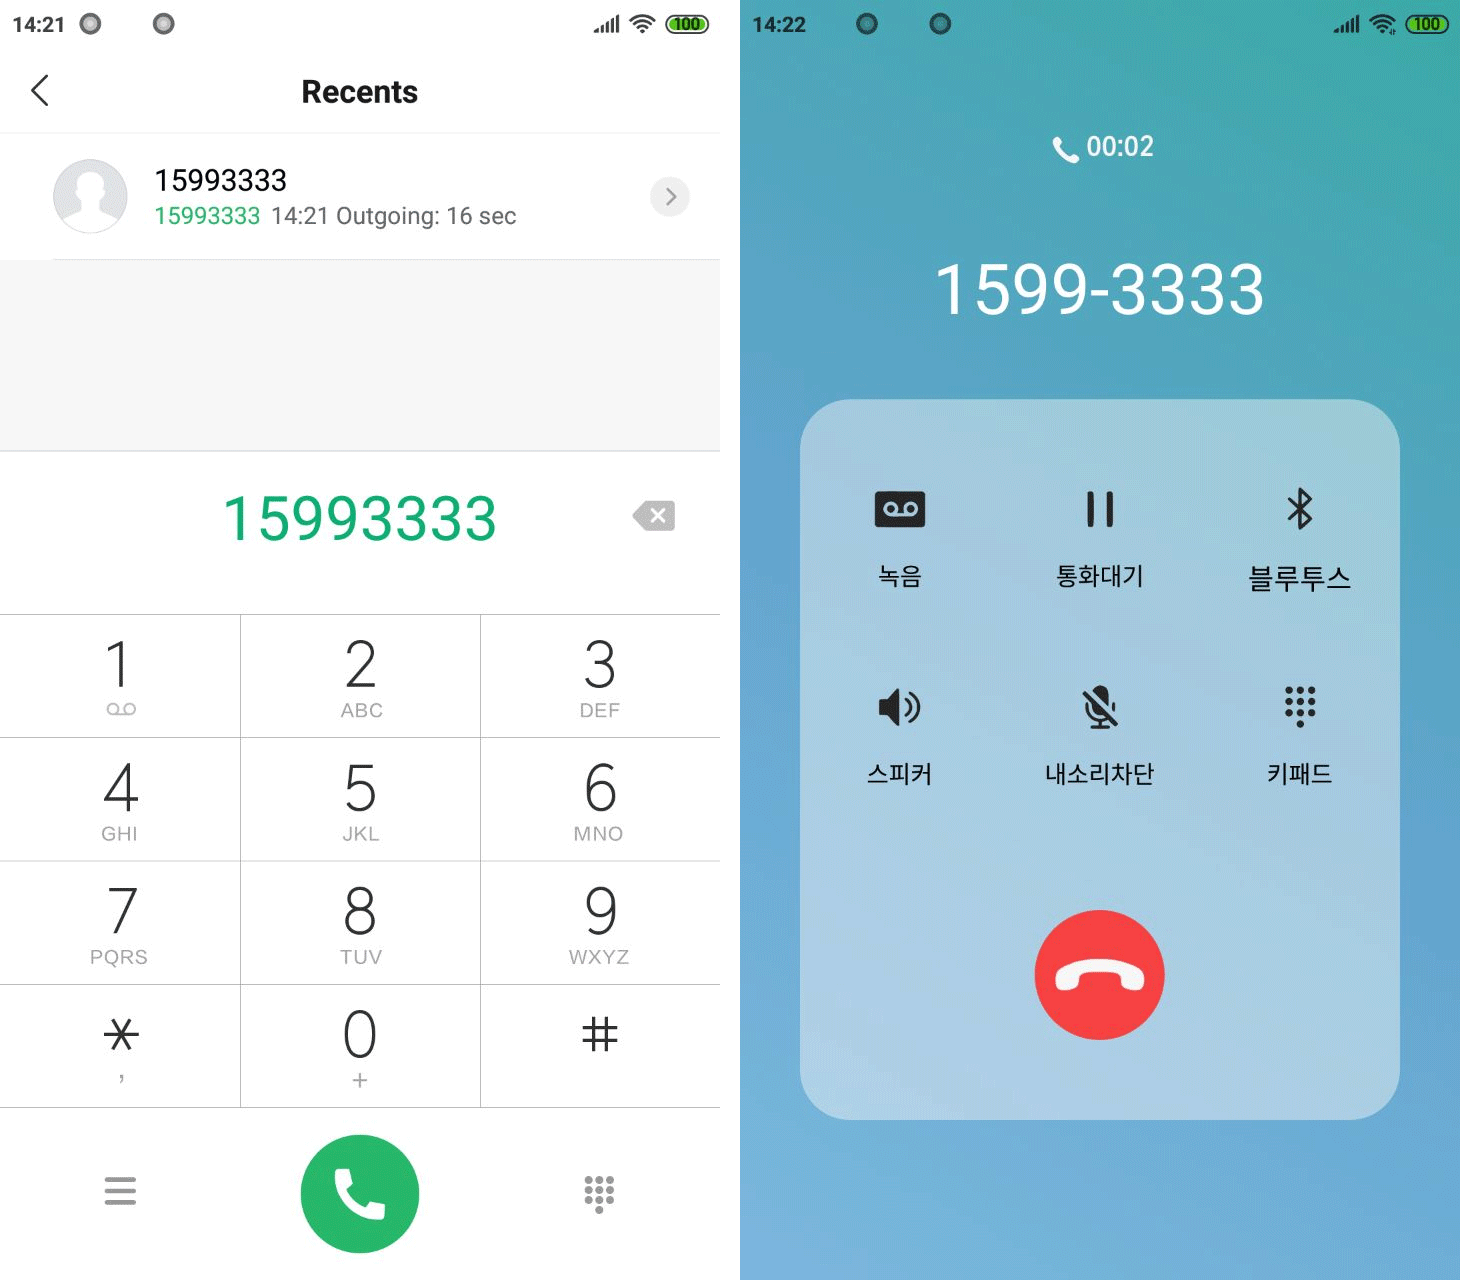
Если владелец заражённого Android-устройства попробует позвонить в кредитную организацию, вредоносная программа перехватит звонок и отобразит кастомный экран набора номера, который практически не отличить от легитимного.


Таким образом, пока жертва наблюдает наложение фейкового звонка с подставленным номером банка, реальный вызов идёт на номер киберпреступников. Последние, взяв трубку, играют роль сотрудников техподдержки и «консультируют» клиента, что, конечно же, приводит к потере денежных средств.

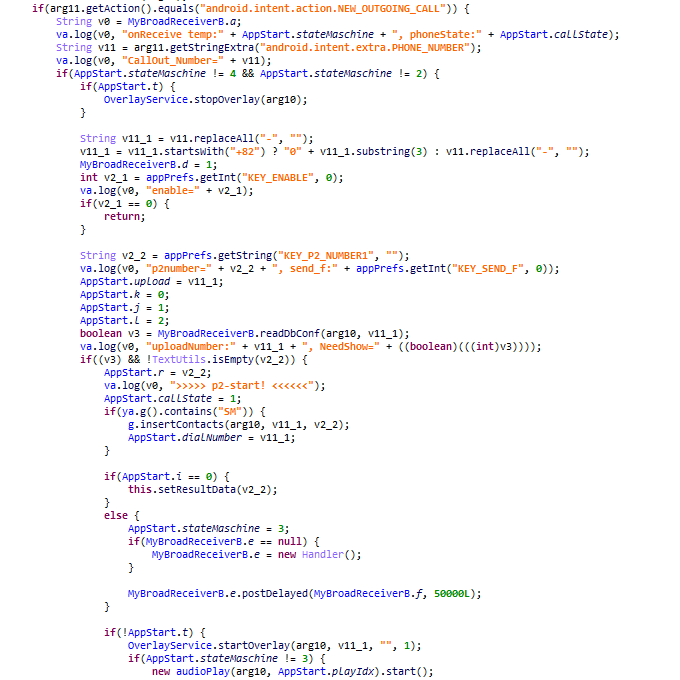
Для корректной работы в системе Fakecalls запрашивает ряд разрешений, чтобы получить доступ к списку контактов, микрофону, камере, данным геолокации и функциональности телефона. Специалисты «Лаборатории Касперского» разобрали образец Android-трояна и пришли к выводу, что вредонос также может проигрывать записанные сообщения, имитирующие автоматические ответы реальной техподдержки.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru