



Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

Пользователей WhatsApp атакуют инфостилером под видом голосовых сообщений

В рамках новой фишинговой кампании, нацеленной на пользователей WhatsApp, злоумышленники распространяют вредоносную программу, задача которой — стащить данные жертвы. Для маскировки фишеры прикрываются функцией голосовых сообщений популярного мессенджера.

По информации исследователей из Armoblox, подобные вредоносные письма ушли по меньшей мере на 27 655 адресов электронной почты. Если пользователь клюнет на уловку, злоумышленники проведут его через ряд шагов, кульминацией которых станет установка инфостилера.

Этот вредонос интересуется преимущественно учётными данными, которые пользователи сохраняют в браузерах и других приложениях. Также операторам отправляются данные криптовалютных кошельков, SSH-ключи и даже отдельные файлы, сохранённые на жёстком диске.

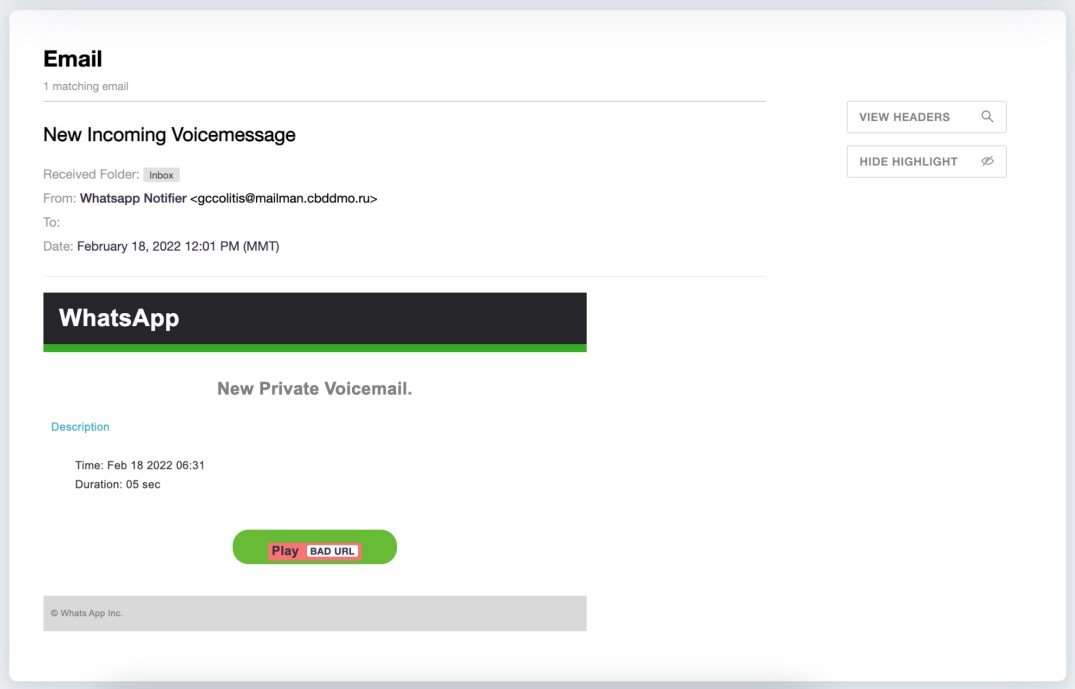
Подобную фишинговую кампанию злоумышленники приурочили к обновлению функциональности голосовых сообщений, которое разработчики WhatsApp представили на прошлой неделе. Потенциальной жертве приходит письмо, сообщающее о получении голосового сообщения в мессенджере. В теле такого письма находится кнопка «Play», которая якобы должна воспроизвести сообщение.

Отправитель, замаскированный под сервис «Whatsapp Notifier», использует адрес электронной почты Центра безопасности дорожного движения Московской области. Команда Armoblox считает, что киберпреступники скомпрометировали домен, а его хозяева не в курсе кампании.


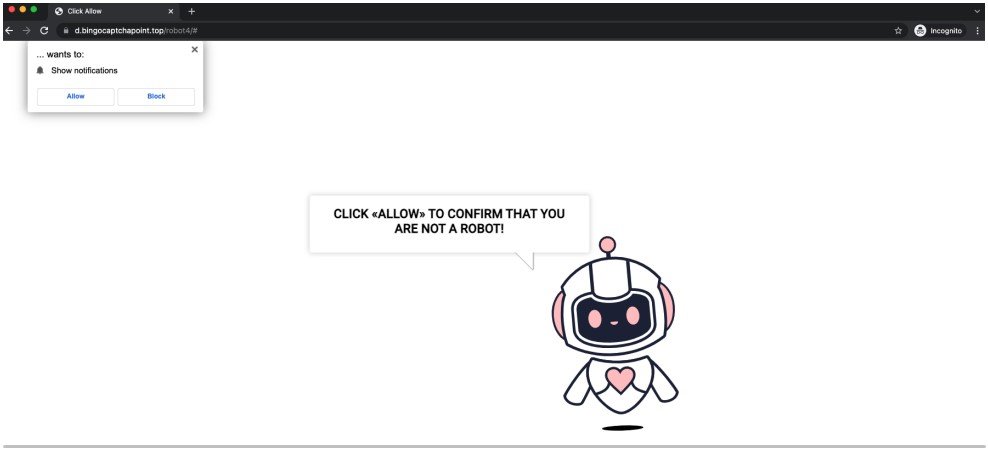
При нажатии на кнопку «Play» пользователя перенаправят на сайт, распространяющий троян JS/Kryptic. На этом ресурсе пользователя обманом заставляют разрешить уведомления в браузере, через которые недобросовестный сайт будет отправлять навязчивую и агрессивную рекламу, а также вредоносные программы.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru