



Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Группировка LAPSUS$ взломала ИТ-компанию Globant и украла 70 ГБ данных

Киберпреступная группировка LAPSUS$ снова вышла на связь и объявила о своей очередной жертве. На этот раз злоумышленники утверждают, что им удалось проникнуть в сеть и утащить внутренние данные ИТ-компании Globant.

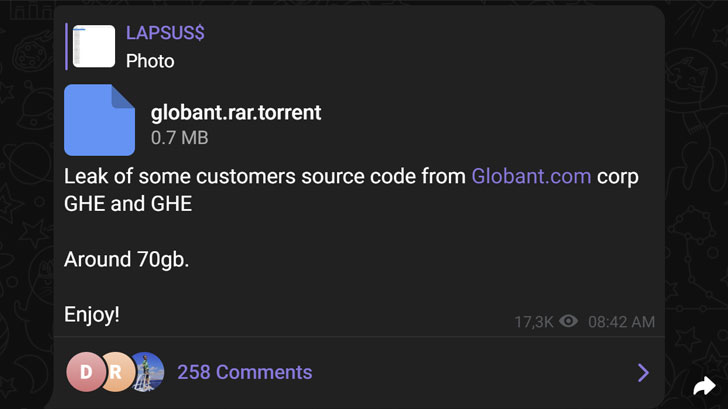
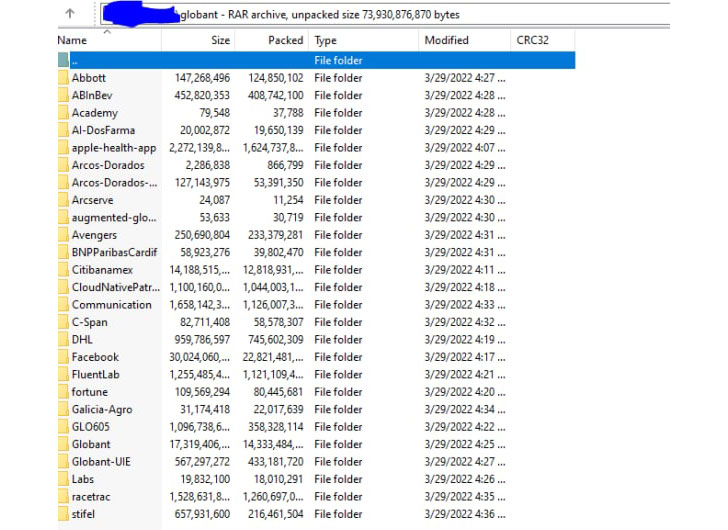
В своём Telegram-канале, насчитывающем около 54 тыс. подписчиков, кибергруппа опубликовала пост, в котором сообщила, что вернулась из отпуска. Дополнительно хакеры опубликовали скриншоты с якобы скомпрометированными данными, а также логинами и паролями, связанными с DevOps-инфраструктурой Globant.

На выложенных изображениях можно наблюдать torrent-файл, с помощью которого можно скачать RAR-архив весом около 70 ГБ. По словам LAPSUS$, в архив попал исходный код, а также пароли администраторов, связанные с Atlassian, Confluence и Jira.


Команда исследователей VX-Underground обратила внимание на достаточно слабые пароли, фигурирующие в утечке, а также на их повторное использование. Другими словами, у Globant достаточно сомнительные практики информационной безопасности.

Напомним, что недавно прошли задержания нескольких членов группировки LAPSUS$. Как сообщило издание Bloomberg, мозгом группы мог быть 16-летний подросток.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru