



Киберпреступники крадут деньги коллег через замаскированный инфостилер

Киберпреступники крадут деньги коллег через замаскированный инфостилер

Киберпреступники крадут деньги коллег через замаскированный инфостилер

Исследователи из компаний ASEC и Cyble обратили внимание на интересную активность киберпреступников, атакующих своих коллег с помощью инфостилера. Этот вредонос находчивые злоумышленники маскируют под RAT и билдеры зловредов, которые предлагаются на форумах соответствующей тематики.

Речь идёт о вредоносной программе, которая вытаскивает нужную информацию из буфера обмена в системе жертвы. Как правило, такие зловреды ищут адреса криптовалютных кошельков, подменяя их другими — принадлежащими киберпреступникам.

Такой подход удобен тем, что позволяет злоумышленникам перенаправлять деньги буквально на лету. «Ходовой» цифровой валютой в случае таких атак выступает обычно Bitcoin, Ethereum и Monero.

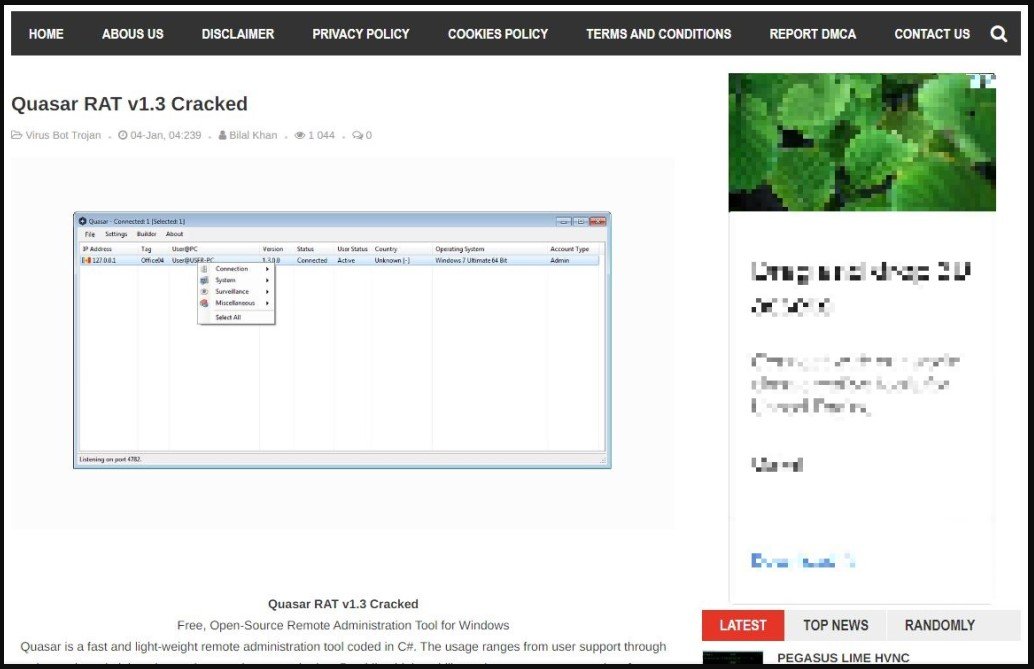
Специалисты компании ASEC наткнулись на фейковые вредоносные программы, которые авторы предлагают на форумах. Под маской билдеров или троянов для удалённого доступа скрывается как раз инфостилер, вытаскивающий данные из буфера обмена.


Другие киберпреступники, видя выгодное предложение, скачивают соответствующий архив, в котором содержится исполняемый файл crack.exe. В описании утверждается, что это взломанная версия популярных вредоносов BitRAT и Quasar RAT. На деле же доверчивые хакеры получают в систему зловред ClipBanker.

С похожей схемой столкнулись эксперты Cyble, которые описывали другой исполняемый файл, фигурирующий в кампании, — Payload.exe. Цель у них одна — перенаправить транзакции цифровых денег в кошельки киберпреступников.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru