



Корейцев атакует троян BitRAT, выдающий себя за активатор Windows 10

Корейцев атакует троян BitRAT, выдающий себя за активатор Windows 10

Корейцев атакует троян BitRAT, выдающий себя за активатор Windows 10

Исследователи из AhnLab выявили новую киберкампанию — злоумышленники раздают троян удаленного доступа BitRAT с файлообменников, популярных в Южной Корее. Используемые при этом элементы социальной инженерии рассчитаны на любителей халявы: вредоносный загрузчик упакован вместе с левым верификатором лицензии Windows 10.

Активировать Windows можно двумя способами — с помощью цифровой лицензии или ключа продукта. При этом происходит привязка экземпляра к аккаунту пользователя Microsoft и конкретному оборудованию. Возможность получить Windows 10 бесплатно существует, но для апгрейда все равно нужна валидная лицензия, и многие стремятся обойти это препятствие с помощью неофициального активатора. В этом случае высока вероятность, что инструмент окажется зараженным.

Троянизированный софт, распространяемый в рамках новой BitRAT-кампании, был умышленно загружен в веб-хранилища, которые корейцы называют webhard. Эти потоковые сайты предоставляют пользователям возможность расшарить создаваемый контент с помощью прямых ссылок, публикуемых в соцсетях или Discord, и неизменно демонстрируют высокую посещаемость.

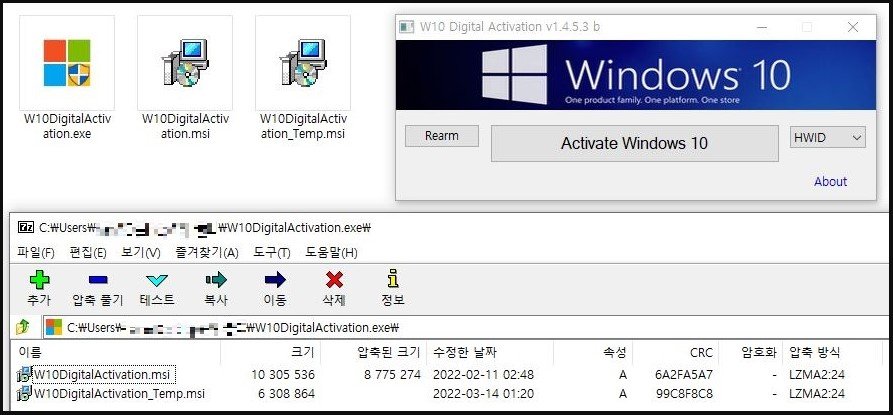
Разбор текущих атак показал, что раздаваемый таким образом запароленный файл Program.zip содержит некий инструмент W10DigitalActivation.exe — архив 7z SFX с двумя схожими по имени файлами. Один из них действительно оказался активатором Windows 10, притом работоспособным, а другой (W10DigitalActivation_Temp.msi) — зловредом.


При распаковке оба файла устанавливаются одновременно и работают в параллель, так что жертва даже не заподозрит подлог. Вредонос при этом подключается к своему серверу (адрес вшит в код) и скачивает BitRAT, прописывая его в папке временных файлов как Software_Reporter_Tool.exe. Загрузчик также обеспечивает RAT-трояну автозапуск при старте Windows и защиту от детектирования (вносит в список исключений Microsoft Defender), а потом удаляет себя из системы.

Зловред BitRAT — коммерческий софт, его продают на подпольных форумах и теневых маркетплейсах, притом за умеренную цену. Способ распространения покупатель выбирает сам, и троян может попасть в систему после открытия вредоносного письма, посещения взломанного сайта или запуска зараженного приложения.

Боевой арсенал BitRAT весьма разнообразен; вредонос умеет не только открывать удаленный доступ к зараженной системе, но и регистрировать клавиатурный ввод, получать доступ к веб-камере и микрофону, воровать информацию из браузеров и буфера обмена, запускать криптомайнер XMRig, обеспечивать проведение DDoS-атак.

Опциональный набор функций также включает обход UAC, отключение Защитника Windows, обеспечение скрытого доступа к рабочему столу (hVNC) и проброс трафика через SOCKS4 и SOCKS5 (UDP). Для коммуникаций BitRAT использует защищенные соединения (TLS 1.2) и Tor.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru