



Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

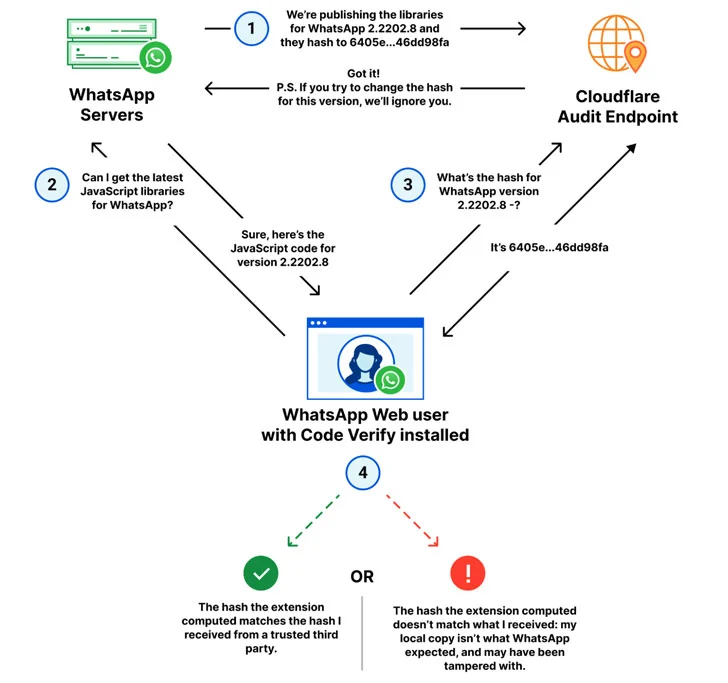
WhatsApp и Cloudflare объединились в рамках новой инициативы, получившей имя «Code Verify». Смысл этой кампании в том, чтобы у пользователей был надёжный способ удостовериться в подлинности десктопной версии мессенджера.

Code Verify доступна в виде расширений для браузеров Chrome и Edge, а также в форме аддона с открытым исходным кодом.

«Расширение Code Verify предназначено для автоматической верификации кода веб-версии мессенджера WhatsApp, которой люди пользуются в браузерах», — пишет Facebook в официальном заявлении.

Согласно замыслу, новый аддон должен подтверждать подлинность веб-приложения и исключать стороннее вмешательство вроде инъекции вредоносного кода. Разработчики также планируют выпустить аналогичное расширение для Firefox.

Cloudflare в этом случае обеспечивает сторонний аудит, цель которого — сравнить криптографический хеш JavaScript-кода веб-версии WhatsApp, который поставляется Meta, с тем кодом, который работает в браузере пользователя.


«Code Verify не будет читать или получать доступ к сообщениям, которые отправляют и получают пользователи. Мы даже не узнаем, скачали ли вы соответствующее расширение», — объясняют разработчики мессенджера в специальном FAQ.

«Наша идея состоит в том, чтобы сравнить хеши и в случае изменения или порчи файлов — детектировать это», — заявили со своей стороны в Cloudflare.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru