



Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

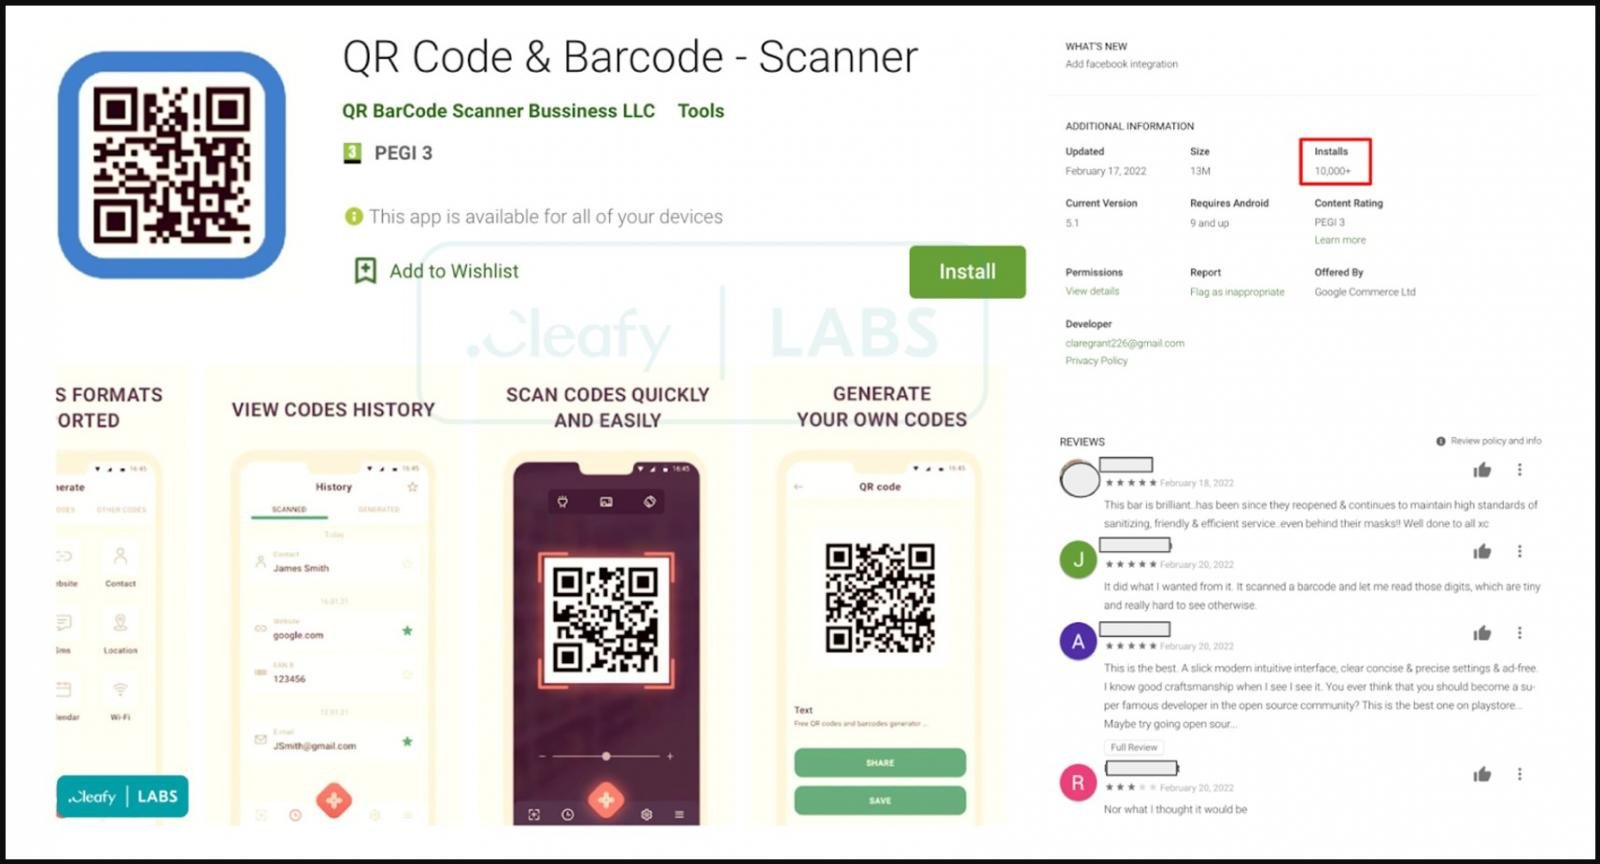
Банковский троян TeaBot, заточенный под работу на Android-устройствах, в очередной раз пробрался на площадку официального магазина приложений Google Play Store. За короткое время вредоносу удалось заразить более десяти тысяч девайсов благодаря маскировке под сканер QR-кодов.

Авторы трояна использовали для распространения старый трюк, который эксперты уже наблюдали в январе. Несмотря на то что Google якобы закрыла эти лазейки, зловред доказал, что всё ещё может пробраться в Google Play Store.

Специалисты Cleafy проанализировали новую кампанию операторов TeaBot и пришли к выводу, что размещённые в официальном магазине приложения работают в качестве дропперов. Авторы не встраивают в них никакого вредоносного кода и запрашивают самый минимум разрешений в системе. Именно такой подход серьёзно затрудняет работу анализаторов Google.

Помимо этого, разработчики позаботились о том, чтобы размещённый софт полностью обеспечивал заявленные функциональные возможности, поэтому оценки и комментарии были в большей степени положительные.


Как выяснили исследователи, в феврале операторы TeaBot опубликовали приложение “QR Code & Barcode – Scanner”, которое на деле является легитимным сканером QR-кодов. После установки на устройстве пользователя программа запрашивает обновление через всплывающее уведомление. Этот апдейт «прилетает» из стороннего источника, не из Google Play Store.

Эксперты Cleafy вычислили источник — два репозитория GitHub, принадлежащие одному пользователю под ником feleanicusor. В этих хранилищах исследователи нашли множество семплов TeaBot. После процедуры «обновления» троян запрашивает дополнительные разрешения в системе и выполняет следующие функции:

  • Снимает скриншоты, на которые могут попасть учётные данные, коды двухфакторной аутентификации (2FA), содержимое СМС-сообщений и т. п.
  • Получать дополнительные разрешения без взаимодействия с жертвой.
Подпишитесь на новости

Использование VPN в сетях 5G может обернуться для россиян доплатой

К счёту за мобильную связь может добавиться плата за активное использование зарубежных ресурсов. Минцифры вновь обсуждает с операторами тарификацию международного трафика, на этот раз сверх 50 ГБ и только в сетях 5G. Конкретного решения пока нет.

Как пишет «Коммерсантъ», один из источников связывает запуск с октябрём, но предупреждает: сроки могут сдвинуться.

Размер платежа в нынешнем варианте не указан. Минцифры не ответило изданию, операторы отказались от комментариев.

Главная загвоздка — техника. Нынешние сети 5G связаны с инфраструктурой LTE, и готового механизма тарификации у операторов, по словам источников, нет. Опрошенные эксперты считают задачу решаемой, но потребуется разделять трафик, учитывать переключения между сетями и перенастраивать биллинг.

Ещё предстоит определить, какой трафик считать международным. Поэтому заголовки СМИ в стиле «VPN стал платным» пока сильно опережает события: обсуждается плата за зарубежный трафик, которая потенциально затронет и другие сервисы.

Порог тоже немаленький. По приведённым оценкам, в 2025 году абонент расходовал в среднем 24 ГБ всего мобильного трафика в месяц. Международные 50 ГБ исключительно через 5G — куда более узкий сценарий.

RSS: Новости на портале Anti-Malware.ru