



Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Исследователь в области кибербезопасности придумал способ добыть учётные данные Visual Voice Mail (VVM) на Android-устройствах и удалённо прослушивать голосовые сообщения пользователя без его ведома.

По итогам исследования 21 июня 2021 года специалист Крис Талбот выявил уязвимость, которая впоследствии получила идентификатор CVE-2022-23835. Брешь затрагивает не саму мобильную операционную систему Android, а способ имплементации сервиса операторами связи.

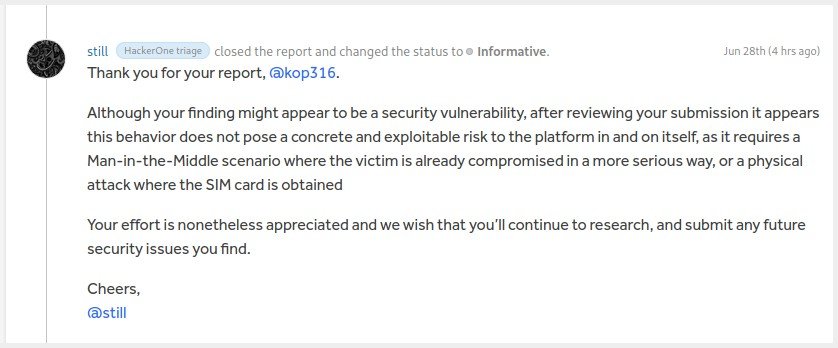
Тем не менее стоит отметить, что уязвимость на сегодняшний день имеет статус «спорной», поскольку операторы AT&T и T-Mobile отмахнулись от отчёта Талбота, ссылаясь на отсутствие риска эксплуатации.


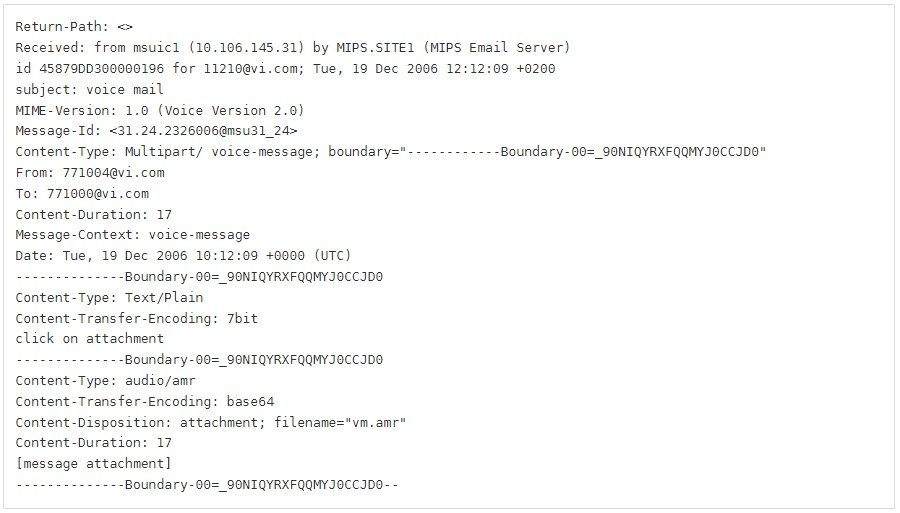
Согласно описанию эксперта, условному атакующему, который хочет использовать уязвимость, придётся задействовать приложение с разрешением READ_SMS, чтобы получить доступ к учётным данным IMAP-сервера VVM. Поскольку эти сведения передаются в незашифрованном виде через SMS-протокол, любой софт с возможностью читать содержимое коротких сообщений может перехватить их.

Всё это можно осуществить во время входа в клиентское приложение VVM, регистрации и активации / деактивации VVM. Именно тогда система обменивается этими SMS-сообщениями, хотя пользователь и не видит их (всё происходит в фоновом режиме).

Если такой способ эксплуатации увенчается успехом, злоумышленнику уже не нужен будет доступ к сим-карте или СМС-сообщениям. Он и без этого сможет получить доступ к визуальной голосовой почте.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru