



Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Исследователь в области кибербезопасности придумал способ добыть учётные данные Visual Voice Mail (VVM) на Android-устройствах и удалённо прослушивать голосовые сообщения пользователя без его ведома.

По итогам исследования 21 июня 2021 года специалист Крис Талбот выявил уязвимость, которая впоследствии получила идентификатор CVE-2022-23835. Брешь затрагивает не саму мобильную операционную систему Android, а способ имплементации сервиса операторами связи.

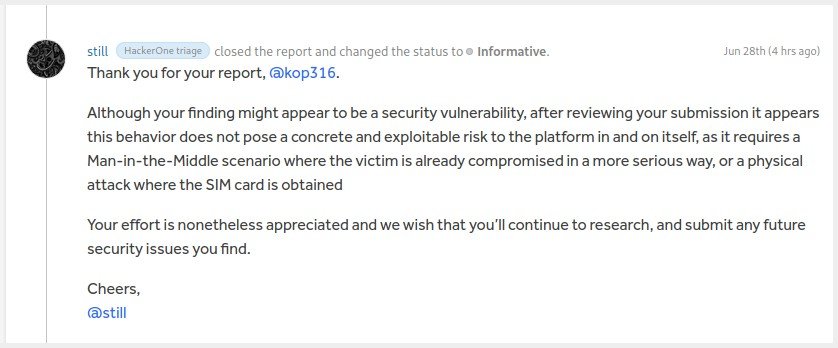
Тем не менее стоит отметить, что уязвимость на сегодняшний день имеет статус «спорной», поскольку операторы AT&T и T-Mobile отмахнулись от отчёта Талбота, ссылаясь на отсутствие риска эксплуатации.


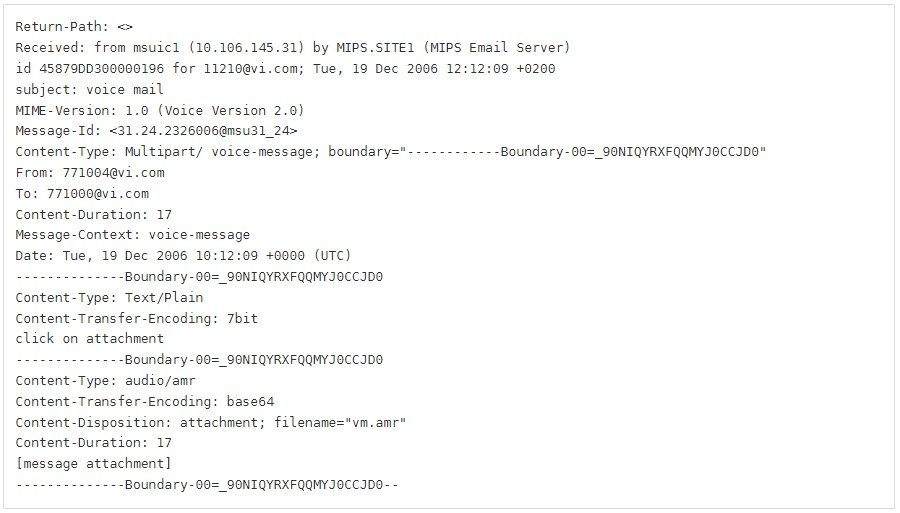
Согласно описанию эксперта, условному атакующему, который хочет использовать уязвимость, придётся задействовать приложение с разрешением READ_SMS, чтобы получить доступ к учётным данным IMAP-сервера VVM. Поскольку эти сведения передаются в незашифрованном виде через SMS-протокол, любой софт с возможностью читать содержимое коротких сообщений может перехватить их.

Всё это можно осуществить во время входа в клиентское приложение VVM, регистрации и активации / деактивации VVM. Именно тогда система обменивается этими SMS-сообщениями, хотя пользователь и не видит их (всё происходит в фоновом режиме).

Если такой способ эксплуатации увенчается успехом, злоумышленнику уже не нужен будет доступ к сим-карте или СМС-сообщениям. Он и без этого сможет получить доступ к визуальной голосовой почте.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru