



Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Очередной опасный Android-вредонос, получивший имя Xenomorph, распространяется через официальный магазин Google Play Store. Согласно данным аналитиков, зловред уже заразил более 50 тысяч мобильных устройств, на которых он ищет в первую очередь финансовую информацию.

На сегодняшний день Xenomorph всё ещё находится на начальных этапах разработки, однако при этом уже достаточно успешно атакует клиентов кредитных организаций в Испании, Португалии, Италии и Бельгии.

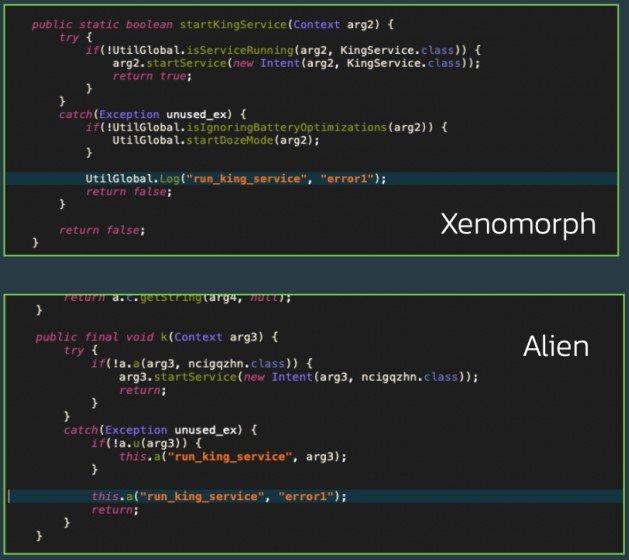
Специалисты компании ThreatFabric, уже успевшие изучить образец зловреда, отметили схожесть кода Xenomorph с кодом другого банковского трояна — Alien. Это привело исследователей к выводу, что либо Xenomorph является преемником Alien, либо разработчик работает над двумя этими вредоносами одновременно.


Попав на устройство жертвы, Xenomorph пытается добраться до важной финансовой информации, получить контроль над аккаунтами жертвы и осуществлять несанкционированные транзакции. Все собранные сведения операторы зловреда потом продают заинтересованным лицам.

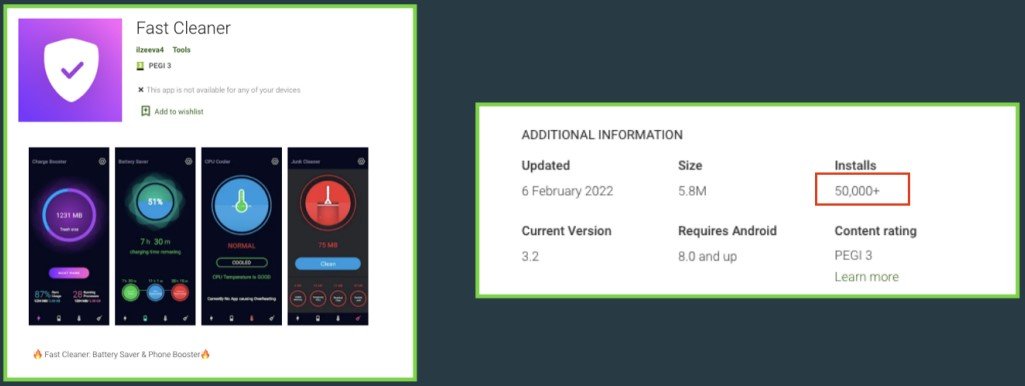
Разместиться в магазине Google Play Store вредоносу помогла маскировка под легитимное приложение «Fast Cleaner», которое на данный момент насчитывает 50 тысяч установок. Кстати, банковский троян Alien пользуется тем же методом проникновения на площадку Google.


Поскольку Xenomorph всё ещё дорабатывается и совершенствуется, исследователи пока затрудняются перечислить все функциональные возможности вредоносного приложения. Тем не менее известно, что троян может перехватывать уведомления, логировать СМС-сообщения и использовать технику инъекции для наложения своих окон на окна других приложений.

В отчёте ThreatFabric описываются команды Xenomorph, которые уже есть в коде, но пока не используются в реальных атаках: функциональность кейлоггера, сбор данных о поведении пользователя.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru