



Новая система сканирования кода на GitHub выявит больше уязвимостей

Новая система сканирования кода на GitHub выявит больше уязвимостей

Новая система сканирования кода на GitHub выявит больше уязвимостей

Крупнейший хостер ИТ-проектов GitHub запустил новую систему анализа кода, основанную на машинном обучении. Эта система, по словам разработчиков, будет автоматически выявлять большее число уязвимостей до того, как они попадут в конечный продукт.

Пока нововведение находится в стадии открытого бета-тестирования, на сегодняшний день оно доступно для репозиториев JavaScript и TypeScript. Пока сам GitHub называет новую систему сканирования экспериментальной.

«С новыми функциональными возможностями система сможет выдать разработчикам больше предупреждений о четырёх типичных проблемах в безопасности: межсайтовый скриптинг (XSS), внедрение пути, NoSQL- и SQL-инъекции», — пишут представители хостера.

«Эти четыре класса дыр можно назвать основными в экосистеме JavaScript / TypeScript. Мы считаем усовершенствованную систему сканирования ключом к написанию более безопасного кода. Детектирование большего числа уязвимостей поможет разработчикам сделать свой софт более безопасным».

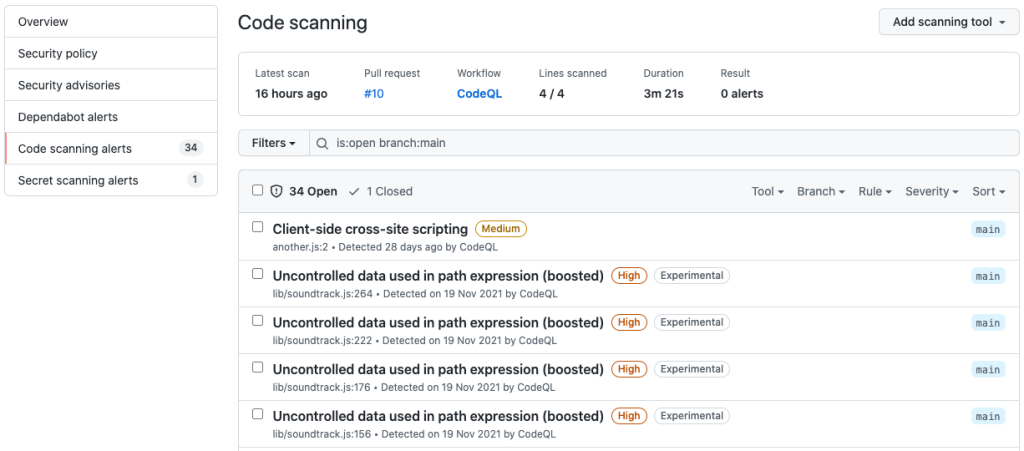
Все выявленные новой системой бреши будут отображаться во вкладке репозиториев «Security». Пока функция проходит фазу тестирования, обнаруженные ей проблемы будут помечаться  флагом "Experimental":

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru