



DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

В «СёрчИнформ КИБ» появилась возможность решать две критически важные задачи для бизнеса: детектировать попытки фотографирования экрана и распознавать лицо пользователя за компьютером.

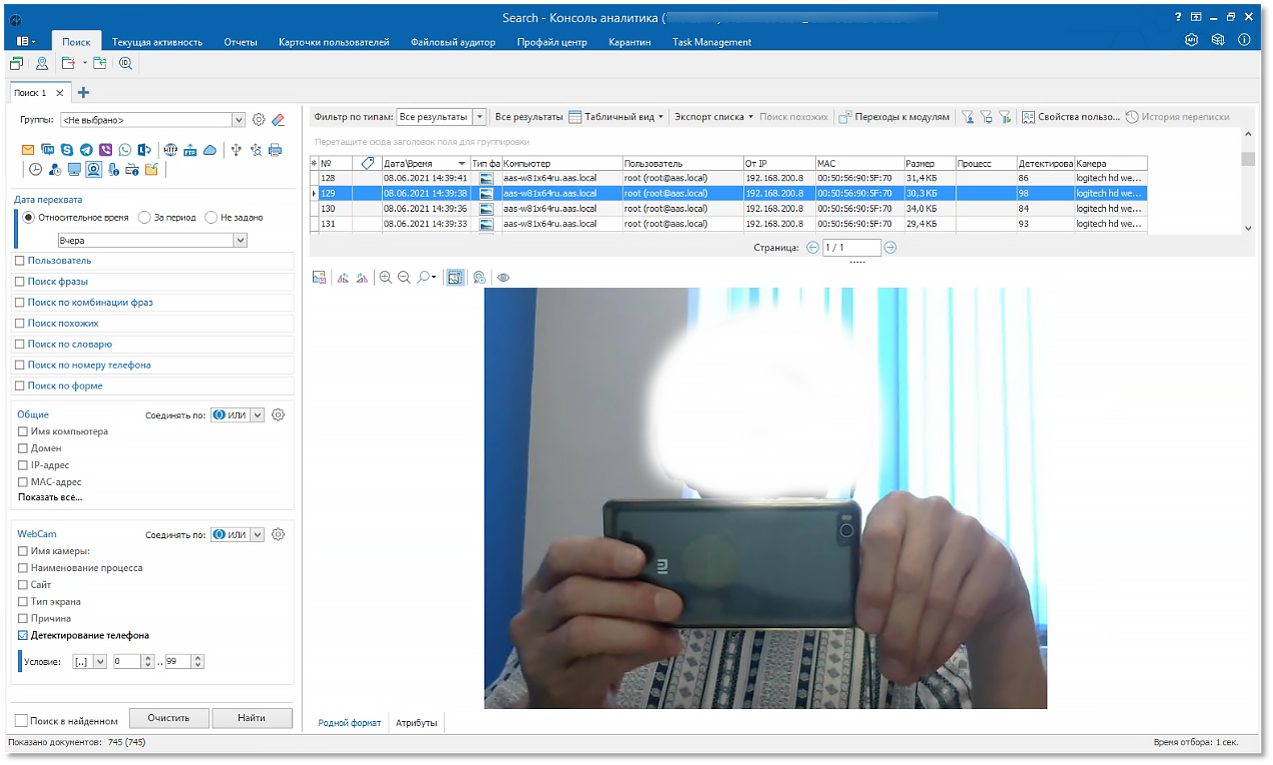
В новом релизе DLP-системы «СёрчИнформ КИБ» появился функционал, который позволяет детектировать попытки сфотографировать экран и распознавать пользователей по лицам. Система на основе контрольных снимков с веб-камеры определяет, что пользователь навел на монитор смартфон с камерой.

Модуль DLP-системы MonitorController собирает информацию об открытых сайтах и процессах, активных в момент съемки, поэтому при необходимости можно увидеть всю информацию о действиях сотрудника, которые произошли за время сбора данных. Благодаря другому обновлению – функции распознавания лиц, система идентифицирует, кто в момент потенциального нарушения находился за экраном компьютера.

Для этого «СёрчИнформ КИБ» сравнивает фотографию пользователя с базой фотографий сотрудников, которые хранятся в Active Directory. Если в учетную запись зашел кто-то другой, то специалист по безопасности получит уведомление об инциденте.

В программе можно увидеть, кто из пользователей воспользовался чужим ПК, узнать дату и время инцидента, а дальше с помощью детального анализа выяснить, чем занимался пользователь. В будущем на основе этого функционала можно будет реализовать возможность блокировать доступ в учетную запись, если лицо пользователя, вводящего логин и пароль, не соответствует личности владельца аккаунта.


«Благодаря анализу перехвата с применением методов машинного обучения «СёрчИнформ КИБ» теперь контролирует канал утечки, который до сих пор оставался «слепым пятном» у большинства отечественных и зарубежных DLP-систем. Теперь же система поможет справиться с этой проблемой в автоматическом режиме. Сочетание этого функционала с возможностью распознавания лиц – это долгожданная опция, потому что данные из DLP-системы о реальном виновнике инцидента могут стать доказательством в судебных делах о неправомерном доступе или разглашении конфиденциальной информации», — рассказал начальник отдела аналитики «СёрчИнформ» Алексей Парфентьев.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru