



Microsoft уничтожит вектор доставки вредоносов через макросы в Office

Microsoft уничтожит вектор доставки вредоносов через макросы в Office

Microsoft уничтожит вектор доставки вредоносов через макросы в Office

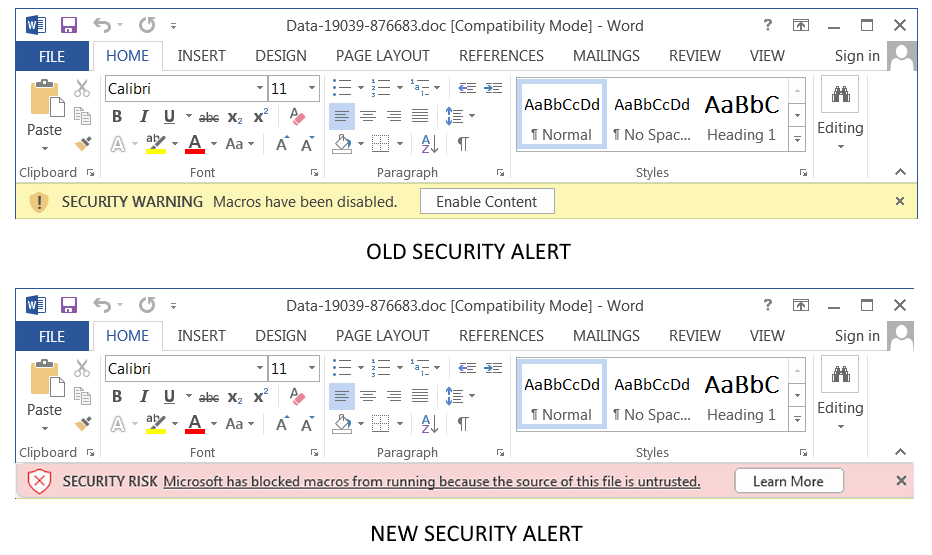
Microsoft сообщила о намерении усложнить процесс активации VBA-макросов, загруженных из Сети, в нескольких приложениях пакета Microsoft Office. Нововведение вступит в силу в начале апреля и, возможно, положит конец популярному методу распространения вредоносных программ.

Как известно, авторы многих зловредов — Emotet, TrickBot, Qbot, Dridex — используют макросы, встроенные в документы Office. Такой вектор отлично работает в фишинговых атаках. Именно поэтому Microsoft планирует наступить на горло киберпреступникам.

«Изменения затронут только определённые приложения из набора Office на Windows-компьютерах: Access, Excel, PowerPoint, Visio и Word. Новый принцип вступит в силу в версии 2203, релиз которой запланирован на начало апреля 2022 года», — объясняют представители техногиганта.

Ожидается, что с введением новых мер пользователи не смогут активировать макросы с помощью одного клика по специальной кнопке. Есть мнение, что это моментально подкосит часть кибератак на домашних и корпоративных пользователей.


«Мы продолжим совершенствовать пользовательский опыт по части работы с макросами. Например, в наших планах значительно затруднить возможность склонить жертву к запуску вредоносного кода», — заявили в Microsoft.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru