



Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

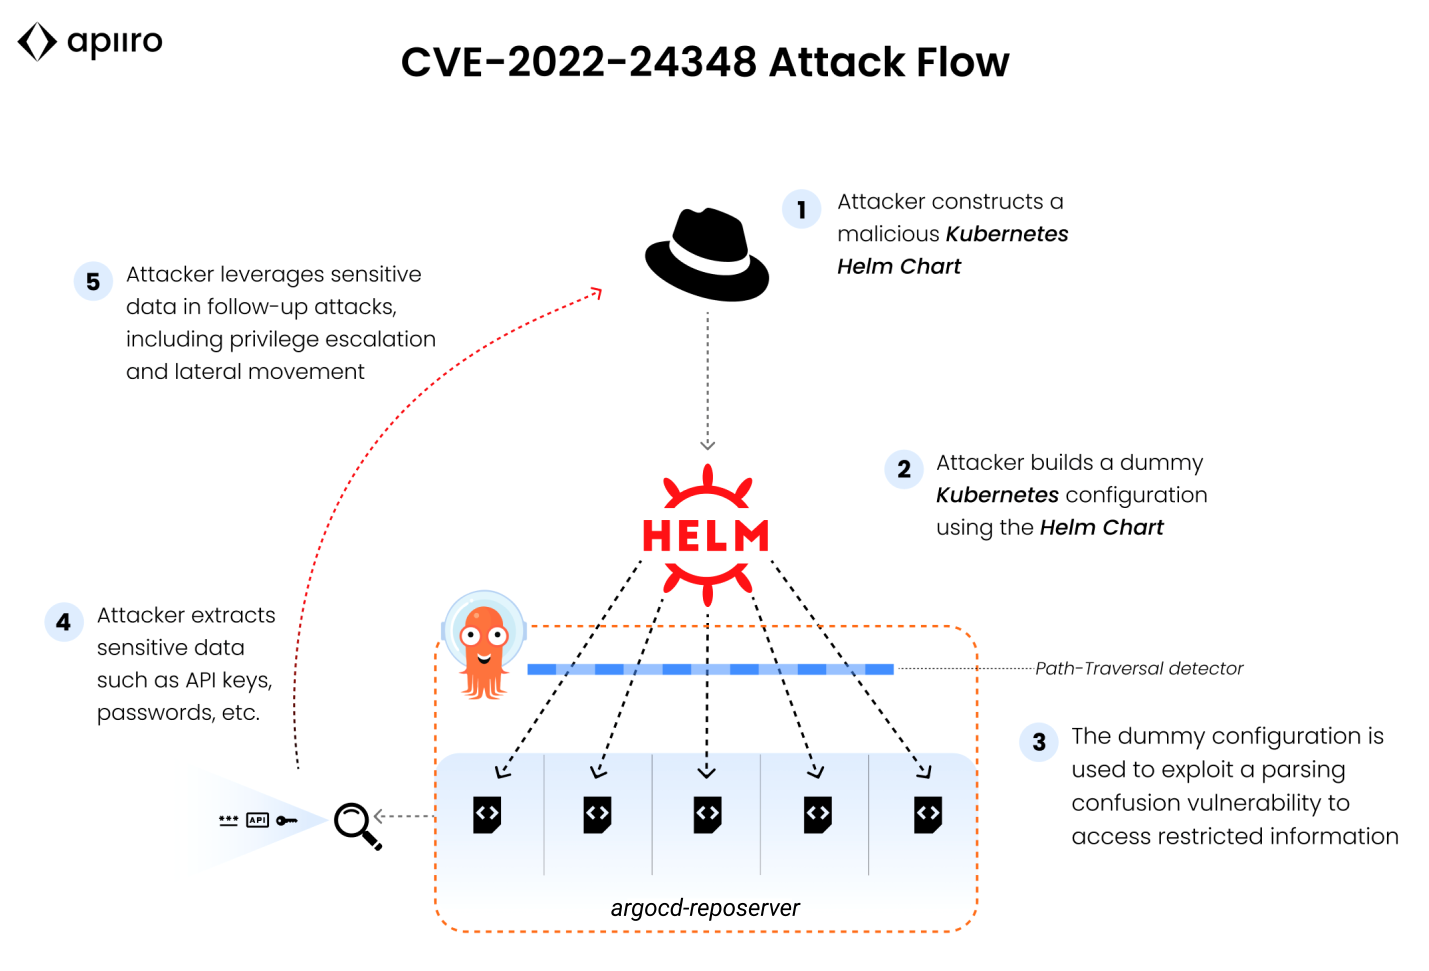
В платформе Argo CD обнаружена уязвимость нулевого дня, позволяющая выйти за пределы экосистемы приложения, развернутого в Kubernetes, и украсть конфиденциальные данные из другой программы — например, сохраненные пароли или ключи API.

Декларативный GitOps-инструмент непрерывной доставки Argo CD упрощает и автоматизирует развертывание контейнеризованных приложений в кластерах Kubernetes, обеспечивая управление жизненным циклом в реальном времени. Эта популярная платформа с открытым исходным кодом обычно реализуется как облачный Kubernetes-контроллер, который непрерывно мониторит запущенные приложения, сравнивая текущий статус с тем, что определен в Git-репозитории.

Уязвимость CVE-2022-24348 (7,7 балла CVSS) классифицируется как выход за пределы рабочего каталога. Согласно описанию, эксплойт осуществляется с помощью специально созданной Helm-диаграммы — файла YAML, который по сути является симлинком, указывающим на объект вне корневого каталога репозитория.


Загрузка вредоносной Helm Chart в систему Argo CD возможна лишь при наличии разрешения на создание или обновление приложений Kubernetes. Автор атаки также должен знать или угадать полный путь к целевому файлу values.yaml.

Успешный эксплойт позволяет раздобыть конфиденциальные данные, с помощью которых можно развить атаку на ресурсы организации. Патч для CVE-2022-24348 в Argo CD включен в состав сборок 2.3.0, 2.2.4 и 2.1.9.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru