



Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

В платформе Argo CD обнаружена уязвимость нулевого дня, позволяющая выйти за пределы экосистемы приложения, развернутого в Kubernetes, и украсть конфиденциальные данные из другой программы — например, сохраненные пароли или ключи API.

Декларативный GitOps-инструмент непрерывной доставки Argo CD упрощает и автоматизирует развертывание контейнеризованных приложений в кластерах Kubernetes, обеспечивая управление жизненным циклом в реальном времени. Эта популярная платформа с открытым исходным кодом обычно реализуется как облачный Kubernetes-контроллер, который непрерывно мониторит запущенные приложения, сравнивая текущий статус с тем, что определен в Git-репозитории.

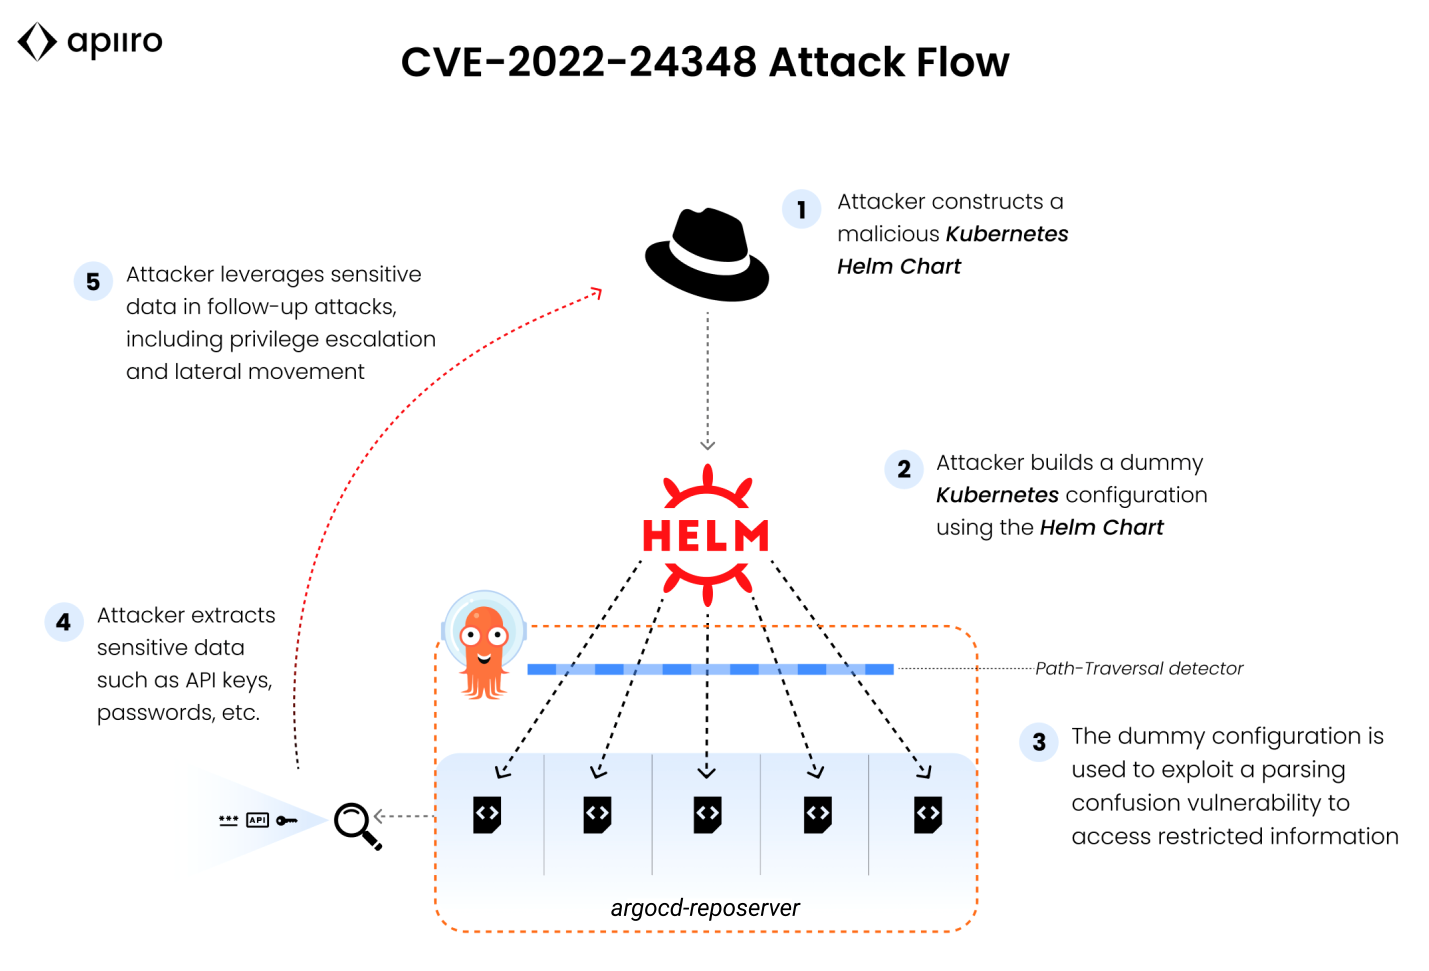
Уязвимость CVE-2022-24348 (7,7 балла CVSS) классифицируется как выход за пределы рабочего каталога. Согласно описанию, эксплойт осуществляется с помощью специально созданной Helm-диаграммы — файла YAML, который по сути является симлинком, указывающим на объект вне корневого каталога репозитория.


Загрузка вредоносной Helm Chart в систему Argo CD возможна лишь при наличии разрешения на создание или обновление приложений Kubernetes. Автор атаки также должен знать или угадать полный путь к целевому файлу values.yaml.

Успешный эксплойт позволяет раздобыть конфиденциальные данные, с помощью которых можно развить атаку на ресурсы организации. Патч для CVE-2022-24348 в Argo CD включен в состав сборок 2.3.0, 2.2.4 и 2.1.9.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru