



Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

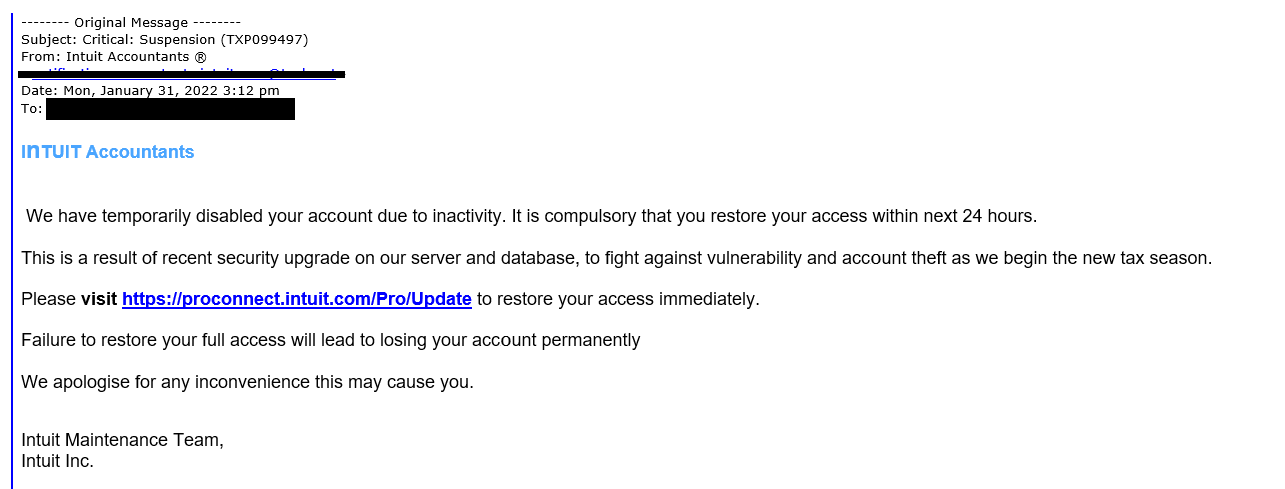
Компания Intuit, специализирующаяся на разработке программ для управления финансами и расчета налогов, предупреждает клиентов о фишинговой рассылке, проводимой от ее имени. Злоумышленники пытаются заставить получателя письма пройти по указанной ссылке под угрозой потери учетной записи.

В строке Тема: фейковых уведомлений проставлено слово critical — мошенники любят подчеркивать важность своих посланий, чтобы привлечь к ним внимание. Пользователю сообщают об обновлении сервера и базы данных, вследствие которого его аккаунт якобы был отключен из-за отсутствия активности.

Восстановить доступ к аккаунту можно, пройдя по ссылке, и сделать это нужно в течение суток, иначе блокировка станет постоянной. Призыв к действию в сжатые сроки — это еще один прием социальной инженерии, популярный у обманщиков.


Создатель TurboTax и QuickBooks отрицает свою причастность к данной email-кампании и предостерегает пользователей от перехода по ссылкам в подложных письмах: такие URL обычно ведут на фишинговый или зараженный сайт. Не стоит также открывать вложение, если подлинность отправителя вызывает сомнения.

Тем, кто все-таки совершил опрометчивый шаг, Intuit советует следующее:

  • немедленно удалить все загруженные файлы;
  • просканировать систему антивирусом (базы сигнатур должны быть обновлены до предела);
  • сменить пароли.
Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru