



Терминал Windows научился автоматически запускать профили от имени админа

Терминал Windows научился автоматически запускать профили от имени админа

Терминал Windows научился автоматически запускать профили от имени админа

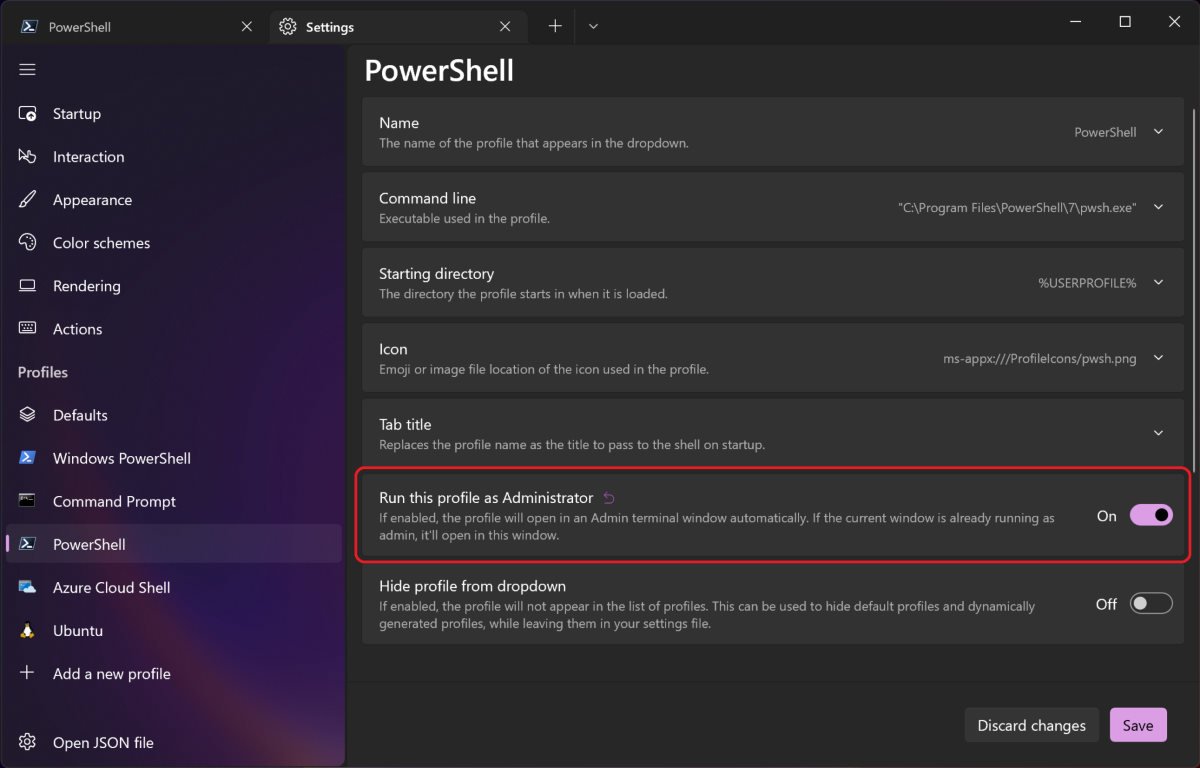
Microsoft выпустила новую версию терминала Windows, в которой разработчики реализовали долгожданную функцию — автоматический запуск профилей от имени администратора. Помимо этого, версия терминала под номером 1.13 получила обновлённый пользовательский интерфейс.

Активировать автоматическое повышение прав профилей пользователь может двумя способами. Во-первых, можно сконфигурировать приложение на открытие конкретного профиля в терминале с правами администратора. Другой способ — открыть профиль от имени администратора в выпадающем меню (Ctrl + клик мышью).

«Мы добавили новую опцию профилям, позволяющую автоматически запускать их с повышенными правами. Если вы активируете эту настройку и при этом будете использовать окно с низкими привилегиями, профиль откроется в окне с правами администратора», — объяснили в Microsoft.

Кроме того, разработчики добавили новый экспериментальный движок рендеринга, который должен повысить производительность. Тем не менее Кайла Синнамон из Microsoft подчёркивает, что в настоящий момент движок может быть нестабильным и в нём могут отсутствовать отдельные функции.

Со временем, по словам Синнамон, разработчики «допилят» этот движок рендеринга и он наконец сможет заменить существующий дефолтный.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru